

Thế giới
13/10/2026 09:08Hacker tấn công hàng trăm siêu thị Pháp, đẩy nhiệt độ tủ lạnh lên 50 độ C
Theo Reuters ngày 12/10, Văn phòng công tố Paris thông báo đang xử lý vụ tấn công mạng quy mô lớn nhằm vào các hệ thống tủ lạnh kết nối Internet tại nhiều chuỗi bán lẻ thực phẩm lớn trên khắp nước Pháp.
Điều đáng chú ý là tin tặc không trực tiếp đánh cắp dữ liệu hay tiền bạc mà can thiệp vào hệ thống điều khiển, đẩy nhiệt độ tủ lạnh và tủ đông tại hàng trăm siêu thị lên tới 50 độ C trong đêm. Hậu quả là nhiều thực phẩm bị hư hỏng, một số cơ sở xảy ra hỏa hoạn, gây thiệt hại kinh tế nghiêm trọng.
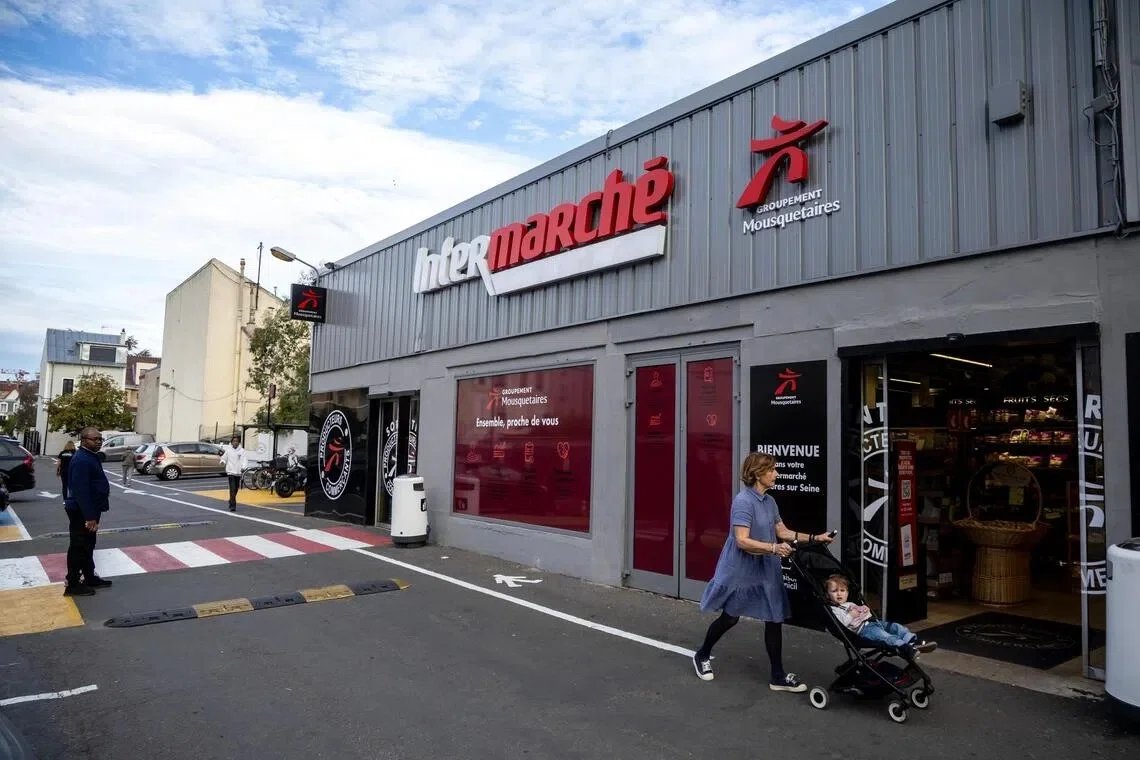
Nhiều chuỗi bán lẻ lớn tại Pháp đã xác nhận bị ảnh hưởng bởi cuộc tấn công. Tập đoàn Carrefour cho biết 80 siêu thị của họ nằm trong số các cơ sở bị nhắm mục tiêu. Trong khi đó, Monoprix, hệ thống có khoảng 490 cửa hàng tại Pháp, thông báo 5% số cửa hàng bị tác động.
Tập đoàn Les Mousquetaires, đơn vị sở hữu chuỗi siêu thị Intermarché, cho biết hệ thống làm lạnh tại khoảng 150 cửa hàng bị đẩy lên mức nhiệt 50 độ C trong suốt sáu giờ ban đêm. Toàn bộ thực phẩm chịu ảnh hưởng đã được tiêu hủy nhằm loại bỏ nguy cơ đối với sức khỏe người tiêu dùng.
Tại một cửa hàng Intermarché ở trung tâm Paris, người dân chứng kiến cảnh nhân viên đổ từng xe đẩy thực phẩm đông lạnh đã rã đông vào những thùng rác lớn. Kem chảy ra từ các hộp bị vỡ, tràn xuống vỉa hè, cho thấy mức độ lãng phí thực phẩm do sự cố gây ra.
Tổng giám đốc Intermarché Thierry Cotillard nhận định đây là cuộc tấn công chưa từng có tiền lệ. Trả lời kênh BFM TV, ông cảnh báo thiệt hại trên toàn nước Pháp có thể lên tới hàng chục triệu euro chỉ trong một ngày.
Trước mức độ nghiêm trọng của vụ việc, Thủ tướng Pháp Sébastien Lecornu đã chỉ đạo Cơ quan An ninh mạng quốc gia (ANSSI) tham gia điều tra.
Pháp cũng đang phối hợp với các đối tác châu Âu để xác định phạm vi ảnh hưởng, bởi sự cố được cho là không chỉ giới hạn trong lãnh thổ nước này.
Ông Felix Aime, chuyên gia phân tích tình báo mối đe dọa mạng tại công ty Sekoia, cho biết Tây Ban Nha, Bồ Đào Nha, Ba Lan, Đức và Bỉ cũng đã bị ảnh hưởng.
Theo Reuters, hệ thống làm lạnh tại siêu thị thường được quản lý thông qua một bảng điều khiển trung tâm, cho phép theo dõi và điều chỉnh hoạt động của các tủ lạnh, tủ đông. Những hệ thống này có thể được truy cập qua Internet để đơn vị bảo trì thực hiện các thao tác từ xa.
Nguồn tin thân cận với Thủ tướng Lecornu cho biết ANSSI đã xác định lỗ hổng liên quan đến phần mềm do công ty Danfoss của Đan Mạch cung cấp.
Danfoss xác nhận các thiết bị bị ảnh hưởng tại Pháp đang sử dụng phiên bản phần mềm điều khiển (firmware) đã lỗi thời. Công ty cho biết họ đã nhiều lần khuyến cáo khách hàng cập nhật firmware và nâng cấp những hệ thống cũ.
Trước đó, ngày 9/8, nhóm nghiên cứu Team82 thuộc công ty an ninh mạng Claroty đã công bố báo cáo về các lỗ hổng trên bộ điều khiển Danfoss AK-SM 800A. Những lỗ hổng này có thể cho phép kẻ tấn công vượt qua cơ chế xác thực và thực thi mã trên thiết bị. Danfoss đã khắc phục các lỗi thông qua những bản cập nhật gần đây.
Vụ tấn công tại Pháp cũng gợi nhớ sự cố xảy ra vào cuối tháng 8 tại khoảng một chục siêu thị quân đội Mỹ, khi trục trặc ở hệ thống tủ lạnh khiến thực phẩm bị hư hỏng.
Liên đoàn Thương mại và Phân phối Pháp (FCD) đã yêu cầu Danfoss cung cấp thông tin minh bạch về vụ việc. Theo tổ chức này, một số cửa hàng bị ảnh hưởng đã hoạt động trở lại.
Sự cố cho thấy những hệ thống thiết bị tưởng chừng chỉ phục vụ hoạt động bảo quản thực phẩm cũng có thể trở thành mục tiêu của các cuộc tấn công mạng. Việc sử dụng phần mềm lỗi thời, trong khi hệ thống vẫn kết nối Internet và cho phép điều khiển từ xa, có thể kéo theo những hậu quả kinh tế lớn khi xảy ra sự cố.
QT (SHTT)