

Thế giới
04/10/2026 07:24Tin tặc nghi dùng AI tấn công chuỗi ngân hàng Hàn Quốc, đánh cắp thông tin hơn 25.000 khách hàng
Ủy ban Dịch vụ Tài chính Hàn Quốc (FSC) vừa ban hành chỉ thị yêu cầu các đơn vị trong ngành tài chính siết chặt quy trình bảo mật thông tin. Động thái cứng rắn này diễn ra ngay sau khi Ngân hàng Hana xác nhận sự cố an ninh mạng làm rò rỉ thông tin cá nhân của 89 khách hàng, bao gồm các dữ liệu nhạy cảm như số định danh cư trú, họ tên, địa chỉ và số điện thoại liên lạc. Đại diện Ngân hàng Hana đã công khai gửi lời xin lỗi và cam kết triển khai các biện pháp ngăn chặn sự việc tương tự.
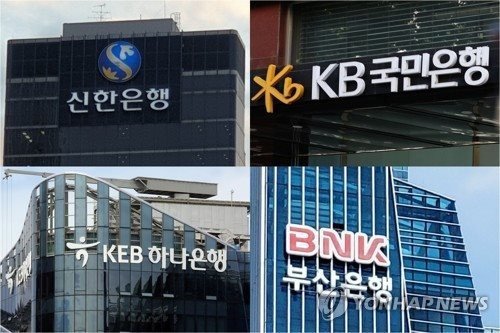
Làn sóng xâm nhập trái phép này thực chất đã âm thầm diễn ra trên diện rộng và nhắm vào nhiều "ông lớn" trong ngành ngân hàng xứ sở kim chi.
Ngân hàng KB Kookmin phát hiện dữ liệu của hơn 100 khách hàng bị đánh cắp, diễn ra ngay sau cuộc tấn công vào Shinhan Bank. Trước đó, Shinhan Bank thừa nhận khoảng 25.000 khách hàng bị lộ thông tin cá nhân và thu nhập. Đáng chú ý, tin tặc thực hiện vụ tấn công này được xác định truy cập từ nước ngoài và nghi vấn có sử dụng công cụ AI tiên tiến.
Woori Bank & NH Nonghyup Bank, hai ngân hàng này cũng ghi nhận các đợt truy cập bất hợp pháp từ hacker, tuy nhiên hệ thống cảnh báo đã kịp thời ngăn chặn nên chưa xảy ra tình trạng thất thoát dữ liệu khách hàng.
Trước quy mô và tính chất phức tạp của chuỗi sự cố này, lực lượng cảnh sát chuyên trách về tội phạm mạng tại Hàn Quốc đã chính thức mở cuộc điều tra sơ bộ để truy tìm tung tích các nhóm tin tặc đứng sau.
TN (SHTT)