Công nghệ
01/10/2024 16:07Đã đến lúc cảnh giác khi sử dụng Wi-Fi công cộng

Tấn công “Evil Twin” xảy ra khi hacker thiết lập mạng Wi-Fi giả mạo, thường cài đặt công khai để nhiều người dùng kết nối nhất có thể.
Mùa hè năm nay, một người đàn ông Australia đã bị bắt giữ vì dùng hình thức tấn công này trên các chuyến bay nội địa và sân bay tại Perrth, Melbourne và Adelaide để đánh cắp thông tin đăng nhập mạng xã hội hoặc email.
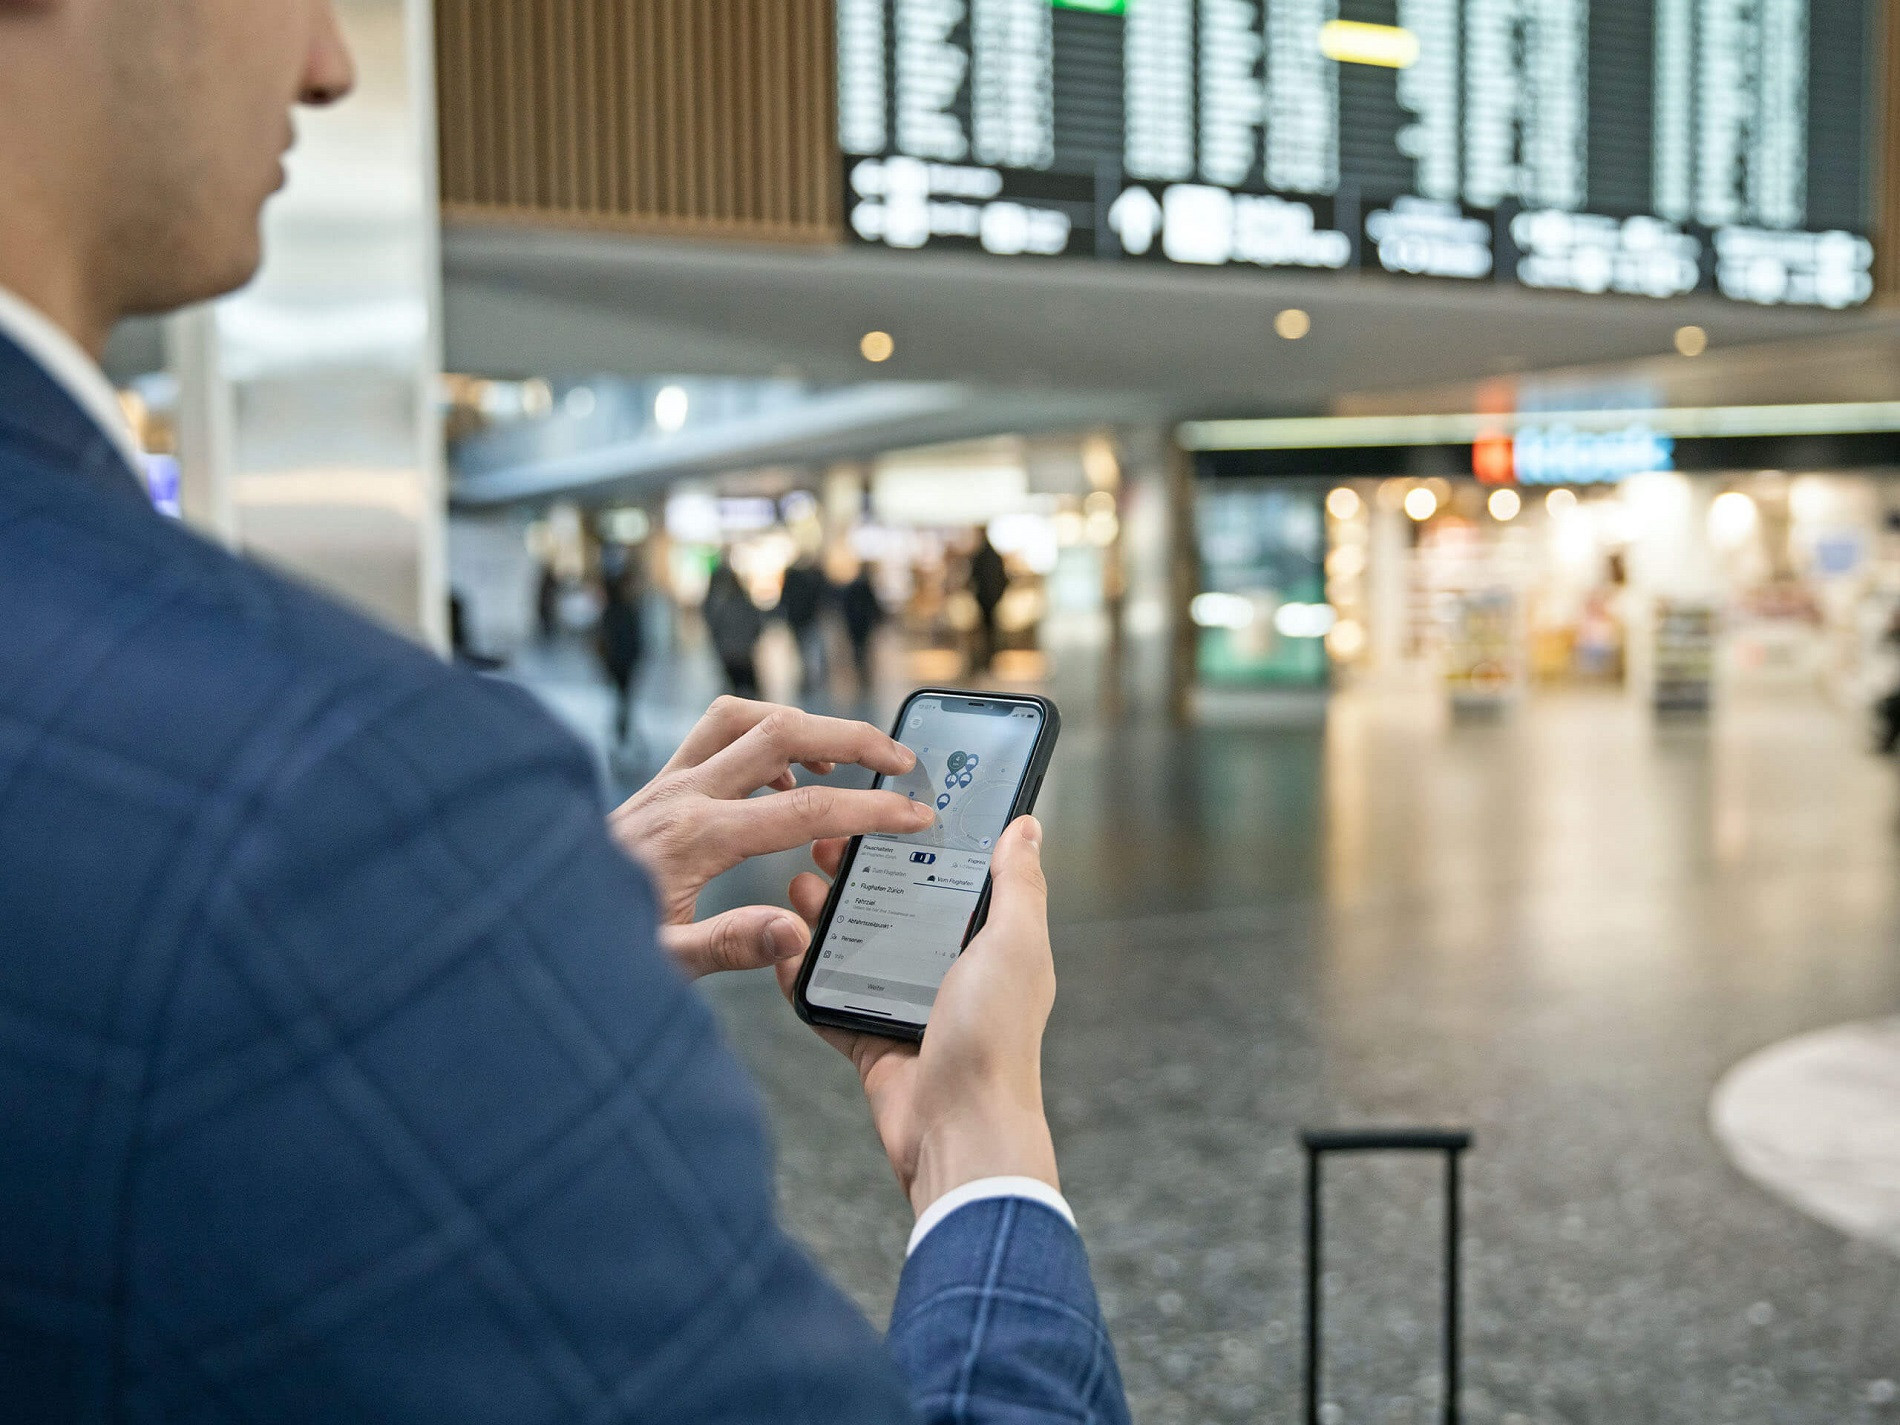
Theo Matt Rodolec, Phó Chủ tịch bộ phận Đám mây và Ứng cứu sự cố tại hãng bảo mật dữ liệu Varonis, do công chúng ngày càng quen thuộc với Wi-Fi miễn phí ở khắp mọi nơi, các cuộc tấn công Evil Twin sẽ trở nên phổ biến hơn.
Một điều khiến Evil Twin nguy hiểm là khả năng ngụy trang dễ dàng. Thiết bị dùng trong cuộc tấn công có thể rất nhỏ và được giấu sau màn hình trong một quán cà phê nhưng lại có tác động lớn.
Nó cung cấp bản nhái của một website đăng nhập hợp lệ, lừa nạn nhân nhập tên người dùng và mật khẩu. Mọi người khi không thấy có gì xảy ra tiếp theo thường cho rằng, mạng Wi-Fi gặp vấn đề và bỏ qua mà không biết đã bị thu thập dữ liệu.
Những người có thói quen dùng chung thông tin cho nhiều tài khoản khác nhau như mạng xã hội, email rất dễ bị tổn thương. Một khi các thông tin bị khai thác, chúng có thể bị lợi dụng để trích xuất thêm dữ liệu khác từ nạn nhân như tài khoản ngân hàng.
Trong khi đó, kẻ tấn công chỉ cần dưới 500 USD và chút kỹ năng CNTT cơ bản để hạ gục người dùng. Chúng cũng không cần lừa tất cả mọi người mà chỉ cần vài người sập bẫy đã được xem là thành công.
Các chuyên gia khuyến nghị, ở những nơi công cộng, người dùng nên sử dụng dữ liệu di động, điểm truy cập cá nhân (mobile hotspot) nếu có thể. Bên cạnh đó, ứng dụng VPN cũng cộng thêm một lớp bảo mật vì dữ liệu đến và đi từ VPN được mã hóa.
Để bảo đảm an toàn khi dùng Wi-Fi công cộng, người dùng nên lưu ý một số điểm: tắt tự động kết nối mạng, tắt Blueooth khi ở địa điểm lạ, tắt chia sẻ file, sử dụng VPN, không truy cập dịch vụ nhạy cảm như ngân hàng hay nhập thông tin cá nhân, kích hoạt xác thực hai bước…
Theo Du Lam (VietNamNet)
Bài đọc nhiều