







Công nghệ
23/07/2018 23:21KHẨN: Mã độc đặc biệt nguy hiểm đang tấn công ngân hàng và hạ tầng quốc gia
Theo Trung tâm Ứng cứu khẩn cấp máy tính Việt Nam (VNCERT), trong thời gian gần đây, Trung tâm này đã ghi nhận các hình thức tấn công có chủ đích của tin tặc nhắm vào hệ thống thông tin của một số ngân hàng và hạ tầng quan trọng quốc gia tại Việt Nam.
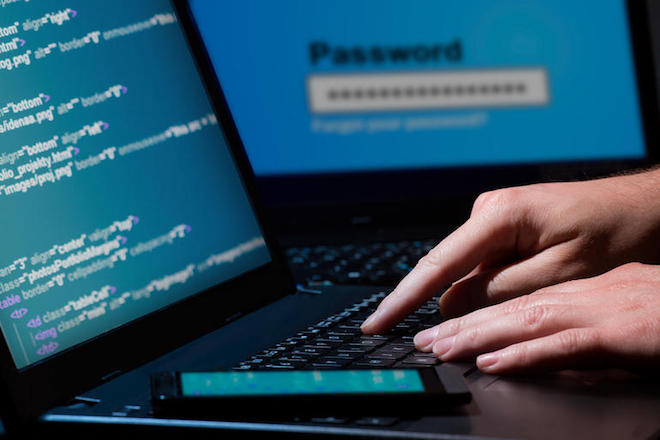
Với hình thức tấn công có chủ đích này, VNCERT nhận định tin tặc đã tìm hiểu kỹ về đối tượng tấn công và thực hiện các thủ thuật lừa đảo, kết hợp với các biện pháp kỹ thuật cao để qua mặt các hệ thống bảo vệ an toàn thông tin (ATTT) của các ngân hàng và các tổ chức hạ tầng quan trọng nhằm chiếm quyền điều khiển máy tính của người dùng và thông qua đó tấn công các hệ thống máy tính nội bộ chứa thông tin quan trọng khác.
Mục đích chính của tin tặc là đánh cắp các thông tin quan trọng của ngân hàng và các tổ chức hạ tầng quan trọng quốc gia. Với việc sử dụng các kỹ thuật cao để tấn công thì các hệ thống bảo vệ ATTT của ngân hàng hoặc các tổ chức hạ tầng quan trọng sẽ khó phát hiện kịp thời và đồng thời giúp tin tặc duy trì quyền kiểm soát hệ thống thông tin.
Ông Nguyễn Khắc Lịch - Phó Giám đốc VNCERT nhấn mạnh, đây là những mã độc rất nguy hiểm, có thể đánh cắp thông tin và phá huỷ hệ thống thông tin, vì vậy VNCERT yêu cầu lãnh đạo các đơn vị nghiêm túc thực hiện lệnh điều phối.
Cụ thể, VNCERT đề nghị các đơn vị theo dõi và ngăn chặn kết nối đến các máy chủ C&C có địa chỉ IP sau: 38.132.124.250 và 89.249.65.220.
Ngoài ra, rà quét hệ thống và xoá các thư mục và tập tin mã độc có kích thước tương ứng: syschk.ps1 (318KB hay 326,224 bytes), hs.exe (259 KB hay 265,216 bytes).
Sau khi thực hiện, VNCERT yêu cầu các đơn vị báo cáo tình hình về cơ quan điều phối ứng cứu sự cố quốc gia trước 12h ngày 26/7/2018.
Theo PV (Dân Việt)

Bài đọc nhiều