Công nghệ
30/10/2024 16:08Mã độc chụp màn hình, thao tác bàn phím để ‘hack’ tài khoản ngân hàng
Tại Hội nghị thượng đỉnh phân tích bảo mật 2024, nhóm nghiên cứu và phân tích toàn cầu của Kaspersky (GReAT) vừa tiết lộ một phát hiện đáng chú ý.
Theo đó, một phiên bản lite (rút gọn) của phần mềm độc hại Grandoreiro đang nhắm mục tiêu vào khoảng 30 ngân hàng.
Grandoreiro là một loại mã độc xuất phát từ khu vực Mỹ Latinh, đặc biệt phổ biến ở Brazil và Mexico.
Trojan này được thiết kế với mục đích đánh cắp thông tin nhạy cảm từ người dùng, bao gồm tài khoản đăng nhập ngân hàng trực tuyến, mật khẩu và các dữ liệu tài chính.
Phương thức lây nhiễm chủ yếu của Grandoreiro thông qua các chiến dịch lừa đảo, nơi người dùng nhận được email giả mạo chứa liên kết hoặc tệp đính kèm độc hại.
Khi lây nhiễm, Grandoreiro có khả năng ghi lại thao tác bàn phím, chụp màn hình và thậm chí kiểm soát máy tính từ xa nhằm thu thập thông tin đăng nhập để thực hiện giao dịch gian lận.
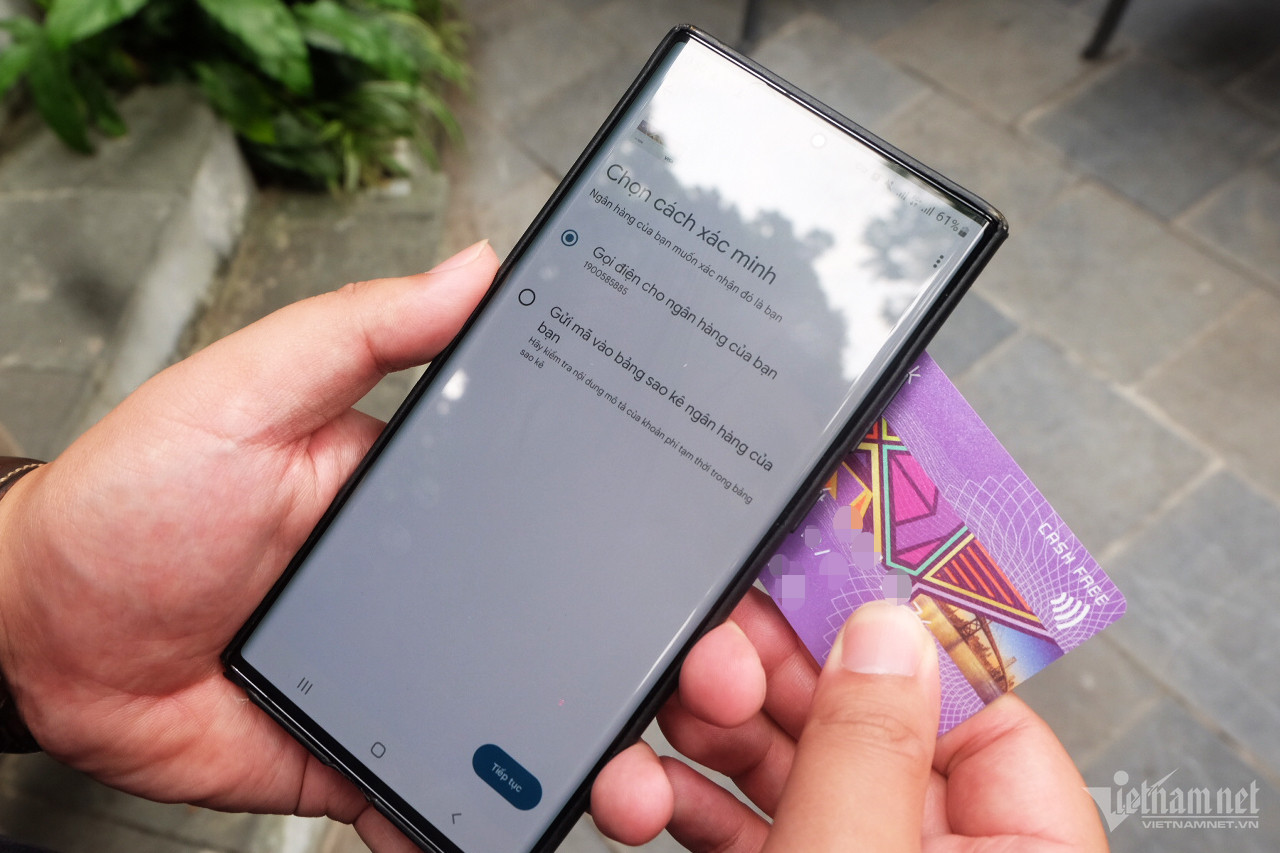
Grandoreiro đã nhắm vào hơn 1.700 ngân hàng, chiếm 5% tổng số vụ tấn công bằng trojan vào các ngân hàng toàn cầu trong năm nay.
Mặc dù những kẻ chủ mưu đã bị bắt giữ, các nhóm tội phạm mạng khác vẫn tiếp tục lợi dụng loại mã độc này để thực hiện các cuộc tấn công.
Tội phạm mạng đã phân tách mã nguồn này thành các phiên bản trojan gọn nhẹ. Thông qua phân tích, những kẻ tạo ra Grandoreiro đang sử dụng một phiên bản đơn giản hóa để triển khai các chiến dịch tấn công mới.
Mexico đang là một trong những quốc gia bị ảnh hưởng nặng nề nhất với hơn 51.000 vụ tấn công liên quan đến các biến thể Grandoreiro.
Để phòng ngừa, người dùng cần cảnh giác với các email không rõ nguồn gốc, tránh mở đường link hoặc tệp đính kèm từ nguồn lạ.
Người dùng cũng nên cập nhật các phần mềm, ứng dụng để vá các lỗ hổng bảo mật. Khi truy cập vào trang web ngân hàng, hãy luôn chắc chắn rằng đó là website chính thức để tránh bị lừa đảo.
Theo Trọng Đạt (VietNamNet)


Bài đọc nhiều