-
Phòng tập gym sang chảnh, chỉ 500.000 đồng/tháng: Bẫy mua thẻ dài hạn -
Nam sinh lớp 10 bị bạn đánh thủng màng nhĩ ngay trong lớp học, dưới sự chứng kiến của giáo viên -
3 thanh niên bị xử phạt vì màn giả làm "cương thi" trên xe BMW mui trần đang chạy -
Thanh Hóa: Người dân gửi hình ảnh qua VNeTraffic, tài xế đỗ xe sai quy định nhận kết đắng -
Âm thầm xét nghiệm ADN vì nghi ngờ con trai không cùng huyết thống, người đàn ông nhận cái kết ngoài sức tưởng tượng -
Bị CSGT Hà Nội phát hiện vi phạm nồng độ cồn, nhiều tài xế nói "vẫn tỉnh táo" -
Những loại đồ uống không nên uống trước khi đi ngủ -
VETC, ePass dự thu phí 6.600 đồng/tháng: Phó Thủ tướng yêu cầu rà soát, xử lý -
Tang lễ huyền thoại Choi Bool Am: Kim Hye Soo khóc nghẹn, “bà nội quốc dân” tiều tụy tiễn biệt người đồng nghiệp thân thiết -
Mr Pips nói về khoản tiền chuyển cho nhóm cố vấn: “Bị cáo đâu bị điên mà nói với công an về hoạt động của mình”
Công nghệ
06/04/2018 16:38Mã độc chuyên ăn cắp nội dung trò chuyện riêng tư trên Android
Được phát hiện bởi các chuyên gia từ công ty an ninh mạng Trustlook , mã độc này sẽ sửa đổi tập tin "/system/etc/install-recovery.sh" bên trong các ứng dụng, sau đó ngay lập tức trích xuất dữ liệu, kể cả khi thiết bị đã được khởi động lại.
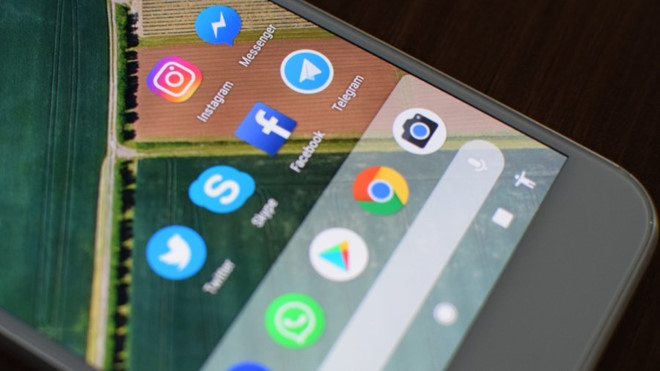
Sau khi lây nhiễm ứng dụng đầu tiên là Cloud Module dưới tên gọi com.android.boxa, malware này hiện lây lan khắp Trung Quốc. Trustlook cảnh báo mã độc này rất khó để phát hiện, nên có thể qua mặt các lớp bảo mật của Android dễ dàng.
Danh sách các ứng dụng có thể bị ảnh hưởng bởi phần mềm độc hại này bao gồm Facebook Messenger, Twitter, Skype, Telegram, Tencent WeChat, Viber, Weibo, Voxer Walkie Talkie Messenger, Gruveo Magic Call, Line, Coco, BeeTalk, TalkBox Voice Messenger và Momo.
Các cảnh báo cũng lưu ý người dùng Android chỉ nên cài đặt ứng dụng từ Google Play. Tuy nhiên, không loại trừ khả năng thiết bị có thể bị nhiễm mã độc sau khi tải nội dung từ email hoặc các trang web của bên thứ ba.
Dữ liệu sau khi bị thu thập trái phép sẽ trích xuất để gửi đến máy chủ từ xa. Trustlook cho hay nhiều khả năng malware ăn cắp thông tin này được sử dụng để tống tiền.
Theo Đại Việt (Tri Thức Trực Tuyến)
- Phòng tập gym sang chảnh, chỉ 500.000 đồng/tháng: Bẫy mua thẻ dài hạn (10:24)
- Nam sinh lớp 10 bị bạn đánh thủng màng nhĩ ngay trong lớp học, dưới sự chứng kiến của giáo viên (10:16)
- Apple kêu gọi người dùng iPhone bỏ Chrome, chuyển sang Safari để tải trang nhanh và tiết kiệm pin hơn (10:16)
- "Chị chị em em 3" gây tranh cãi gay gắt vì tràn ngập cảnh nóng táo bạo (49 phút trước)
- Quá trình bỏ trốn ra nước ngoài rồi "hội ngộ" tại tòa của Mr Hunter và vợ cũ (51 phút trước)
- 3 thanh niên bị xử phạt vì màn giả làm "cương thi" trên xe BMW mui trần đang chạy (57 phút trước)
- Thanh Hóa: Người dân gửi hình ảnh qua VNeTraffic, tài xế đỗ xe sai quy định nhận kết đắng (1 giờ trước)
- Cristiano Ronaldo bất ngờ bị gạch tên khỏi đội hình dự cúp C1 châu Á của Al Nassr (1 giờ trước)
- Ông Trump tiết lộ Iran liên tục muốn đàm phán, hé lộ khả năng xung đột sớm kết thúc (1 giờ trước)
- Chồng cũ lao đao, gánh nợ ngân hàng ngập đầu sau khi Britney Spears cắt tiền cấp dưỡng (1 giờ trước)