Thế giới
03/11/2026 06:47Hàng loạt tủ lạnh ở các siêu thị châu Âu bị hack tăng nhiệt lên 50 độ C, thực phẩm hủy sạch trong đêm
Nối tiếp vụ can thiệp hệ thống làm mát siêu thị tại Pháp hồi giữa tháng 10, đợt tấn công mới xảy ra vào rạng sáng 2/11 tiếp tục mở rộng quy mô. Hàng loạt tên tuổi lớn trong ngành bán lẻ bị ảnh hưởng, bao gồm Ahold Delhaize và Colruyt (Bỉ, Luxembourg), hai gã khổng lồ Thụy Điển là ICA và Coop, cùng gã khổng lồ nội thất IKEA. Tại Ireland, nhà bán buôn Musgrave ghi nhận 13 cửa hàng SuperValu gặp sự cố, buộc phải thu hồi khẩn cấp lượng lớn thực phẩm. Trong khi đó, chuỗi Carrefour tại Bỉ xác nhận 15/700 chi nhánh bị can thiệp.
Thiệt hại ghi nhận tại các điểm bán là vô cùng nghiêm trọng. Bà Engla Ingwall, Giám đốc kinh doanh một cửa hàng ICA ở Stockholm (Thụy Điển), chia sẻ sự cố xảy ra lúc 2h sáng nhưng phải vài tiếng sau mới phát hiện. Toàn bộ hệ thống cấp đông bị đẩy nhiệt độ lên tới 50 độ C, biến thực phẩm bên trong thành đống phế liệu.
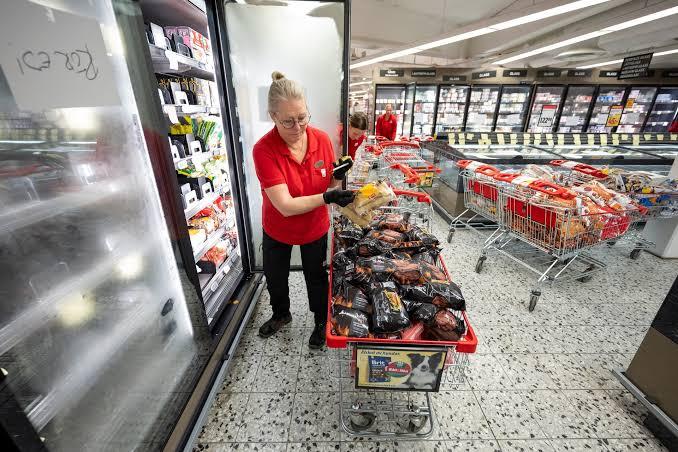
Tương tự, ông Luc De Laet, chủ chuỗi cửa hàng thịt De Laet & Van Haver tại Bỉ, bị dựng dậy lúc 3h30 sáng. Khi đến cửa hàng ở Nam Antwerp, ông bàng hoàng thấy tủ đông đã tăng vọt lên 18 độ C, làm hỏng lượng thịt trị giá khoảng 15.000 euro (hơn 430 triệu đồng). Ông De Laet bày tỏ sự phẫn nộ trước hành vi phá hoại thực phẩm và nhận định đây có thể là chiêu trò nhằm gây bất ổn kinh tế châu Âu.
Trước đó tại Pháp, hành vi chiếm quyền điều khiển thiết bị làm lạnh còn nguy hiểm tới mức gây ra một số vụ hỏa hoạn và hư hỏng hàng hóa diện rộng.
Điểm chung của các vụ tấn công nằm ở việc tội phạm mạng nhắm vào hệ thống giám sát nhiệt độ từ xa. Nhiều tủ lạnh bị ảnh hưởng sử dụng công nghệ của Danfoss (Đan Mạch) — thương hiệu từng trở thành nạn nhân trong vụ việc ở Pháp. Đơn vị này hiện đang phối hợp cùng khách hàng để vá lỗ hổng.
Sự cố đã rung hồi chuông cảnh báo tới giới chức châu Âu. Ông Christophe Hansen, Ủy viên Nông nghiệp Châu Âu, nhấn mạnh đây là hành vi cố tình phá hoại chuỗi cung ứng thực phẩm và làm rạn nứt niềm tin của người tiêu dùng.
Dưới góc độ chuyên môn, ông Tom Hegel (Nhà nghiên cứu tại hãng an ninh mạng SentinelOne) phân tích: Các đợt tấn công không đi kèm yêu cầu tiền chuộc, cho thấy mục đích thuần túy là phá hoại thay vì tống tiền. Ngành bán lẻ hiện là "mồi ngon" cho tin tặc bởi hệ thống vận hành phụ thuộc vào hàng loạt thiết bị kết nối mạng — từ bộ điều khiển làm lạnh, quản lý tòa nhà đến máy POS. Đáng chú ý, việc truy vết kẻ đứng sau gần như bất khả thi do thủ phạm không để lại dấu vết khi đăng nhập vào các bảng điều khiển bị lộ.
Hiện chưa có nhóm hacker nào đứng ra nhận trách nhiệm. Các chuyên gia an ninh mạng đưa ra hai kịch bản chính: hoặc một quốc gia đang "phô diễn sức mạnh" trong chiến tranh hỗn hợp, hoặc đây chỉ là hành vi bộc phát của một hacker đơn lẻ. Việc ứng dụng AI hiện nay cũng giúp việc khai thác các lỗ hổng bảo mật trở nên dễ dàng và tinh vi hơn bao giờ hết.
TN (SHTT)
Bài đọc nhiều