Công nghệ
26/09/2024 15:31Hơn 11 triệu thiết bị Android nhiễm phần mềm độc hại từ Google Play, kiểm tra xoá ngay những ứng dụng này trong điện thoại của bạn
Các chuyên gia bảo mật tại Kaspersky vừa phát hiện ra hai phần mềm có chứa mã độc tên "Necro" trên cửa hàng ứng dụng Google Play. Cho đến nay, đã có hơn 11 triệu thiết bị Android đã bị nhiễm Necro tưởng chừng như vô hại.
Phát hiện cho thấy, Necro đã được nâng cấp nhiều tính năng hơn, tồn tại cả trong các ứng dụng phổ biến trên Google Play và trong các bản ứng dụng khác nhau trên các website không chính thức. Các chuyên gia Kaspersky nhận định có thể nhà phát triển của các ứng dụng hợp pháp đã sử dụng một công cụ tích hợp quảng cáo chưa được xác minh mà qua đó Necro đã xâm nhập.
Phần mềm đầu tiên chứa mã độc là Wuata Camera với hơn 11 triệu lượt tải xuống. Các chuyên gia phát hiện ra mã độc đã xuất hiện từ phiên bản cập nhật 6.3.2.148. Đến phiên bản 6.3.7.138, mã độc trên đã được loại bỏ.
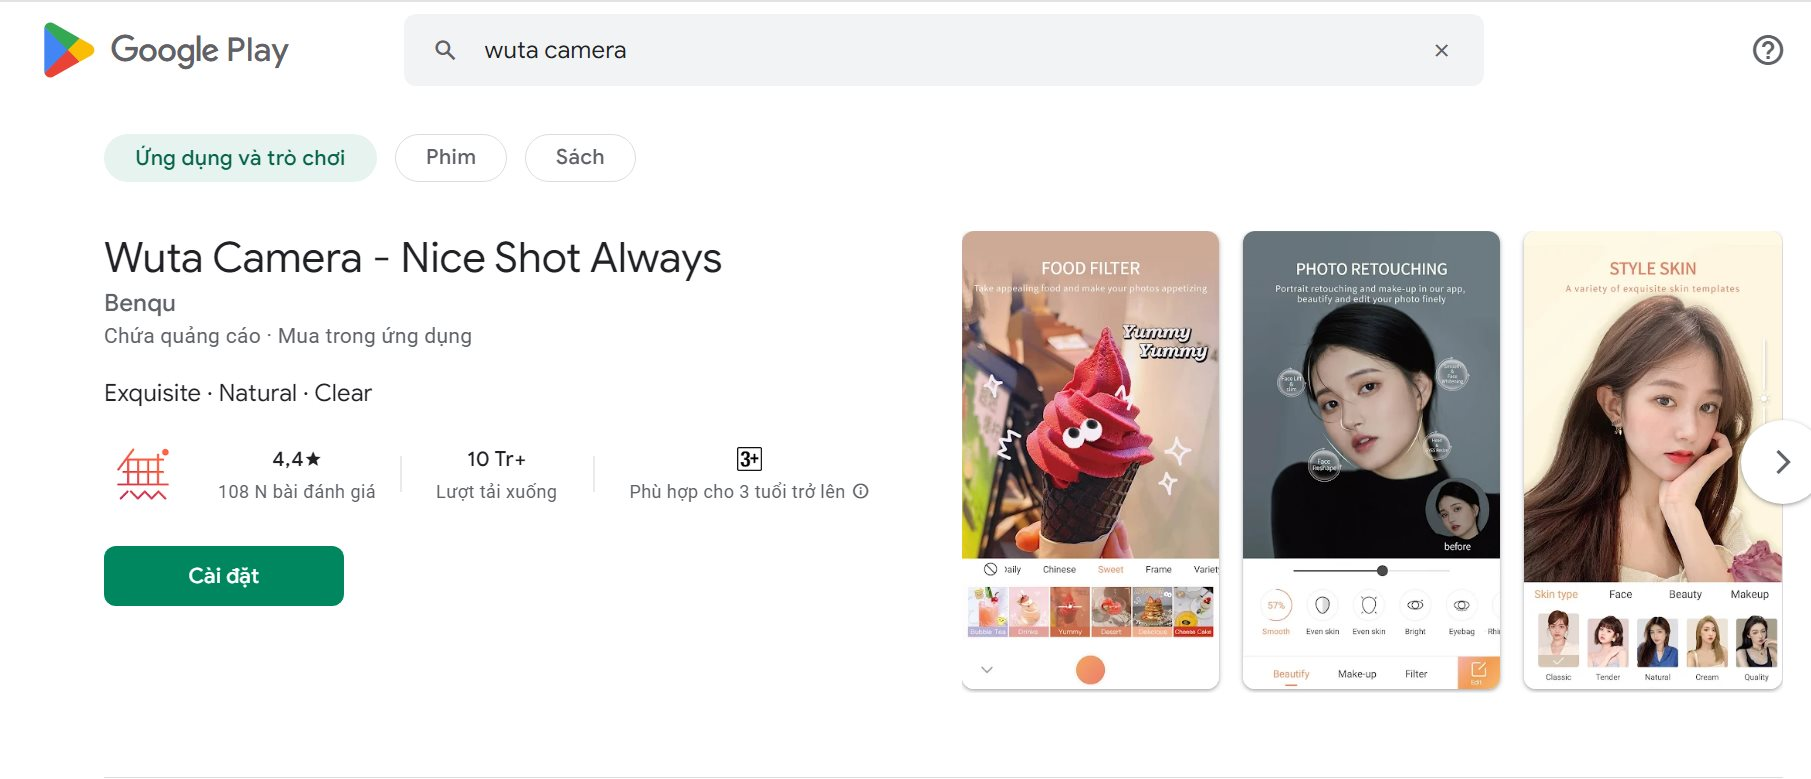
Tuy vậy, các chuyên gia bảo mật cho rằng người dùng cần hết sức cảnh giác đối với các phần mềm dạng này. Nhà phát triển có thể dễ dàng nhúng mã độc trong các bản cập nhật mà người dùng không hề hay biết.
Bên cạnh đó, Kaspersky cũng phát hiện ứng dụng Max Browser có chứa mã độc Necro. Người dùng được khuyến cáo gỡ cài đặt phần mềm này ngay lập tức và chuyển sang sử dụng các trình duyệt khác.
Được biết, phần mềm độc hại này không chỉ xuất hiện trên Google Play mà còn lây lan quan các chợ ứng dụng không chính thức, nơi các phiên bản ứng dụng nổi tiếng như Spotify, Minecraft, WhatsApp cũng chứa mã độc. Những kẻ phát triển mã độc đã lợi dụng hữu ịch thành công cụ thu thập dữ liệu và kiểm soát người dùng.
Với khả năng hoạt động ngầm và quyền kiểm soát hệ thống, Necro có thể thay đổi URL, cài đặt mã độc mới cho đến chiểm đoạt hoàn toàn quyền điều khiển thiết bị của nạn nhân. Để tránh điện thoại bị chiếm quyền kiểm soát, người dùng nên tải và cập nhập những ứng dụng từ Google Play vì chính sách kiểm duyệt ứng dụng của Google vẫn chặt chẽ nhất.
Theo Nhật Hạ (Nhịp Sống Thị Trường)


Bài đọc nhiều