Công nghệ
17/11/2017 16:25Triều Tiên lại bị cáo buộc tấn công mạng vào chính phủ Mỹ

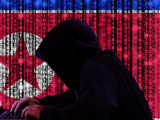
Bộ An ninh Nội địa Mỹ (DHS) và Cục Điều tra Liên bang (FBI) cùng đưa ra cảnh báo về hai phần mềm độc hại, được khẳng định là do Triều Tiên tung ra, nhắm tới chính phủ Mỹ và các công ty trong lĩnh vực hàng không, tài chính, viễn thông và truyền thông.

Một trong số đó là Fallchill, có vẻ đã được khai thác từ năm 2016, cho phép hacker kiểm soát máy tính bị nhiễm mã độc từ xa. Nó lây lan qua các file chia sẻ hay khi người dùng vô tình truy cập website chứa mã độc. Virus này sử dụng nhiều lớp để che giấu khiến khó lần ra nguồn gốc phát tán.
Mã độc thứ hai là Volgmer, lây nhiễm qua kỹ thuật gọi là phishing, tức người dùng nhận được email có vẻ như đến từ người quen (bạn bè, đồng nghiệp...) kèm một đường link chứa virus. Volgmer bắt đầu hoạt động từ năm 2013. DHS và FBI xác định được hàng chục địa chỉ IP ở vài nước khác nhau và tin rằng các cuộc tấn công bằng Volgmer đã được thực hiện theo lộ trình. Số địa chỉ IP nhiều nhất nằm ở Ấn Độ, chiếm 25%, tiếp đến là Iran và Pakistan.
Trong khi đó, chính phủ Triều Tiên nhiều lần tuyên bố họ không dính dáng gì tới bất cứ cuộc tấn công mạng mang tính quốc tế nào.
Triều Tiên thường xuyên bị Mỹ báo buộc có liên quan tới các vụ tấn công diễn ra vài năm qua thông qua nhóm tin tặc Lazarus và Guardians of Peace, trong đó có vụ lấy trộm 81 triệu USD từ ngân hàng trung ương Bangladesh năm 2016, vụ tấn công Sony làm tê liệt mạng lưới của hãng này trong nhiều tuần năm 2014. Lazarus cũng bị cho là thực hiện chiến dịch tấn công lâu nay vào các tổ chức ở Hàn Quốc.
Giữa năm 2017, một số chuyên gia bảo mật cho rằng có những dấu hiệu cho thấy Triều Tiên có liên quan đến mã độc tống tiền gây hoang mang toàn cầu WannaCry.
Theo Minh Minh (VnExpress.net)
Bài đọc nhiều