-
Vì sao bạn không nên dùng giấy bạc bọc thức ăn thừa? -
Dùng flycam tìm kiếm hai nam sinh lớp 10 mất tích ở Thanh Hóa -
Hà Nội: Công an kịp thời hỗ trợ người dân nhận lại 1 tỷ đồng chuyển nhầm -
Lâm Chí Dĩnh trưng siêu xe hơn 6,1 triệu USD trong tiệc sinh nhật tuổi 52 -
Hà Nội dự kiến chi hơn 2.500 tỷ đồng xây tổ hợp thể thao hiện đại tại Mỹ Đình -
Hóa đơn cơm bình dân 640.000 đồng gây tranh cãi, chủ quán nói gì về nửa con gà giá 300.000 đồng? -
Ngọc Loan và bác sĩ Chiêm Quốc Thái lại lộ hint, lần này là ở đám cưới người thân -
Người đàn ông ngừng tim sau ly cà phê buổi sáng -
Nữ nghệ sĩ 39 tuổi qua đời 3 ngày sau ca mổ, kết quả sinh thiết hé lộ tin dữ -
Chứng khoán Trung Quốc "bốc hơi" 3.500 tỷ USD và nỗi lo lớn hơn sự sụt giảm tỷ USD
Xã hội
26/11/2024 21:33Từ ngày 1/1/2025, cấm ngân hàng tự ý gửi tin nhắn chứa đường link tới khách hàng
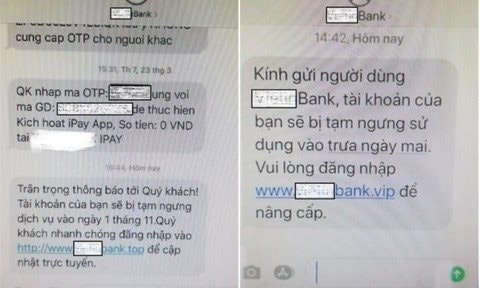
Ngân hàng Nhà nước (NHNN) mới đây đã ban hành Thông tư 50/2024/TT-NHNN (Thông tư 50) quy định về an toàn, bảo mật cho việc cung cấp dịch vụ trực tuyến trong ngành ngân hàng. Thông tư trên hiệu lực kể từ đầu năm 2025.
Trong đó, Khoản 3, Điều 17, Mục 4 quy định ngân hàng không gửi tin nhắn SMS, thư điện tử cho khách hàng có nội dung chứa đường dẫn liên kết (hyperlink) truy cập các trang tin điện tử, trừ trường hợp theo yêu cầu của khách hàng.
Quy định trên được ban hành trong bối cảnh nhiều người dân bị các đối tượng phạm tội dùng thủ đoạn giả mạo tin nhắn thương hiệu ngân hàng để chiếm đoạt tài sản với số tiền lớn. Trong đó, các đối tượng thông qua các kênh truyền thông phổ biến như mạng xã hội (Facebook, Zalo…), SMS, email, điện thoại tìm cách để dẫn dụ khách hàng truy cập các đường link giả mạo ngân hàng nhằm chiếm đoạt thông tin bảo mật của ứng dụng ngân hàng điện tử (như: Tên đăng nhập, mật khẩu, mã OTP…)
Vì vậy, việc yêu cầu ngân hàng không được tự ý gửi tin nhắn, email chứa đường link có thể phần nào giúp khách hàng nhận diện được những tin nhắn lừa đảo.
Ngoài yêu cầu trên, Thông tư 50 cũng đề cập đến nhiều nội dung về an toàn, bảo mật khác. Đơn cử, ứng dụng ngân hàng điện tử sẽ không cho phép chức năng ghi nhớ mật khẩu. Đồng thời, các tổ chức tín dụng cần có giải pháp phòng, chống, phát hiện các hành vi can thiệp trái phép vào ứng dụng Mobile Banking đã cài đặt trong thiết bị di động của khách hàng.
Thông tư cũng quy định ngân hàng phải đăng ký và quản lý ứng dụng Mobile Banking trên kho ứng dụng chính thức, hướng dẫn khách hàng cài đặt ứng dụng từ nguồn tin cậy,...
Theo Mạnh Đức (Nhịp Sống Thị Trường)
- Mbappe chính thức lên tiếng xin lỗi Trung Quốc sau phát ngôn gây sóng gió, có nguy cơ bị tẩy chay ở thị trường tỷ dân (20:05)
- Thắng nghẹt thở Cảng Thượng Hải trên đất Trung Quốc, CLB Công An Hà Nội bỏ túi 3 điểm lịch sử tại AFC Champions League Elite (1 giờ trước)
- Nữ sinh Đại học Quy Nhơn tử vong bất thường trong phòng trọ, trên người có dấu hiệu tiếp xúc chất lỏng (1 giờ trước)
- Chân dung và lời khai của 2 kẻ trốn truy nã, dùng kiếm, bình xịt hơi cay cố thủ 9 giờ trên mái nhà ở Thanh Hóa (2 giờ trước)
- Thanh Hoá: Làm hành động mà nhiều người vẫn vô tư thực hiện hàng ngày, người phụ nữ 68 tuổi bị công an phạt tiền triệu (2 giờ trước)
- Sau nhiều lần ế khách, du thuyền của bà Trương Mỹ Lan giảm giá hơn 23 tỷ đồng tìm chủ mới (2 giờ trước)
- Bộ Y tế họp báo: Cấm lấy bộ phận cơ thể của người dưới 18 tuổi khi còn sống (3 giờ trước)
- Không phải sính lễ tiền tỷ, sản phẩm “made in Thanh Hoá” này mới là thứ gây chú ý nhất “đám cưới thế kỷ” tại Triệu Sơn (3 giờ trước)
- Khai trừ Đảng nguyên Phó Giám đốc Sở KH&ĐT TP.HCM Sử Ngọc Anh (3 giờ trước)
- Vì sao bạn không nên dùng giấy bạc bọc thức ăn thừa? (3 giờ trước)