Công nghệ
06/09/2023 20:50Chuyên gia cảnh báo chiêu lừa mới đánh cắp tài khoản Facebook

Theo The Hacker News, các nhà nghiên cứu của WithSecure (trước đây là F-Secure có trụ sở tại Phần Lan) cho biết họ đã tìm thấy phần mềm độc hại Ducktail nhắm mục tiêu đến các doanh nghiệp và người dùng hoạt động trên Facebook trong một chiến dịch độc hại mới.
Các nạn nhân được tiếp cận thông qua nhiều nền tảng, từ Facebook, LinkedIn đến WhatsApp và các nền tảng tìm việc trực tuyến như Upwork, Freelancer,... Thông qua Facebook hoặc LinkedIn InMail, những kẻ đứng đằng sau Ducktail dụ dỗ nạn nhân bằng các quảng cáo giới thiệu việc làm. Tuy nhiên, mô tả công việc đính kèm thực tế lại là liên kết đến tập tin độc hại đã được tội phạm ngụy trang với mục đích chiếm tài khoản.
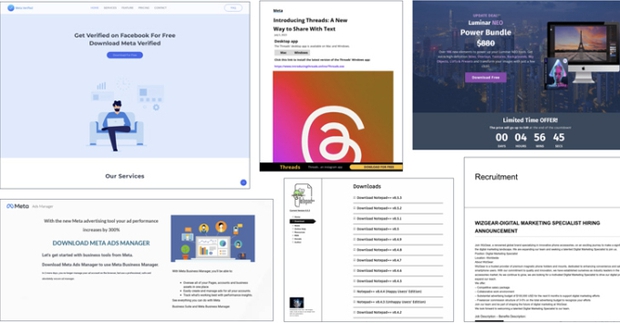
Một cơ chế phân phối khác được biết đến là đầu độc công cụ tìm kiếm để dụ dỗ người dùng tải về các phần mềm giả mạo của CapCut, Notepad++, ChatGPT, Google Bard và Meta Threads… Đây là những phiên bản do tội phạm mạng tạo ra nhằm mục đích cài cắm mã độc (malware) vào máy nạn nhân.
Ducktail được cho là một trong nhiều dòng malware mà một nhóm các hacker đang tận dụng để thực hiện các âm mưu lừa đảo người dùng, trong đó có Việt Nam.
Các nhà nghiên cứu tại Zscaler cho biết đã phát hiện ra các trường hợp lây nhiễm từ các tài khoản LinkedIn bị xâm nhập thuộc về người dùng làm việc trong lĩnh vực truyền thông, một số có hơn 500 kết nối và 1.000 người theo dõi. Điều này đã giúp tạo điều kiện thuận lợi cho quá trình lừa đảo của tội phạm mạng.
Một bản sao khác của Ducktail là Duckport, chuyên thực hiện hành vi đánh cắp thông tin cùng với việc chiếm đoạt tài khoản Meta Business từ cuối tháng 3/2023.
Chiến lược của nhóm tội phạm mạng sử dụng Duckport là dẫn nạn nhân đến các trang web có liên quan đến thương hiệu mà chúng mạo danh, sau đó dụ họ tải xuống tập tin độc hại từ các dịch vụ lưu trữ tập tin như Dropbox.
Duckport cũng có các tính năng mới, mở rộng khả năng đánh cắp thông tin và chiếm đoạt tài khoản, chụp ảnh màn hình hoặc lạm dụng các dịch vụ ghi chú trực tuyến để thay thế Telegram nhằm truyền lệnh đến máy của nạn nhân.
Để hạn chế bị tấn công, chủ sở hữu tài khoản Facebook nên sử dụng mật khẩu mạnh và kích hoạt tính năng xác thực 2 yếu tố; Tuyệt đối không truy cập các đường link lạ và tải về các tệp đính kèm; Dành thời gian hướng dẫn đồng nghiệp, doanh nghiệp về các chiến thuật lừa đảo, đặc biệt là các phương pháp mới.
Theo Huỳnh Duy (Phụ Nữ Mới)


Bài đọc nhiều