Công nghệ
21/01/2021 17:16Dữ liệu hàng loạt hãng bay bị hacker Trung Quốc đánh cắp

Theo báo cáo của công ty bảo mật CyCraft, nhiều cuộc tấn công mạng nhắm vào ngành hàng không những năm qua đều có "dấu vết" của một nhóm tin tặc có tên Chimera. Nhóm này được cho là đang nhận tài trợ và hoạt động vì lợi ích của nhà nước Trung Quốc. Nhóm bị các công ty bảo mật để ý bắt đầu từ cuộc tấn công vào công ty bán dẫn TSMC Đài Loan năm vừa qua.
Theo một báo cáo của NCC Group và Fox-IT, nhóm tin tặc này đang tập trung vào ngành hàng không toàn cầu. "Chúng tôi đã phát hiện ra mối đe dọa này trong nhiều trường hợp cứu hộ và ứng phó sự cố khác nhau trong từ tháng 10/2019 đến tháng 4/2020. Nhóm tin tặc đã xâm nhập vào nhiều công ty bán dẫn và ngành hàng không ở các khu vực địa lý khác nhau, chứ không chỉ ở châu Á", báo cáo viết. Cá biệt, với một số công ty hàng không, hacker đã khai thác dữ liệu trong hệ thống tới ba năm trước khi bị phát hiện.
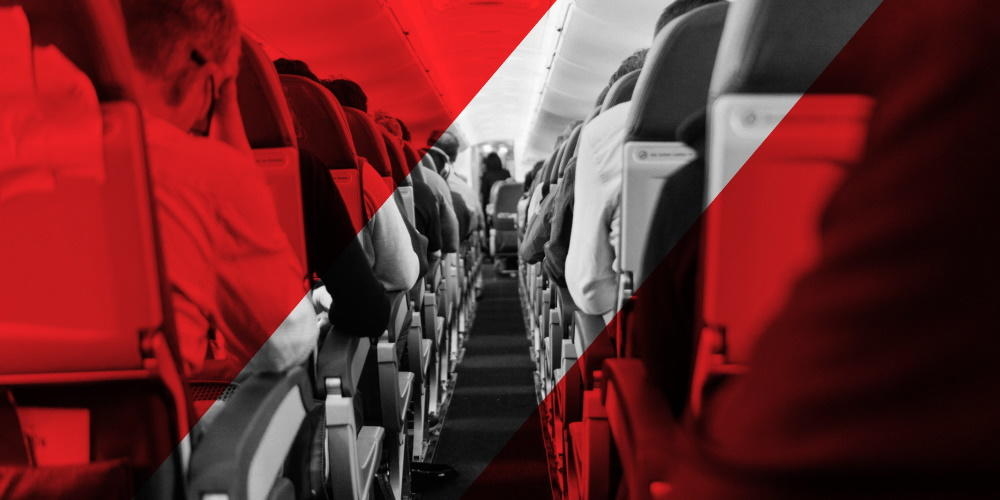
Trong khi các cuộc tấn công vào TSMC nhằm đánh cắp các loại tài sản trí tuệ, việc tin tặc nhắm vào ngành hàng không được cho là có mục đích khác. "Mục tiêu nhắm tới của tin tặc là Hồ sơ hành khách (PNR). Cách thức thu thập dữ liệu PNR có thể khác nhau ở mỗi hãng bay, nhưng chúng tôi đã thấy hiện tượng liên tục truy xuất dữ liệu PNR từ bộ nhớ của hệ thống", NCC Group và Fox-IT cho biết.
Báo cáo của hai công ty cũng cho biết kỹ thuật tấn công của nhóm tin tặc rất chuyên nghiệp và chúng rất kiên nhẫn tìm lỗ hổng để tiếp cận hệ thống. Sau khi thu thập được dữ liệu mong muốn, nhóm này sẽ tải tệp lên các dịch vụ lưu trữ đám mây công cộng như OneDrive, Dropbox hoặc Google Drive, vì dữ liệu thường không bị kiểm tra.
Thực tế, các nhóm tin tặc do nhà nước tài trợ vẫn thường nhắm mục tiêu tới các công ty hàng không, chuỗi khách sạn và công ty viễn thông để theo dõi địa điểm và liên lạc của các đối tượng mà chính phủ đang quan tâm. Tiêu biểu, tháng 8 vừa qua, công ty an ninh mạng FireEye cho biết nhóm hacker APT41 có liên quan tới Trung Quốc bị các công ty an ninh mạng theo dõi vì nhóm sử dụng phần mềm độc hại, thực hiện hoạt động gián điệp để kiếm tiền bất hợp pháp thông qua việc tấn công vào các công ty cung cấp trò chơi video trực tuyến.
Ngoài ra, các tin tặc Trung Quốc cũng có liên quan đến vụ tấn công mạng tại chuỗi khách sạn Marriott năm 2018 khiến thông tin chi tiết đặt phòng trong nhiều năm bị đánh cắp.
Theo Đăng Thiên (Vnexpress.net)
Bài đọc nhiều