
Công nghệ
13/10/2025 15:25Cảnh báo chiến dịch Quishing nhắm vào người dùng Microsoft, phát tán mã độc qua QR code
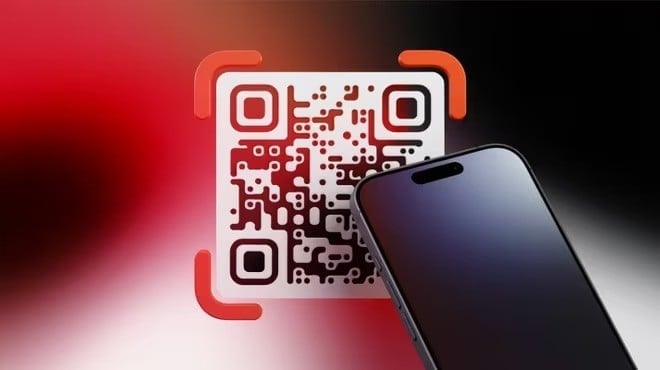
Theo WhiteHat.vn, bắt đầu bùng phát từ đầu tháng 10-2025, chiến dịch này lợi dụng email giả mạo Teams, Office 365 và Authenticator để dụ người dùng quét mã “kích hoạt bảo mật” hoặc “sửa lỗi tài khoản”.
Chỉ một cú quét đơn giản, người dùng đã vô tình mở cửa cho phần mềm gián điệp xâm nhập thiết bị của mình.
Do các thông báo này trông giống hệt thư thật của Microsoft, nhiều người dùng mất cảnh giác và làm theo hướng dẫn, từ đó bị dẫn đến trang web độc hại chứa mã độc đánh cắp thông tin.
Các nhà nghiên cứu tại Gen Threat Labs phát hiện chiến dịch sau khi thấy nhiều email giả mạo mang nhãn Microsoft xuất hiện trong môi trường doanh nghiệp. Mục tiêu chính là người dùng Office 365/Teams và những tổ chức khuyến khích dùng QR để xác thực đa yếu tố. Kẻ tấn công lợi dụng niềm tin vào logo/định dạng email, đồng thời dùng hạ tầng bị xâm phạm (ví dụ một node Azure CDN bị chiếm) để phân phối mã độc.
Kịch bản tấn công cơ bản là nạn nhân nhận email có QR, quét bằng điện thoại; QR trả về một URL rút gọn, URL này chuyển tiếp qua một script kiểm tra môi trường. Script kiểm tra nhiều chỉ báo (ngôn ngữ hệ thống, phiên bản Defender, sandbox) để tránh máy ảo hay phân tích tự động. Nếu “sạch”, hệ thống tải xuống một chương trình infostealer đóng gói (Packaged Infostealer) và tạo persistence bằng một tác vụ định lịch (scheduled task) tên “MSAuthSync”.
Điều này giúp chương trình chạy lại khi người dùng đăng nhập, thu thập mật khẩu, cookie, thông tin host và gửi về máy chủ tấn công qua HTTPS. Điểm sáng tạo nguy hiểm của chiến dịch là kỹ thuật né kiểm duyệt QR, thay vì một ảnh QR duy nhất, kẻ tấn công tách mã thành hai lớp ảnh chồng lên nhau trong PDF.
Phần mềm quét QR thông thường hoặc giải mã tĩnh sẽ bỏ qua hoặc bị nhiễu do màu sắc/định dạng lạ; mã độc sử dụng một trình phân tích tùy chỉnh để ghép hai lớp lại (ví dụ chọn pixel sáng hơn giữa hai lớp) rồi giải mã chuỗi URL ẩn.
Đây là một dạng “mã vạch vũ khí hóa” giúp qua mắt hệ thống chống virus và kiểm duyệt tự động. Chiến dịch tấn công vừa lấy được mật khẩu vừa dùng mã độc để thu thập telemetries, tạo tiền đề cho tấn công sâu hơn (lateral movement) trong môi trường doanh nghiệp.
Vì lừa đảo mượn danh Microsoft và dựa vào QR nên tỷ lệ thành công có thể cao, đặc biệt với người dùng thiếu cảnh giác. Khả năng script kiểm tra môi trường cũng khiến việc phát hiện sớm trở nên khó khăn.
Các chuyên gia an ninh mạng khuyến cáo người dùng không quét QR từ email hoặc thông báo nếu bạn không chắc nguồn gốc.
Khi QR yêu cầu mở URL, người dùng cần kiểm tra kỹ tên miền (không dựa vào logo trong email). Cùng với đó, các tổ chức nên giới hạn việc thiết lập MFA bằng QR cho thiết bị quản lý; khuyến nghị dùng phương thức chính thức (app store) và hướng dẫn người dùng cách xác minh; Bảo vệ endpoint: bật cập nhật Windows, cấu hình Defender, và theo dõi scheduled task lạ (ví dụ “MSAuthSync”).
Nếu nghi ngờ bị lừa, cần ngắt mạng, chạy chương trình diệt virus và nếu cần, thay đổi mật khẩu/khóa MFA trên thiết bị an toàn.
Bài đọc nhiều