Công nghệ
26/08/2025 09:15Tá hỏa sau khi người dùng tải app đèn pin, ghi chú thì mất sạch tiền trong tài khoản
Theo báo cáo từ nhóm nghiên cứu ThreatLabs của Zscaler, có tới 77 ứng dụng Android độc hại được phát hiện trên chợ Google Play, với tổng cộng hơn 19 triệu lượt tải xuống.
Trong số này, nguy hiểm nhất là trojan ngân hàng Anatsa (còn gọi là TeaBot). Loại mã độc này có khả năng đánh cắp thông tin đăng nhập tài khoản ngân hàng, từ đó chiếm quyền kiểm soát giao dịch tài chính của nạn nhân.
Ngoài Anatsa, các nhà nghiên cứu còn phát hiện thêm nhiều loại malware khác, phổ biến nhất là Joker, xuất hiện trong khoảng một phần tư số ứng dụng bị nhiễm.
Joker có khả năng chụp ảnh màn hình, thu thập dữ liệu thiết bị, đọc và gửi tin nhắn SMS, đánh cắp danh bạ và thậm chí tự động đăng ký các dịch vụ trả phí mà người dùng không hề hay biết.
Một biến thể khác là Harly cũng được tìm thấy, cùng nhiều dòng mã độc khác với mức độ nguy hiểm khác nhau.
Điều đáng lo ngại là tất cả những ứng dụng này đều được phân phối công khai trên Google Play, vốn được coi là nền tảng an toàn cho người dùng Android.
Đây không phải lần đầu tiên mã độc vượt qua các lớp kiểm duyệt của Google, song số lượng và quy mô lần này khiến các chuyên gia bảo mật đặc biệt quan ngại.
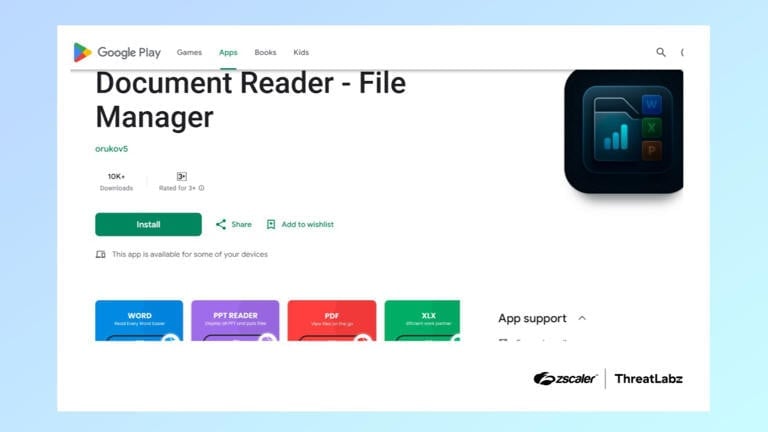
Một trong những lý do khiến các ứng dụng độc hại khó phát hiện là chúng thường “ngụy trang” dưới dạng các ứng dụng tiện ích quen thuộc, từ trình đọc PDF, đèn pin đến công cụ ghi chú.
Tin tặc còn tạo ra hàng loạt đánh giá ảo và quảng cáo giả để đánh lừa người dùng, khiến nhiều người vô tình tải về.
Với chiến dịch phát tán Anatsa, trojan ngân hàng này thường ẩn mình trong các ứng dụng giả mạo có vẻ vô hại. Ban đầu, những ứng dụng này hoạt động bình thường, nhưng ngay sau khi được cài đặt, chúng tải xuống một bản cập nhật ẩn chứa mã độc.
Cách làm này giúp Anatsa dễ dàng qua mặt hệ thống kiểm duyệt nghiêm ngặt của Google Play hay Apple App Store, bởi chúng chỉ “biến chất” sau khi đã được cài trên thiết bị.
Khi đã kích hoạt, Anatsa lập tức quét điện thoại để tìm các ứng dụng ngân hàng mà nạn nhân đang sử dụng. Nếu phát hiện có app mục tiêu, mã độc sẽ tạo một màn hình đăng nhập giả mạo chồng lên giao diện thật.
Người dùng tưởng rằng mình chỉ đang đăng nhập lại tài khoản, nhưng thực tế mọi thông tin - từ tên đăng nhập đến mật khẩu - đều bị gửi thẳng vào tay kẻ xấu, cho phép chúng dễ dàng rút sạch tiền trong tài khoản.
Người dùng Android tự bảo vệ bằng cách nào?
Chuyên gia khuyến nghị người dùng Android cần cẩn trọng ngay cả khi tải ứng dụng từ cửa hàng chính thức. Một số biện pháp cần lưu ý bao gồm: kiểm tra kỹ thông tin nhà phát triển, số lượt tải và đánh giá ứng dụng trước khi cài đặt.
Tránh tải các ứng dụng mới ra mắt, ít đánh giá hoặc yêu cầu quyền truy cập quá nhiều so với chức năng.
Ngoài ra, cần cập nhật hệ điều hành và ứng dụng thường xuyên để nhận bản vá bảo mật mới nhất. Người dùng được khuyến nghị sử dụng phần mềm bảo mật đáng tin cậy để phát hiện và chặn mã độc.
Hãy đảm bảo Google Play Protect luôn được bật. Đây là công cụ miễn phí, được cài sẵn trên mọi thiết bị Android, có khả năng quét toàn bộ ứng dụng hiện có cũng như các app mới tải về để phát hiện mã độc.
Trong trường hợp vô tình cài đặt một ứng dụng giả mạo, Play Protect sẽ cảnh báo khi phát hiện mã độc được cài cắm qua các bản cập nhật.
Nếu phát hiện dấu hiệu lạ như pin hao nhanh, máy nóng bất thường, tự động gửi tin nhắn hay trừ tiền dịch vụ, cần gỡ ngay ứng dụng nghi ngờ và quét lại thiết bị.
Các chuyên gia cảnh báo việc dựa hoàn toàn vào Google Play để đảm bảo an toàn là không đủ. Thói quen cảnh giác, kết hợp với công cụ bảo mật, vẫn là “lá chắn” tốt nhất để tránh trở thành nạn nhân của mã độc.





Bài đọc nhiều