Công nghệ
25/06/2024 14:58Điện thoại có 2 ứng dụng này, người dùng cần gỡ gấp nếu không muốn bị đánh cắp tài khoản ngân hàng
Google đã loại bỏ hai ứng dụng nguy hiểm khỏi Cửa hàng Play vì có khả năng đánh cắp thông tin tài khoản ngân hàng của người dùng. Mặc dù đã bị xóa, nhưng không có gì đảm bảo rằng chúng không còn tồn tại trên điện thoại của người dùng. Hai nhà nghiên cứu bảo mật, Himanshu Sharma và Viral Gandhi, đã cảnh báo về sự nguy hiểm của Xenomorph, một trojan có khả năng chặn tin nhắn SMS và thông báo, qua đó có thể đánh cắp thông tin quan trọng.
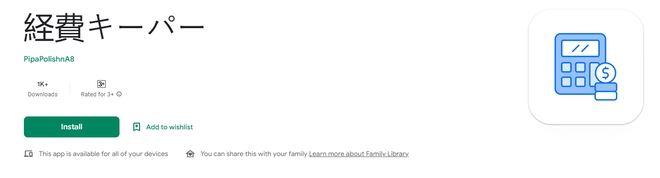
Công ty bảo mật mạng Zscaler ThreatLabz đã phát hiện thêm các ứng dụng có hành vi theo dõi tương tự. Hai ứng dụng cụ thể mà người dùng nên gỡ bỏ ngay nếu đã tải về là: Todo: Day manager (com.todo.daymanager) và 経費キーパー (com.setprice.expenses).
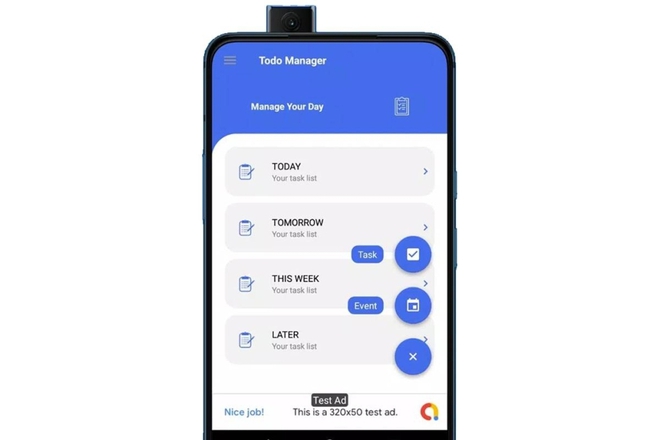
Các ứng dụng này thuộc loại "per" được thiết kế để tải và cài đặt thêm phần mềm độc hại khi xâm nhập vào thiết bị. Loại phần mềm này đã trở thành một phương pháp phổ biến để phát tán mã độc, vượt qua các lớp bảo mật của Google.
Mã độc bị phát hiện khi nó sử dụng các quyền truy cập Android để thực hiện các cuộc tấn công nhiều lớp, bao gồm việc giả mạo màn hình đăng nhập của các ngân hàng để lấy cắp thông tin người dùng.
Một thời gian sau, các nhà nghiên cứu đã phát hiện ra thêm 5 ứng dụng per khác trên Google Play đã được tải xuống hơn 130.000 lượt, có khả năng thực hiện các hành vi lừa đảo và đánh cắp thông tin tài khoản ngân hàng và ví điện tử.
Đáng chú ý, nếu người dùng cài đặt những ứng dụng này, chúng sẽ triển khai các phần mềm độc hại như SharkBot và Vultur, nhắm vào hơn 231 ứng dụng ngân hàng và tiền điện tử, ảnh hưởng tới nhiều tổ chức tài chính tại Ý, Anh, Đức, Tây Ban Nha, Ba Lan, Áo, Mỹ và nhiều quốc gia khác như Úc, Pháp và Hà Lan.
Những biến thể mới của các phần mềm độc hại này còn có khả năng ghi lại hành động của người dùng, như nhấp chuột và cử chỉ, để bỏ qua các biện pháp bảo mật như hạn chế chụp ảnh màn hình trong các ứng dụng ngân hàng. Điều này làm tăng thêm mức độ nguy hiểm và khả năng gây thiệt hại nghiêm trọng cho người dùng không may mắn cài đặt phải chúng.
Theo KV (Nguoiduatin.vn)





Bài đọc nhiều