Pháp luật
26/08/2026 21:29Công an cảnh báo 2 mã độc có thể tự chuyển tiền, điền OTP: Thấy điện thoại bất thường phải ngắt mạng ngay

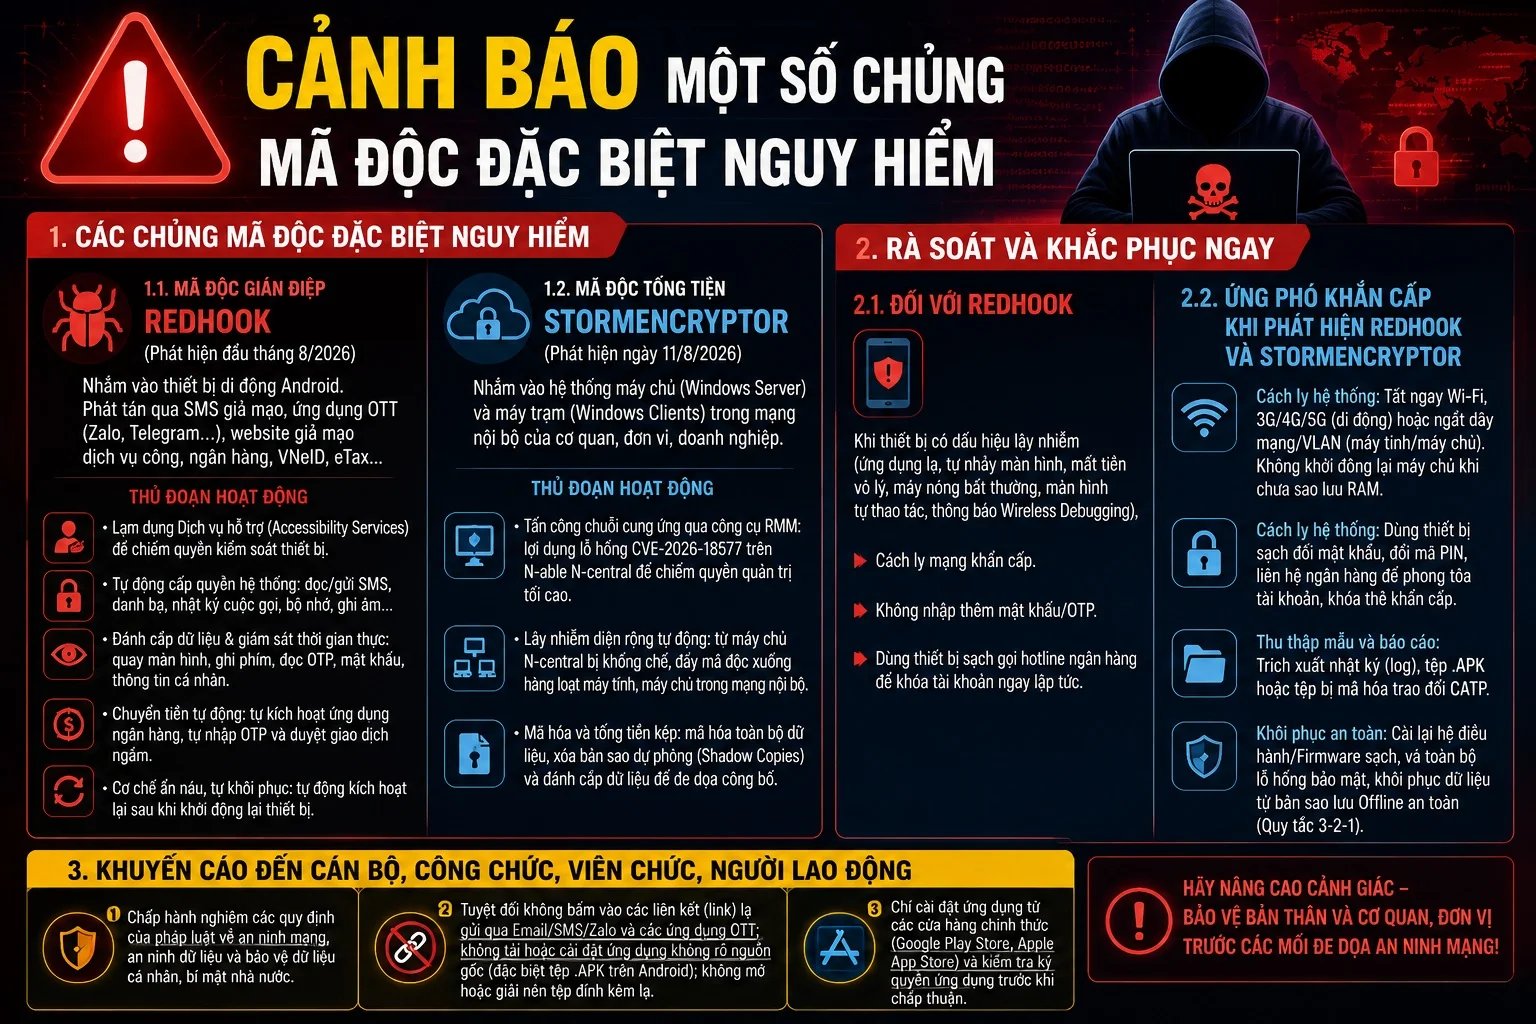
Công an TP Hà Nội cho biết gần đây phát hiện một số chủng mã độc đặc biệt nguy hiểm đang được các nhóm tin tặc sử dụng để tấn công hệ thống thông tin của cơ quan, đơn vị và thiết bị di động của cán bộ, công chức, viên chức, người lao động trên địa bàn.
Các cuộc tấn công tiềm ẩn nguy cơ ảnh hưởng nghiêm trọng đến an ninh mạng, an toàn thông tin của các cơ quan, đơn vị cũng như tài khoản và dữ liệu cá nhân của người dùng.
RedHook có thể kiểm soát điện thoại và tự chuyển tiền
Một trong những mã độc được cảnh báo là RedHook, dòng spyware/trojan thế hệ mới được phát hiện vào đầu tháng 8/2026, nhắm trực tiếp vào các thiết bị Android.
Mã độc này chủ yếu phát tán thông qua tin nhắn SMS giả mạo, các ứng dụng nhắn tin OTT như Zalo, Telegram hoặc những website giả danh Cổng dịch vụ công Quốc gia, Cổng dịch vụ công TP Hà Nội, eTax Mobile, VNeID và các ngân hàng thương mại lớn.
Sau khi người dùng tải và cài đặt tệp APK độc hại, RedHook tìm cách lừa nạn nhân cấp quyền cho "Accessibility Services". Khi được trao quyền, mã độc có khả năng kiểm soát giao diện điện thoại mà không cần root thiết bị.
Không dừng lại ở đó, RedHook còn có thể âm thầm thực hiện các thao tác trên màn hình để tự cấp thêm nhiều quyền nguy hiểm như đọc, gửi SMS, truy cập danh bạ, nhật ký cuộc gọi, bộ nhớ, ghi âm và hiển thị đè lên màn hình.
Mã độc cũng có khả năng theo dõi hoạt động của nạn nhân theo thời gian thực, quay màn hình, ghi lại thao tác bàn phím, đọc tin nhắn chứa mã xác thực OTP, mật khẩu ngân hàng cùng các dữ liệu cá nhân nhạy cảm.
Đáng lo ngại hơn, RedHook có thể tự mở ứng dụng ngân hàng trên chính điện thoại của nạn nhân, tạo lệnh chuyển tiền, tự điền mã OTP và âm thầm xác nhận giao dịch mà người sử dụng không hay biết.
Ngay cả khi điện thoại được khởi động lại, mã độc vẫn có cơ chế tự kích hoạt trở lại thông qua sự kiện khởi động hệ thống, giúp các tiến trình độc hại tiếp tục hoạt động.
StormEncryptor nhắm vào máy tính và máy chủ
Một mối đe dọa khác được Công an TP Hà Nội cảnh báo là mã độc tống tiền StormEncryptor, được phát hiện ngày 11/8/2026.
Theo cảnh báo, mã độc này do nhóm tin tặc chuyên nghiệp Storm-1175 triển khai, hướng tới các máy chủ Windows Server và máy trạm Windows Client trong mạng nội bộ của cơ quan, đơn vị và doanh nghiệp.
StormEncryptor có thể lợi dụng lỗ hổng bảo mật CVE-2026-18577 trên nền tảng giám sát, quản trị hệ thống từ xa N-able N-central để giành quyền quản trị tại trung tâm điều hành.
Sau khi kiểm soát được máy chủ N-central, tin tặc lợi dụng chức năng triển khai phần mềm tự động để phát tán StormEncryptor tới hàng loạt máy tính và máy chủ trong mạng nội bộ trong thời gian ngắn.
Mã độc sau đó tìm cách vô hiệu hóa các dịch vụ bảo mật và sao lưu, xóa các bản sao dự phòng, mã hóa dữ liệu rồi để lại thông điệp yêu cầu tiền chuộc. Đồng thời, dữ liệu nhạy cảm có thể bị đánh cắp trước khi mã hóa nhằm gây thêm sức ép bằng nguy cơ công khai thông tin.
Thấy điện thoại tự thao tác, cần ngắt Internet ngay
Trước những nguy cơ trên, Công an TP Hà Nội khuyến cáo người dân đặc biệt thận trọng với các đường link, tệp tin và ứng dụng không rõ nguồn gốc.
Người dùng không nên truy cập các liên kết được gửi qua email, SMS, Zalo hoặc những nền tảng nhắn tin khác, đồng thời tuyệt đối tránh tải và cài đặt các tệp APK không rõ xuất xứ.
Nếu điện thoại xuất hiện ứng dụng lạ, màn hình tự thao tác, thiết bị nóng bất thường hoặc phát sinh giao dịch không rõ nguyên nhân, người dùng cần lập tức ngắt kết nối Internet và không tiếp tục nhập mật khẩu hay mã OTP.
Trong trường hợp nghi ngờ thông tin tài khoản đã bị lộ, người dùng nên sử dụng một thiết bị khác để thay đổi mật khẩu, mã PIN, đồng thời liên hệ ngân hàng để khóa tài khoản và thẻ.
Đối với máy tính hoặc máy chủ có dấu hiệu bị tấn công, cần nhanh chóng cô lập thiết bị khỏi mạng, thu thập thông tin phục vụ quá trình xử lý và khôi phục hệ thống từ các bản sao lưu an toàn.
Công an TP Hà Nội cũng khuyến cáo người dùng thường xuyên cập nhật phần mềm, vá các lỗ hổng bảo mật và chỉ cài đặt ứng dụng từ những kho chính thức để hạn chế nguy cơ bị mã độc xâm nhập.

Bài đọc nhiều