Công nghệ
30/11/2017 17:59Apple xin lỗi về lỗ hổng bảo mật trên máy Mac
Lỗ hổng bảo mật mới được phát hiện cho phép truy cập máy Mac ở quyền quản trị cao nhất mà không cần mật khẩu. Apple cho biết đã nhận thức được vấn đề này, đồng thời gửi lời xin lỗi tới tất cả người dùng máy tính của hãng.

"Khi các kỹ sư bảo mật của chúng tôi nhận được thông tin, chúng tôi đã ngay lập tức làm việc để vá lỗ hổng bảo mật đó. Người dùng đã có thể tải về và nó sẽ tự động được cài trên tất cả các máy chạy phiên bản macOS mới nhất High Sierra (10.13.1)", Apple cho hay.
Đây là lần thứ hai công ty công nghệ Mỹ buộc phải cập nhật máy tính của người dùng trước nguy cơ hàng triệu thiết bị Mac gặp nguy hiểm. "Thật đáng tiếc, chúng tôi đã phải phát hành bản vá này cho macOS", đại diện Apple nói. "Chúng tôi đang kiểm tra lại quá trình phát triển phần mềm để ngăn chặn điều tương tự xảy ra".
Được phát hiện bởi nhà phát triển Lemi Orhan Ergin hôm 29/11, lỗ hổng mới trên macOS High Sierra được đánh giá rất dễ khai thác.

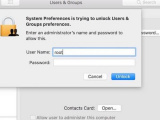
Người dùng mở System Preferences và chọn Users & Groups. Click vào biểu tượng ổ khoá ở góc dưới cửa sổ. Nhập tên tài khoản là "root" và để trống trường mật khẩu. Di chuyển con trỏ vào ô mật khẩu rồi bấm Enter vài lần.
Lỗ hổng được Lemi đăng trên Twitter và ngay lập tức vấp phải chỉ trích khi ông không tuân thủ "công bố trách nhiệm" trong lĩnh vực bảo mật. Theo đó, khi phát hiện các nguy hiểm an ninh, nhà nghiên cứu cần thông báo với nhà sản xuất để họ có thời gian tung bản khắc phục trước khi công khai lỗ hổng.
Đáp lại, Lemi nói ông không phải là một hacker, cũng không phải một chuyên gia an ninh. Thực tế, ông và đồng nghiệp đã thông báo cho Apple từ 23/11 và vấn đề tương tự đã được thảo luận trên diễn đàn của Apple từ 13/11. Công ty công nghệ Mỹ thì nói rằng họ không nhận được thông tin nào cho đến 29/11.
Theo Bảo Anh (VnExpress.net)
Bài đọc nhiều