







Công nghệ
09/02/2018 20:56Mã độc đào tiền ảo có cách thức lây lan như WannaCry
Từ giữa tháng 1/2018 đến nay, hệ thống giám sát CyRadar ghi nhận liên tục các gói tin tấn công giao thức chia sẻ file SMB gửi qua lại giữa các máy tính trong mạng của nhiều doanh nghiệp, tổ chức trong nước. Có trường hợp, hàng trăm máy tính của một công ty đã bị nhiễm mã độc chỉ trong vài tiếng đồng hồ.
CyRadar nhận định, các gói tin SMB được gửi nội bộ giữa các máy tính chính là mã khai thác lỗ hổng MS17-010 của Windows. Đây là mã khai thác nổi tiếng, còn được biết đến với tên EternalBlue, do Cơ quan An ninh Quốc gia Mỹ (NSA) phát triển. Sau khi bị nhóm hacker Shadow Brokers đánh cắp và tung ra vào tháng 4/2017, mã khai thác này trở thành công cụ ưa thích của giới tin tặc trong việc tấn công, phát tán mã độc. Trong đó, đáng nhớ nhất là dòng mã độc tống tiền WannaCry bùng nổ trên phạm vi toàn cầu ngay từ tháng 5/2017.
Từ một máy tính bị nhiễm, mã độc sẽ tự động dò quét các IP trong cùng mạng nội bộ (LAN) và sử dụng mã khai thác EternalBlue để lan qua cổng 445 của những máy tính tồn tại lỗ hổng. Sau khi mã khai thác chạy thành công, bộ các file độc hại sẽ được tải xuống những máy mới bị nhiễm và các máy này tiếp tục có khả năng lây lan và nhân rộng.
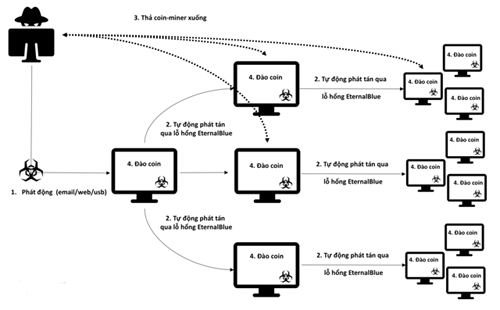
Mã độc này có khả năng kết nối tới server điều khiển, sẵn sàng nhận lệnh, tải file, hoạt động như một backdoor thông thường. Ngoài ra, nó còn có chức năng khai thác tài nguyên của máy bị nhiễm để thực hiện đào tiền ảo. Loại tiền mà nó khai thác là Monero - đồng tiền lớn nhất trong các đồng sử dụng thuật toán CryptoNight hiện nay.
Ông Nguyễn Minh Đức, Giám đốc CyRadar, cho biết các tên miền điều khiển mã độc đều mới được đăng ký từ cuối năm 2017 và cùng thuộc sở hữu bởi một người hoặc nhóm người biết tiếng Việt. Thời gian tới, những chiến dịch mã độc đào tiền ảo tương tự sẽ còn xuất hiện, do đó các doanh nghiệp, tổ chức và người nên nên thường xuyên cập nhật các bản vá, trang bị phần mềm diệt virus của các hãng uy tín, trang bị hệ thống giám sát mạng để kịp thời phát hiện các cuộc tấn công. Tổ chức hoặc doanh nghiệp có thể thực hiện thêm bước cô lập mạng (isolation) giữa các máy tính trong mạng với nhau, để tránh khả năng lây lan nội bộ như trường hợp lần này.
Theo Châu An (VnExpress.net)

Bài đọc nhiều