


Công nghệ
11/10/2026 15:20Người dùng iPhone chú ý: Mã độc nhắm tới nhiều phiên bản iOS, có thể truy cập ảnh, mật khẩu

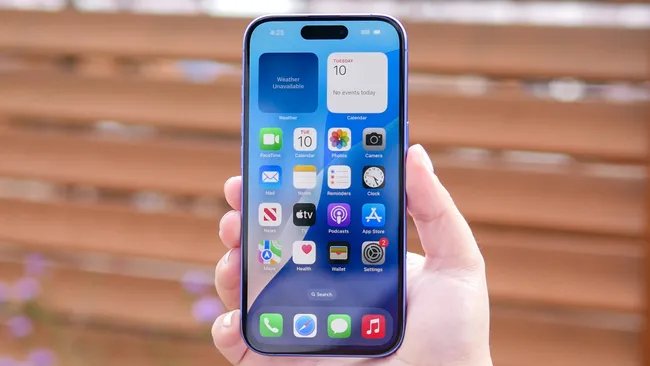
Mối lo ngại càng gia tăng khi giới chuyên gia vừa phát hiện một biến thể mã độc tinh vi mới, sở hữu khả năng ẩn mình triệt để, âm thầm rút cạn dữ liệu nhạy cảm và tiếp nhận mệnh lệnh điều khiển từ xa của kẻ tấn công.
Vụ việc được hé lộ qua báo cáo công bố ngày 9/10 từ công ty an ninh mạng iVerify. Cụ thể, trong quá trình điều tra một chiếc iPhone bị nhiễm mã độc của nhân viên tại một tổ chức tài chính vào tháng 8/2026, iVerify đã lần ra biến thể mang tên P7 DarkSword.
Đây là dòng mã độc chưa từng được ghi nhận trong quá khứ, phát triển dựa trên chuỗi khai thác lỗ hổng DarkSword vốn nhắm vào hệ điều hành iOS.
Trước đó vào đầu năm nay, Google và iVerify từng cảnh báo về hai bộ công cụ tấn công iPhone quy mô lớn là Coruna và DarkSword. Cả hai đều tận dụng hàng loạt lỗ hổng bảo mật nhằm vào các thiết bị chạy hệ điều hành đời cũ. Nếu như Coruna tấn công các phiên bản từ iOS 13 đến iOS 17.2.1, thì DarkSword lại nhắm vào chuỗi phiên bản từ iOS 18.4 đến iOS 18.7.
Theo đánh giá từ iVerify, phiên bản P7 đánh dấu bước nhảy vọt với ba cải tiến then chốt: khó bị phát hiện hơn, vận hành ổn định hơn và năng lực thu thập dữ liệu toàn diện hơn. Để qua mặt các cơ chế giám sát, mã độc chủ động hạn chế ghi nhật ký hoạt động cũng như giảm tối đa sự can thiệp vào các chương trình đang vận hành trên máy.
Thậm chí, P7 còn khai thác dữ liệu trình duyệt nhằm tránh lặp lại hành vi tấn công trên cùng một thiết bị đã bị chiếm quyền kiểm soát, từ đó triệt tiêu những dấu hiệu bất thường có thể gây nghi ngờ.
Về phạm vi tác động, P7 có thể chạy trơn tru trên iOS 18.7, mở rộng hơn so với mốc iOS 18.6 của biến thể tiền nhiệm mà iVerify từng theo dõi (một số chiến dịch DarkSword được Google ghi nhận cũng ghi nhận khả năng hỗ trợ iOS 18.7).
Mức độ nguy hiểm của P7 thể hiện rõ nét qua các mục tiêu dữ liệu mà nó nhắm tới. Đáng chú ý nhất, mã độc có thể trích xuất dữ liệu trực tiếp từ Keychain, "két sắt" lưu trữ mật khẩu và thông tin xác thực của Apple. Chưa dừng lại ở đó, biến thể mới này còn bổ sung tính năng nhắm thẳng vào ví tiền điện tử, đẩy rủi ro thất thoát tài sản tài chính của nạn nhân lên mức báo động.
Không đơn thuần là công cụ gián điệp thu thập thông tin, P7 DarkSword còn thiết lập kênh liên lạc hai chiều với máy chủ chỉ huy và điều khiển (C2) của tin tặc. Nhờ đó, ngoài việc tuồn dữ liệu ra ngoài, nó còn tiếp nhận tức thời các chỉ thị mới để thao túng thiết bị.
Các lệnh này bao gồm việc tìm và trích xuất tệp tin bất kỳ, đẩy ảnh lên máy chủ, liệt kê danh sách ứng dụng đã cài đặt, can thiệp vào dữ liệu ghi chú trong Apple Notes hay quét toàn bộ tệp lưu trữ trên iPhone.
Ở chế độ mặc định, cứ sau 15 giây mã độc lại chủ động kết nối với máy chủ C2 để nhận lệnh mới, và khoảng thời gian này hoàn toàn có thể được tin tặc tinh chỉnh từ xa nhằm biến hóa linh hoạt phương thức hoạt động.
Nhận định về bước tiến này, iVerify cho rằng nhóm vận hành P7 đã nâng cấp đáng kể kỹ thuật tấn công. Việc mã độc tinh vi trong khâu che giấu và xóa dấu vết khiến các chỉ số nhận diện từng dùng để phát hiện những phiên bản trước đây gần như không còn đủ tin cậy. Cần lưu ý rằng P7 DarkSword không đại diện cho một lỗ hổng iOS hoàn toàn mới, mà là biến thể mã độc được kích hoạt sau khi tin tặc đã xâm nhập thành công thông qua chuỗi khai thác DarkSword.
Để bảo vệ thiết bị trước mối đe dọa này, giải pháp hàng đầu cho người dùng là nhanh chóng nâng cấp iOS và cài đặt các bản vá bảo mật mới nhất tương thích với máy. Apple đã phát hành các bản cập nhật dành cho những hệ điều hành đời cũ gồm iOS 15.8.7, iOS 16.7.15 và iOS 18.7.7.
Đặc biệt, phiên bản iOS 18.7.7 cũng được cung cấp cho cả những thiết bị đủ điều kiện lên iOS 26 nhằm che chắn an toàn cho nhóm người dùng chưa sẵn sàng chuyển sang nền tảng mới. Song song với đó, việc giữ cảnh giác cao độ khi lướt web, không truy cập các trang mạng lạ và tuyệt đối tránh nhấp vào các mẩu quảng cáo đáng ngờ vẫn là nguyên tắc phòng thủ cốt lõi để giữ an toàn cho dữ liệu cá nhân.
PV (SHTT)






Bài đọc nhiều