Công nghệ
08/11/2020 16:00Nguy cơ mất an toàn thông tin từ tính năng xem trước liên kết trong các ứng dụng phổ biến

Xem trước liên kết (link đường dẫn) là một tính năng gần như phổ biến trong tất cả các ứng dụng trò chuyện và nhắn tin. Bằng cách cung cấp hình ảnh và văn bản tóm tắt liên quan đến nội dung, tính năng này giúp người khác có thể biết được nội dung điều hướng trước khi nhấp vào liên kết.
Thật không may, điều này cũng làm rò rỉ dữ liệu nhạy cảm, tiêu tốn băng thông hạn chế, tiêu hao pin; và trong một số trường hợp, làm lộ các liên kết trong nội dung trò chuyện cần được mã hóa đầu cuối. Theo một báo cáo nghiên cứu được công bố cách đây ít lâu, các ứng dụng như Facebook, Instagram, LinkedIn và Line đều đã lọt vào danh sách sự cố.
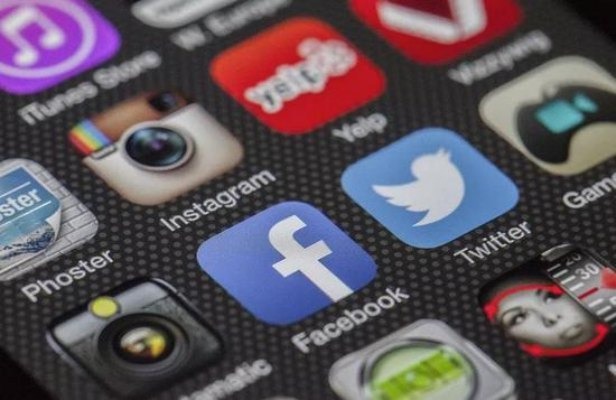
Khi người gửi tin nhắn giới thiệu một liên kết trong nội dung sẽ gửi, ứng dụng sẽ hiển thị một đoạn văn bản (thường là tiêu đề của nội dung liên kết) và hình ảnh trong cửa sổ hộp thoại.
Để thực hiện việc này, bản thân ứng dụng (hoặc proxy được ứng dụng chỉ định) phải truy cập vào liên kết, mở tệp ở đó và điều tra nội dung, điều này có thể khiến người dùng bị tấn công. Nghiêm trọng nhất là những phần mềm có thể tải phần mềm độc hại xuống thiết bị cục bộ.
Các hình thức tấn công khác có thể buộc các ứng dụng tải xuống các tệp đủ lớn để khiến phần mềm gặp sự cố, hao pin hoặc tiêu tốn băng thông hạn chế trong khi liên kết đến các tài liệu riêng tư. Trong trường hợp, các dữ liệu được lưu trữ trong tài khoản trực tuyến (OneDrive hoặc DropBox) - máy chủ ứng dụng sẽ có cơ hội xem và lưu trữ vô thời hạn.
Talal Haj Bakry, Tommy Mysk, tác giả của báo cáo nghiên cứu mới này và các nhà phát triển ứng dụng di động, tin rằng Facebook, Messenger và Instagram là những vấn đề nghiêm trọng nhất.
Hai ứng dụng đầu tiên sẽ tải xuống và sao chép hoàn toàn tệp được liên kết, ngay cả khi kích thước tệp đạt đến gigabyte (mức GB); nếu tệp là thứ mà người dùng muốn giữ bí mật, đây có thể trở thành vấn đề nghiêm trọng hơn. Vấn đề tương tự cũng có thể xảy ra trong ứng dụng Instagram, vì nó sẽ khiến bất kỳ JavaScript nào dẫn đến liên kết chạy trên máy chủ xem trước.
Haj Bakry và Mysk đã báo cáo những phát hiện của họ cho Facebook, chủ sở hữu của Instagram và công ty nói rằng, cả hai ứng dụng liên quan đều hoạt động như bình thường. Facebook tuyên bố qua email rằng, máy chủ của họ chỉ tải xuống phiên bản rút gọn của hình ảnh chứ không phải tệp gốc và công ty không lưu trữ dữ liệu này. Email của Facebook cũng cho biết, máy chủ chạy JavaScript để kiểm tra tính bảo mật của tệp.
Tuy nhiên, Mysk khẳng định đã quan sát thấy Instagram tải xuống một tệp 2,6 GB (ISO Ubuntu có tên đã được đổi thành ubuntu.png) và ghi lại quá trình này. Ông cũng chỉ ra rằng, hầu hết các ứng dụng đều lọc JavaScript thay vì tải xuống và chạy nó trên máy chủ.
Hiệu suất của LinkedIn chỉ tốt hơn một chút. Sự khác biệt duy nhất là nó không sao chép hoàn toàn tất cả các tệp mà chỉ sao chép 50MB đầu tiên. Discord, Google Hangouts, Slack, Twitter và Zoom cũng sao chép tệp, nhưng giới hạn dữ liệu sao chép của chúng là từ 15MB đến 50MB.
Tương tự, khi ứng dụng Line mở tin nhắn được mã hóa và tìm thấy một liên kết, nó dường như sẽ gửi liên kết đến máy chủ của Line để tạo bản xem trước. “Chúng tôi tin rằng, điều này đi ngược mục đích của mã hóa end-to-end, bởi vì máy chủ Line biết tất cả các liên kết được gửi qua ứng dụng và ai đã chia sẻ liên kết nào với ai”, Haj Bakry và Mysk viết.
Có thể nói, báo cáo này là một lời nhắc nhở đối với người dùng rằng, thông tin cá nhân không phải lúc nào cũng "riêng tư" và bạn nên cân nhắc trước khi thiết lập tính năng xem trước liên kết trong các ứng dụng trò chuyện.
"Xem trước nội dung liên kết là một tính năng tốt, người dùng nói chung được hưởng lợi từ nó, nhưng chúng tôi đã chỉ ra ở đây các vấn đề khác nhau mà tính năng này có thể mắc phải nếu không xem xét kỹ lưỡng về quyền riêng tư và bảo mật", Haj Bakry và Mysk nhấn mạnh.
Theo Phong Vũ (Ictnews)



Bài đọc nhiều