Công nghệ
04/04/2023 16:05App mua sắm Trung Quốc rình rập hàng trăm triệu người dùng
Pinduoduo là một trong các ứng dụng mua sắm phổ biến nhất của Trung Quốc với hơn 750 triệu người dùng mỗi tháng. Theo các chuyên gia bảo mật, nó có thể vượt qua các biện pháp bảo vệ của điện thoại để theo dõi hoạt động của những ứng dụng khác, kiểm tra thông báo, đọc tin nhắn riêng tư và thay đổi cài đặt.
Dù nhiều ứng dụng cũng thu thập lượng lớn dữ liệu người dùng, đôi khi không được sự đồng ý, Pinduoduo lại đưa hành vi xâm phạm bảo mật và quyền riêng tư lên cấp độ mới. CNN đã trao đổi với nhiều nhóm chuyên gia bảo mật từ châu Á, châu Âu và Mỹ cũng như các nhân viên cũ và mới của Pinduoduo để tìm hiểu về vấn đề.
Mikko Hypponen, Giám đốc nghiên cứu tại hãng bảo mật WithSecure, cho biết: “Chúng tôi chưa từng thấy ứng dụng phổ biến nào tìm cách leo thang đặc quyền để truy cập vào những thứ mà chúng không được phép như vậy”.
Nhiều chuyên gia xác định ứng dụng Pinduoduo chứa mã độc để theo dõi người dùng, đối thủ nhằm kích thích doanh số. Temu - ứng dụng anh em của Pinduoduo - đang đứng đầu bảng xếp hạng tải về tại Mỹ và phát triển nhanh chóng tại thị trường phương Tây. Cả hai đều thuộc về PDD, công ty đa quốc gia trụ sở tại Trung Quốc.
Trước đó, vào tháng 3, Google đã đình chỉ Pinduoduo trên chợ Play Store do phát hiện mã độc trong ứng dụng. Pinduoduo phủ nhận các suy đoán và cáo buộc cho rằng Pinduoduo độc hại.
Đường đến thành công của Pinduoduo
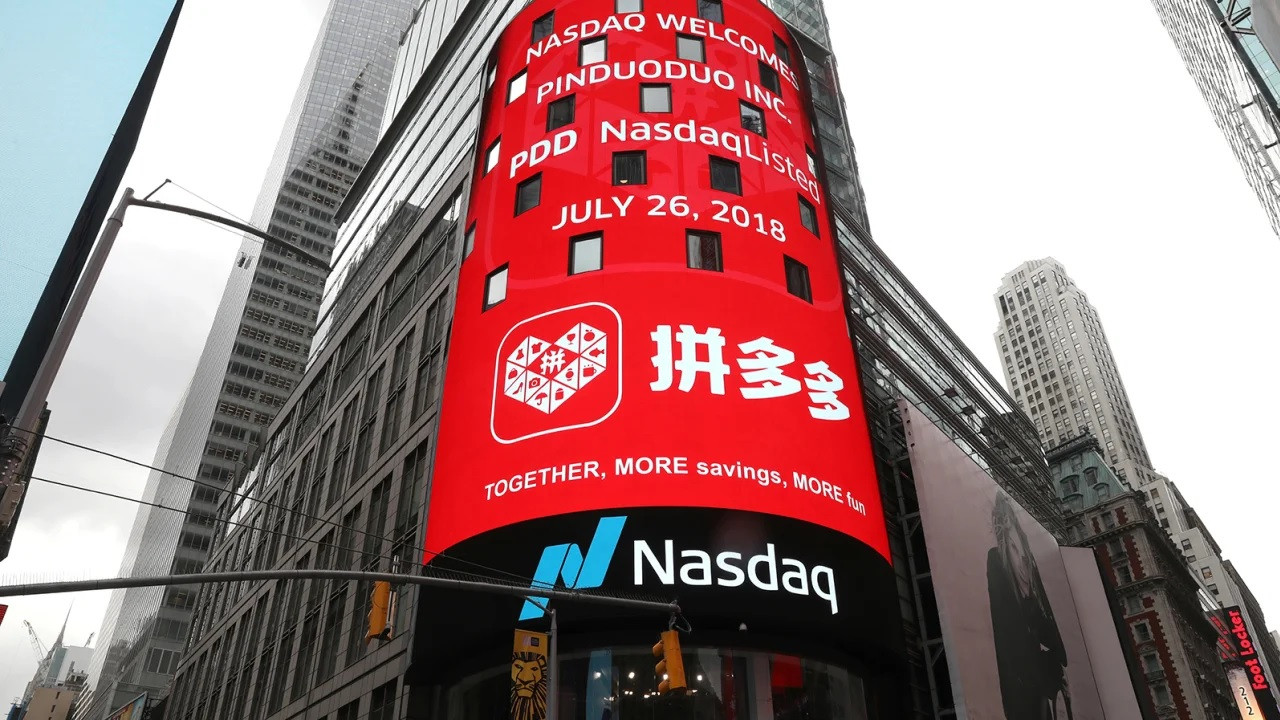
Pinduoduo do Colin Huang, cựu nhân viên Google, thành lập năm 2015 để đấu với Alibaba và JD.com. Công ty thành công nhờ giảm giá sâu đối với các đơn hàng đặt mua theo nhóm và tập trung vào khu vực nông thôn, thu nhập thấp. Người dùng hàng tháng của Pinduoduo ghi nhận tăng trưởng ba chữ số cho đến cuối năm 2018, năm niêm yết trên sàn chứng khoán New York. Đến giữa năm 2020, mức tăng giảm còn khoảng 50% và tiếp tục sụt giảm.
Theo CNN, năm 2020, công ty thành lập một nhóm khoảng 100 kỹ sư và quản lý sản phẩm để tìm kiếm lỗ hổng trên điện thoại Android, nhằm tìm kiếm các cách khai thác, biến chúng thành lợi nhuận. Theo nguồn tin, họ chỉ nhắm vào người dùng tại nông thôn và thị trấn nhỏ, tránh đối tượng tại các thành phố lớn như Bắc Kinh, Thượng Hải để tránh bị lộ.
Nhờ thu thập dữ liệu lớn về hoạt động người dùng, Pinduoduo có thể vẽ ra chân dung toàn diện về thói quen, sở thích của người dùng. Nó giúp cải thiện mô hình máy học để cung cấp thông báo đẩy, quảng cáo cá nhân hóa, thu hút người dùng mở ứng dụng, đặt hàng.
Nhóm giải thể vào đầu tháng 3 sau khi các hoạt động của nhóm bị đưa ra ánh sáng, theo CNN.
Phát hiện của chuyên gia
Các chuyên gia của hãng bảo mật Check Point, Oversecured và WithSecure đã tiến hành phân tích độc lập phiên bản 6.49.0 của Pinduoduo theo đề nghị của CNN. Phiên bản này phát hành trên chợ ứng dụng Trung Quốc cuối tháng 2. Do Google bị cấm ở đây, người dùng Android trong nước sẽ tải ứng dụng từ các chợ địa phương.
Chuyên gia tìm thấy mã được thiết kế để đạt được “leo thang đặc quyền”, đây là loại hình tấn công mạng khai thác lỗ hổng của hệ điều hành để có được cấp độ truy cập dữ liệu cao hơn vốn có. Ứng dụng vẫn tiếp tục chạy trong nền và ngăn khả năng bị gỡ cài đặt. Ngoài ra, nó còn có thể theo dõi đối thủ thông qua theo dõi hành vi trên các ứng dụng mua sắm khác và nhận thông tin từ đây.
Check Point tìm ra cách mà ứng dụng thoát khỏi các lớp bảo mật. Theo đó, Pinduoduo triển khai phương pháp gửi cập nhật mà không cần quy trình đánh giá của chợ ứng dụng. Bên cạnh đó, xuất hiện một vài plug-in có ý định che giấu các thành phần độc hại dưới các tên hợp pháp như Google. Check Point cho biết kỹ thuật như vậy được các nhà phát triển mã độc sử dụng rộng rãi để cấy mã độc vào các ứng dụng.
Tại Trung Quốc, 3/4 người dùng smartphone dùng hệ điều hành Android. Nhà sáng lập Oversecured Sergey Toshin chia sẻ, mã độc của Pinduoduo nhằm vào các nền tảng Android khác nhau của Samsung, Huawei, Xiaomi và Oppo. Toshin gọi Pinduoduo là “mã độc nguy hiểm nhất” từng được phát hiện trong số các ứng dụng phổ biến. “Tôi chưa từng chứng kiến thứ gì như vậy trước đó”, ông nhận xét.
Hầu hết các nhà sản xuất điện thoại toàn cầu sẽ tùy biến Android Open Source Project (AOSP) - lõi Android - để bổ sung các tính năng và ứng dụng độc đáo cho thiết bị. Theo Oversecured, Pinduoduo đã khai thác khoảng 50 lỗ hổng trong hệ điều hành Android. Chúng cho phép Pinduoduo truy cập vị trí, danh bạ, lịch, thông báo, album ảnh của người dùng mà họ không hay biết. Nó còn thay đổi cài đặt hệ thống, truy cập tài khoản mạng xã hội và chat, theo Toshin.
Trong 6 nhóm bảo mật mà CNN liên hệ, 3 nhóm không tiến hành bài kiểm tra đầy đủ, song các đánh giá chính đều cho thấy Pinduoduo yêu cầu lượng lớn quyền vượt ngoài chức năng của ứng dụng mua sắm. Chúng bao gồm cài đặt màn hình, tải về không cần thông báo, theo René Mayrhofer, Giám đốc Viện Mạng lưới và Bảo mật tại Đại học Johannes Kepler University Linz (Áo).
Nghi ngờ về mã độc trong ứng dụng Pinduoduo được đưa ra đầu tiên vào cuối tháng 2 trong báo cáo của hãng bảo mật Dark Navy (Trung Quốc). Dù không chỉ đích danh ứng dụng, báo cáo nhanh chóng phổ biến trong giới chuyên gia. Một số nhà phân tích đã đưa ra báo cáo riêng, xác nhận phát hiện ban đầu. Không lâu sau, vào ngày 5/3, Pinduoduo phát hành bản cập nhật mới cho ứng dụng, phiên bản 6.50.0, loại bỏ các lỗ hổng, theo CNN. Hai ngày sau, công ty giải tán nhóm kỹ sư và quản lý sản phẩm nói trên.
Ngày tiếp theo, các thành viên nhóm không thể truy cập ứng dụng làm việc Knock và mất quyền truy cập tập tin trong mạng nội bộ của công ty. Các kỹ sư cũng phát hiện bị tước quyền truy cập big data, bảng dữ liệu và hệ thống đăng nhập. Hầu hết nhóm được chuyển sang làm cho ứng dụng Temu. Khoảng 20 kỹ sư bảo mật cốt cán, chuyên tìm và khai thác lỗ hổng, ở lại Pinduoduo.
Theo Toshin, dù các lỗ hổng đã bị gỡ bỏ, mã nền vẫn còn đó và có thể tái kích hoạt để thực hiện các cuộc tấn công trong tương lai.
Theo Du Lam (VietNamNet)


Bài đọc nhiều