Thế giới
05/10/2026 06:53Hàn Quốc điều tra nghi vấn AI được dùng để tự động tìm lỗ hổng trong các vụ tấn công ngân hàng
Tổng thống Hàn Quốc Lee Jae Myung ngày 4/10 yêu cầu tiến hành điều tra toàn diện các vụ rò rỉ dữ liệu gần đây tại ngân hàng, công ty tài chính và cơ quan nhà nước.
Yêu cầu được đưa ra sau khi nhiều tổ chức tài chính lớn liên tiếp xác nhận bị tấn công mạng chỉ trong vài ngày.
Cùng ngày, Cơ quan Dịch vụ Tài chính Hàn Quốc (FSC) tổ chức cuộc họp khẩn với các hiệp hội tài chính, cơ quan quản lý và lãnh đạo những tổ chức bị ảnh hưởng.
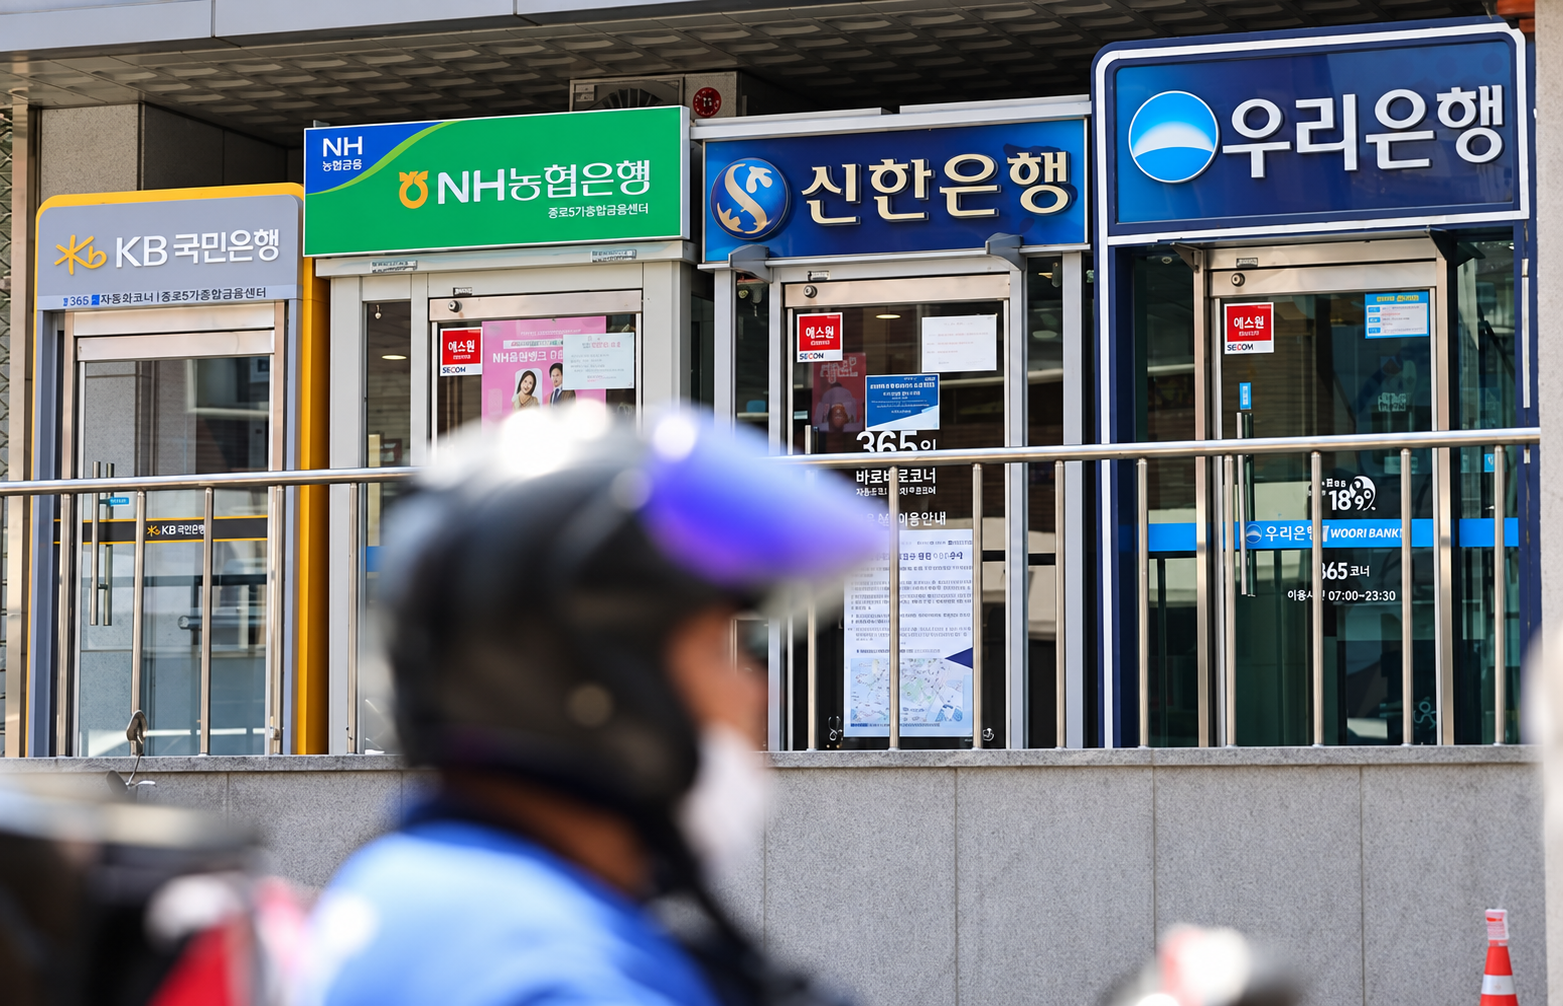
Chủ tịch FSC Lee Eog Weon cảnh báo toàn ngành cần duy trì mức cảnh giác cao nhất. Ông cho biết nhà chức trách chưa thể loại trừ khả năng AI đã được sử dụng trong các cuộc tấn công, đồng thời FSC đề xuất nghiên cứu phương án ứng dụng chính công nghệ này để tăng khả năng phòng thủ.
Nhiều ngân hàng cùng ghi nhận rò rỉ dữ liệu
Shinhan Bank hiện là ngân hàng thương mại công bố sự cố có quy mô lớn nhất trong chuỗi vụ việc.
Ngân hàng cho biết khoảng 25.000 khách hàng bị ảnh hưởng sau khi một bên không được phép vượt qua cơ chế xác thực và truy cập dịch vụ dành cho nhân viên môi giới khoản vay theo dõi tình trạng hồ sơ.
Những thông tin bị lộ gồm tên, số điện thoại, thu nhập hàng năm, hạn mức vay cùng một số dữ liệu tín dụng khác được cung cấp trong quá trình đăng ký khoản vay.
Sau Shinhan, KB Kookmin Bank xác nhận thông tin của 119 khách hàng bị lộ. Sự cố xuất phát từ hoạt động truy cập bất thường từ bên ngoài vào một hệ thống di động dành cho nhân viên.
Tùy từng khách hàng, dữ liệu bị ảnh hưởng có thể gồm tên, số điện thoại, địa chỉ và số đăng ký cư trú dưới dạng mã hóa.
"Chúng tôi đã kích hoạt hệ thống ứng phó khẩn cấp trên toàn công ty, đồng thời rà soát toàn bộ quy trình để ngăn thiệt hại tiếp diễn và tránh sự cố tái diễn", đại diện KB Kookmin Bank cho biết.
Hana Bank cũng xác nhận thông tin của 89 khách hàng bị lộ sau một nỗ lực xâm nhập trái phép vào hệ thống hỗ trợ bán hàng.
Điểm đáng chú ý là cả KB Kookmin và Hana đều cho biết những hệ thống gặp sự cố được tách biệt với nền tảng Internet Banking và Mobile Banking. Theo thông tin ban đầu, dữ liệu giao dịch tài chính của khách hàng không bị lộ.
Dấu vết bất thường làm dấy lên nghi vấn về AI
Chuỗi vụ việc gây chú ý bởi phương thức tấn công có điểm khác với nhiều cuộc xâm nhập ngân hàng truyền thống.
Thay vì nhắm trực tiếp vào hệ thống lõi, các cuộc tấn công liên tiếp hướng tới nền tảng dành cho nhân viên hoặc hệ thống hỗ trợ bán hàng. Đặc điểm này khiến nhà chức trách đặt nghi vấn hoạt động tìm kiếm và khai thác lỗ hổng có thể đã được tự động hóa bằng AI.
Theo Korea Times, một máy chủ được cho có liên quan đến vụ tấn công Shinhan xuất hiện dấu vết của một công cụ kiểm thử xâm nhập sử dụng AI bằng tiếng Trung.
Tiêu đề HTML trên máy chủ được cho là chứa cụm từ mang nghĩa "bảng điều khiển kiểm thử xâm nhập tự động bằng AI". Chi tiết này làm xuất hiện nghi vấn về khả năng hệ thống ARTEX AI đã được sử dụng.
ARTEX AI được mô tả là hệ thống kiểm thử xâm nhập tự động nguồn mở dựa trên mô hình ngôn ngữ lớn. Tuy nhiên, cuộc điều tra của cơ quan quản lý vẫn đang được tiến hành và chưa có kết luận chính thức cho thấy công cụ này thực sự đứng sau các vụ tấn công.
Nhà chức trách cũng đặt khả năng các cuộc tấn công không chỉ nhằm vào một tổ chức cụ thể mà có thể đã quét hàng loạt đơn vị tài chính để tìm kiếm những điểm yếu có thể khai thác.
Theo Reuters dẫn Yonhap, lưu lượng tấn công được ghi nhận xuất phát từ các địa chỉ IP tại nhiều quốc gia. Tuy nhiên, việc một địa chỉ IP xuất hiện ở một quốc gia không đồng nghĩa cuộc tấn công thực sự bắt nguồn từ quốc gia đó.
Trước diễn biến này, FSC yêu cầu các tổ chức tài chính rà soát toàn diện hệ thống bảo mật, đồng thời tăng cường kiểm soát quyền truy cập, hạn chế kết nối từ bên ngoài và bổ sung các biện pháp bảo vệ người tiêu dùng.
Bài đọc nhiều