Công nghệ
25/05/2018 18:3218.000 điện thoại Android giá rẻ bị cài sẵn phần mềm độc hại
Phần mềm diệt vi-rút Avast vừa phát hiện ra rất nhiều điện thoại Android giá rẻ không được Google chứng nhận đang chứa các phần mềm độc hại, có thể khiến người dùng tự động tải ứng dụng xuống trong khi họ không có ý định truy cập.
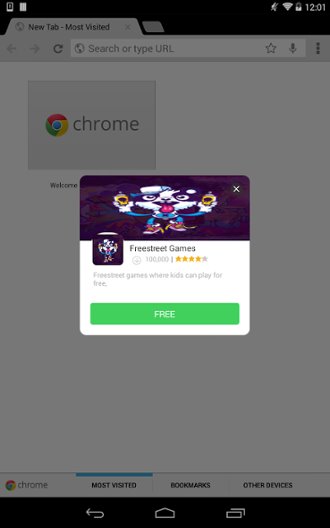
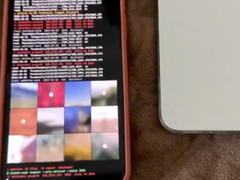
Một trong những phần mềm độc hại có tên Cosiloon - ấn nấp dưới các quảng cáo trên trang web trong trình duyệt của người dùng (ảnh dưới), nhằm quảng bá ứng dụng và thậm chí là lừa người dùng tự tải ứng dụng xuống. Phần mềm quảng cáo đã hoạt động trong ít nhất ba năm và rất khó để xóa được. Các thiết bị ảnh hưởng đến từ 3 nhà sản xuất điện thoại ZTE, Archos và myPhone.
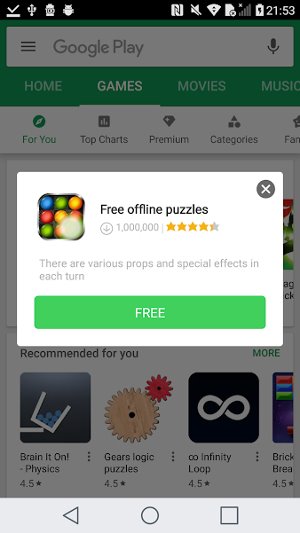
Hơn 18.000 thiết bị trên 100 quốc gia đã bị ảnh hưởng bởi phần mềm độc hại
Avast đã tìm thấy hàng ngàn người dùng bị ảnh hưởng chỉ trong một tháng vừa qua. Phần mềm quảng cáo độc hại đã tấn công trên khoảng 18.000 thiết bị của các khách hàng Avast ở hơn 100 quốc gia trên thế giới bao gồm Nga, Ý, Đức, Anh, Mỹ.
Các ứng dụng bị ảnh hưởng có chứa một dropper và một tải trọng của dữ liệu. "Dropper là một dạng ứng dụng nhỏ có thể thêm file thực thi của nó vào danh sách các ứng dụng đáng tin cậy trong Windows firewall. Sau đó nó khởi động tiến trình "iexplore.exe" và tiêm nhiễm đoạn code của nó vào trong tiến trình này". 2 ứng dụng dạng dropper là "CrashService" và "ImeMess" đã được Avast phát hiện trong hệ thống.
Các dropper đã kết nối với một trang web để lấy các tải trọng mà các hacker muốn cài đặt trên điện thoại. Các file có định dạng XML chứa các thông tin về nội dung cần tải xuống để đánh lừa người dùng. Điều đáng nói là dropper một phần của phần mềm hệ thống nên người dùng sẽ không dễ dàng loại bỏ được. Nó cũng nỗ lực để vô hiệu hoá các dịch vụ kết hợp với các chương trình antivirus và firewall.
Avast giải thích rằng nếu dropper phát hiện được phần mềm chống vi-rút trên điện thoại của bạn, nó sẽ ngừng thông báo nhưng vẫn sẽ đề xuất tải xuống trong trình duyệt mặc định của bạn - nơi các phần mềm độc hại chui vào. Thậm chí các dropper này còn được tích hợp vào phần mềm diệt vi-rút "Superfish" có sẵn trên hàng nghìn máy tính Lenovo.
Theo Quỳnh Như (Ictnews.vn)




Bài đọc nhiều