Công nghệ
24/04/2018 16:40Phát hiện phần mềm độc hại Roaming Mantis tấn công smartphone tại châu Á
Phần mềm độc hại này đang hoạt động rất mạnh mẽ, nó được thiết kế để đánh cắp thông tin người dùng và trao quyền kiểm soát thiết bị hoàn toàn cho kẻ tấn công.
Từ tháng 2 đến tháng 4 năm nay, các nhà nghiên cứu đã phát hiện Roaming Mantis trên hơn 150 mạng lưới, chủ yếu ở Hàn Quốc, Bangladesh và Nhật Bản và các nhà nghiên cứu tin rằng tội phạm mạng đang tìm cách kiếm tiền từ hoạt động này.
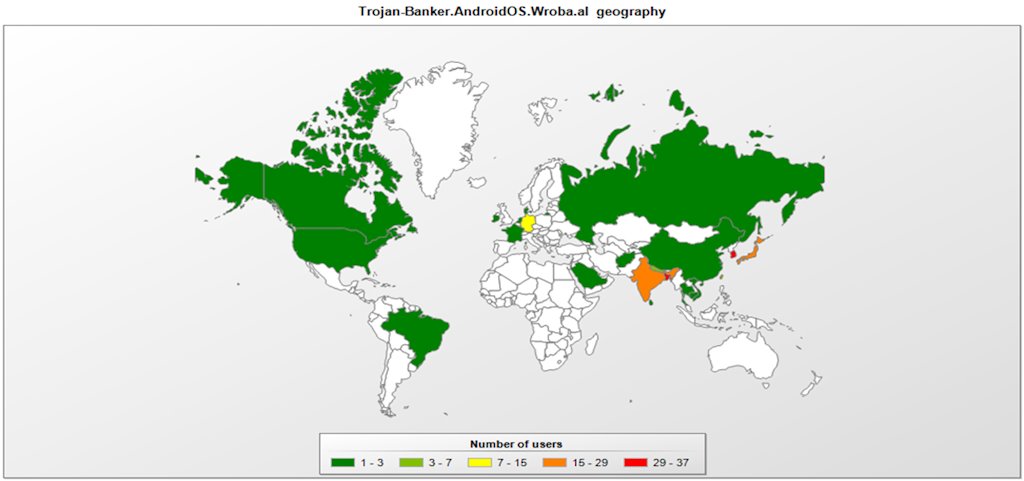
Ông Vitaly Kamluk, Trưởng nhóm Nghiên cứu & Phân tích Toàn cầu khu vực APAC, Kaspersky Lab cho biết một loạt chứng cứ cho thấy hacker đứng sau nhóm này nói tiếng Trung hoặc tiếng Hàn. Hơn nữa, phần lớn nạn nhân cũng không tập trung ở Nhật Bản. Việc Roaming Mantis tập trung vào Hàn Quốc và Nhật Bản có vẻ là để kiếm tiền.
Kết quả nghiên cứu của Kaspersky Lab chỉ ra rằng kẻ đứng sau phần mềm độc hại đang tìm kiếm lỗ hổng trên bộ định tuyến và phát tán phần mềm độc hại theo cách đơn giản nhưng cực kì hiệu quả: chiếm quyền kiểm soát DNS của các bộ định tuyến đã bị lây nhiễm. Phương pháp thực hiện vẫn còn là ẩn số.
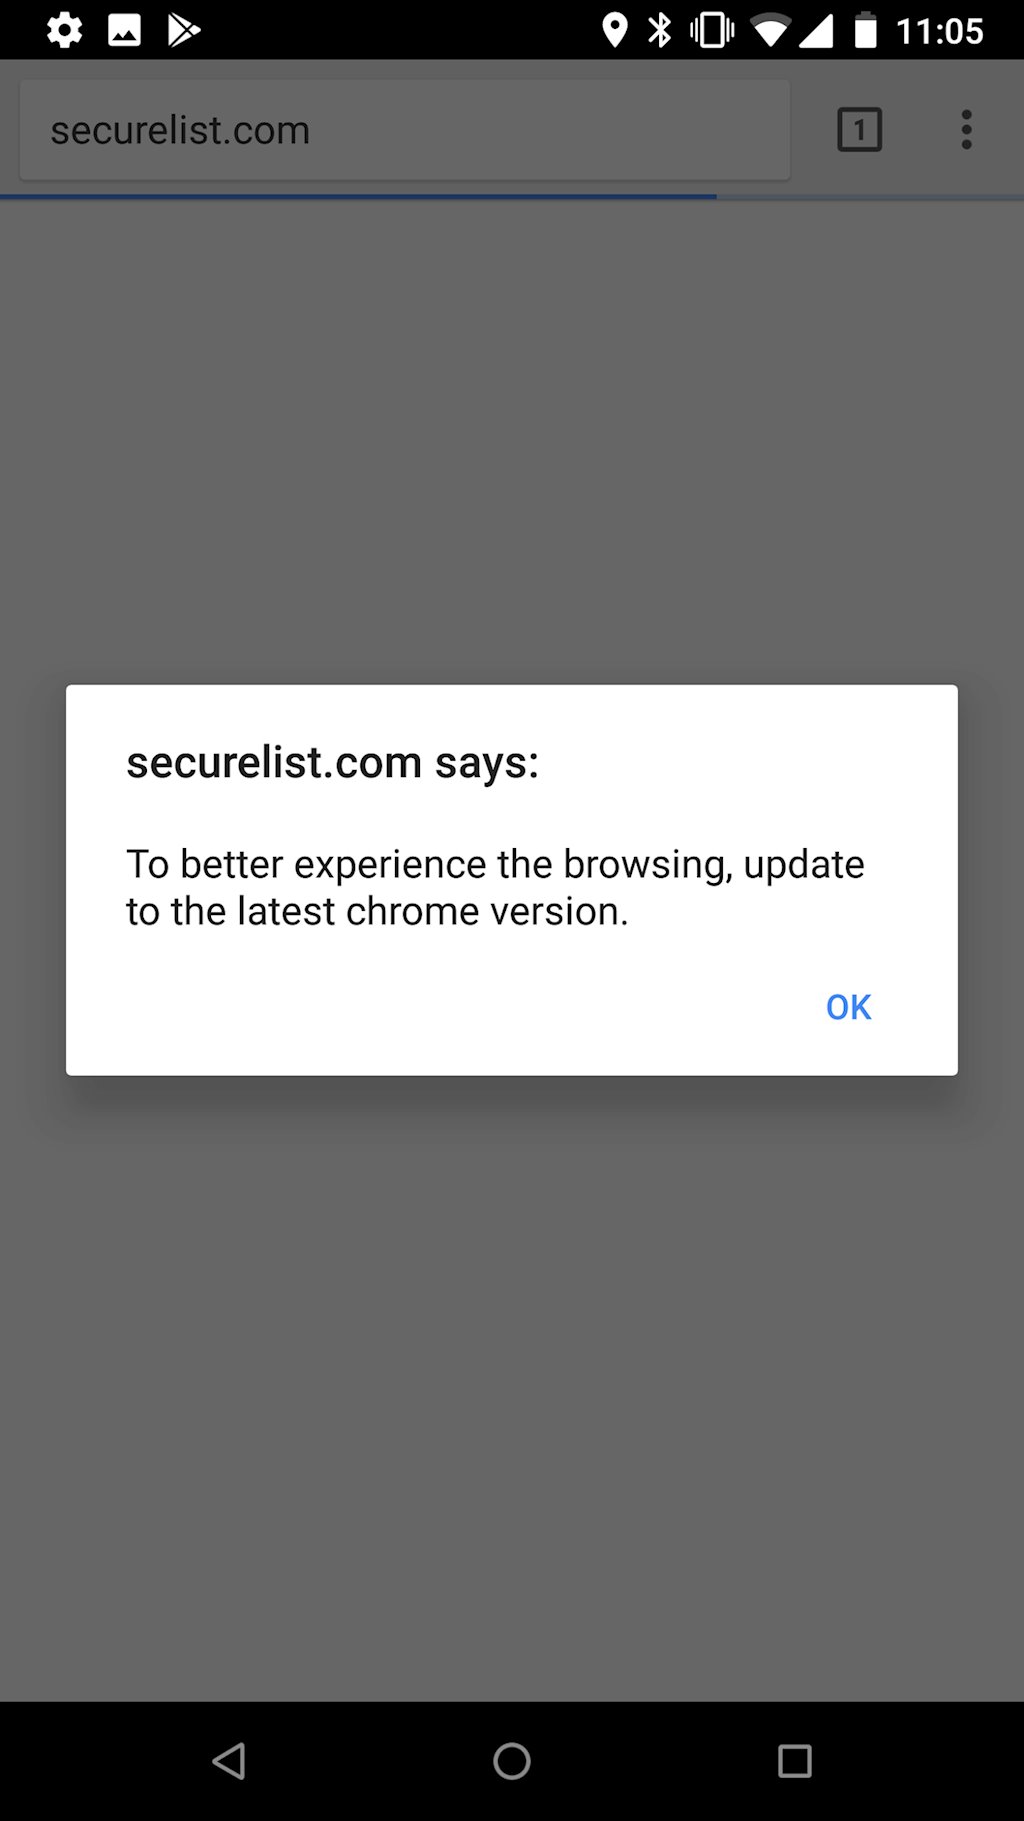
Nhưng một khi DNS bị chiếm quyền kiếm soát, mọi cố gắng truy cập từ người dùng đều dẫn họ đến đường link thể hiện nội dung từ máy chủ của kẻ tấn công “Để trải nghiệm trình duyệt tốt hơn, vui lòng cập nhật phiên bản mới nhất”. Và khi click vào đường link, tập tin có tên facebook.apk hoặc chrome.apk sẽ xuất hiện để người dùng cài đặt. Đây chính là nơi chứa backdoor Android từ hacker.
Roaming Mantis kiểm tra xem thiết bị có được root hay không và yêu cầu quyền được thông báo về bất kỳ hoạt động liên lạc hoặc duyệt web nào do người dùng thực hiện. Nó cũng có khả năng thu thập một loạt các dữ liệu, bao gồm cả thông tin xác thực cho xác thực hai yếu tố.
Trong khi dữ liệu Kaspersky Lab phát hiện khoảng 150 mục tiêu thì phân tích sâu hơn đã cho thấy hàng nghìn kết nối tấn công vào các máy chủ C&C của kẻ tấn công hàng ngày, chỉ ra một quy mô lớn hơn của chiến dịch.
Roaming Mantis được thiết kế để phát tán rộng khắp châu Á. Ngoài ra, nó hỗ trợ bốn ngôn ngữ: tiếng Hàn, tiếng Trung giản thể, tiếng Nhật và tiếng Anh. Tuy nhiên, các dữ liệu thu thập cho thấy kẻ đứng đằng sau cuộc tấn công này chủ yếu quen thuộc với tiếng Hàn và tiếng Trung giản thể.
Các sản phẩm của Kaspersky Lab phát hiện Roaming Mantis dưới tên Trojan-Banker.AndroidOS.Wroba.
Để bảo vệ kết nối Internet trước lây nhiễm này, Kaspersky Lab khuyến nghị người dùng nên:
Tham khảo hướng dẫn sử dụng bộ định tuyến của bạn để xác minh rằng cài đặt DNS của bạn chưa bị can thiệp hoặc liên hệ với ISP của bạn để được hỗ trợ; Thay đổi tên đăng nhập và mật khẩu mặc định cho giao diện web quản trị của bộ định tuyến.
Không bao giờ cài đặt phần mềm bộ định tuyến từ các nguồn của bên thứ ba. Tránh sử dụng kho lưu trữ của bên thứ ba cho thiết bị Android của bạn; Thường xuyên cập nhật firmware bộ định tuyến từ nguồn chính thức.
Theo H.Đ (Ictnews.vn)





Bài đọc nhiều