Công nghệ
27/10/2023 16:48Mã độc tấn công quy mô lớn hệ thống viễn thông Mỹ Latinh
Sáng 23/10, tin tặc đã tấn công quy mô lớn hệ thống của Grupo GTD. Sự cố làm gián đoạn hoạt động của các dịch vụ IaaS, dịch vụ trực tuyến, cũng như trung tâm dữ liệu, dịch vụ thoại qua IP và kết nối Internet trên tất cả các máy chủ.
Để ngăn chặn sự lây lan của phần mềm độc hại, các chuyên gia của Grupo GTD đã buộc phải vô hiệu hóa hoàn toàn cơ sở hạ tầng IaaS.
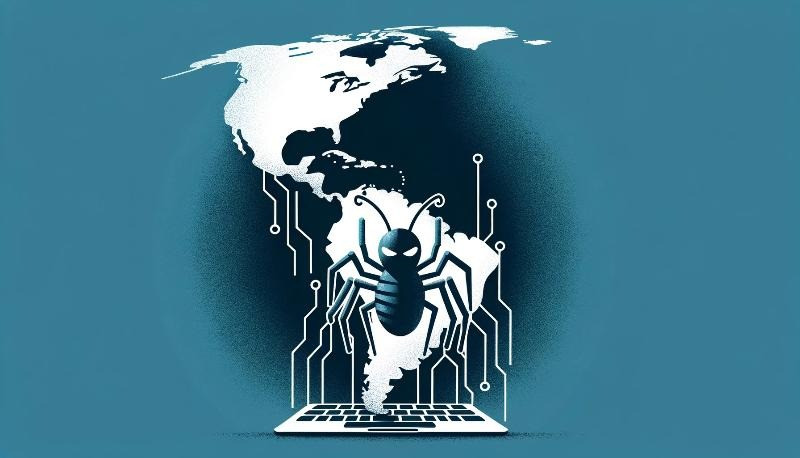
Ngày 26/10, Đội ứng phó sự cố mạng Chile (CSIRT) đã chính thức xác nhận đây là một cuộc tấn công bằng mã độc quy mô lớn. CSIRT đã yêu cầu tất cả các cơ quan chính phủ Mỹ Latinh có sử dụng dịch vụ IaaS của Grupo GTD phải lập tức thông báo ngay cho chính phủ và quét kiểm tra hệ thống của mình để phát hiện khả năng nhiễm mã độc.
Mặc dù tên chính xác của mã độc được tin tặc sử dụng vẫn chưa được tiết lộ, nhưng các nguồn tin rò rỉ cho biết đây là một biến thể mới của mã độc Rorschach. Loại mã độc được các chuyên gia của Công ty Check Point (Israel) phát hiện lần đầu tiên vào tháng 4/2023, trong quá trình điều tra vụ tấn công mạng nhằm vào một công ty lớn của Mỹ.
Rorschach là một loại mã độc cực kỳ phức tạp và gây thiệt hại cực kỳ nhanh. Mã độc này có thể mã hóa hoàn toàn tất cả các tập tin trên thiết bị điện tử chỉ trong 4 phút 30 giây. Cho đến nay, các nhà nghiên cứu vẫn chưa thể xác định bất kỳ thông tin liên quan đến chủ nhân của loại mã độc này.
Theo các dữ liệu đã biết về Rorschach, tin tặc thường lợi dụng lỗ hổng để giả mạo dữ liệu trong thư viện liên kết động (DLL) của các chương trình hợp pháp như Trend Micro, BitDefender và Cortex XDR.
CSIRT cũng công bố một số chi tiết kỹ thuật liên quan đến vụ tấn công. Theo đó, tin tặc đã tải một tệp DLL vào hệ thống của Grupo GTD. Mã độc ngụy trang dưới dạng file cấu hình có tên “config[.]ini”.
Sau khi xâm nhập, mã độc này bắt đầu âm thầm mã hóa tất cả dữ liệu trên từng tệp thiết bị bị nhiễm. Đặc biệt, tên của các tệp thực thi u.exe và d.exe từ TrendMicro và BitDefender đã bị tin tặc lợi dụng. Chính những chương trình hợp pháp này đã bị kẻ tấn công lợi dụng để khởi chạy các chương trình độc hại.
Đầu năm nay, một cuộc tấn công bằng mã độc Rhysida tương tự đã nhắm vào quân đội Chile. Sau đó, tin tặc đã đánh cắp và tiết lộ hơn 300 nghìn tài liệu bí mật.
Theo Hạ Thảo (VietNamNet)





Bài đọc nhiều