Công nghệ
01/08/2024 16:56Microsoft xác nhận bị tấn công DDoS

Ngày 30/7, một số người dùng báo cáo không truy cập được vài dịch vụ của Microsoft như Office, Outlook, Azure. Sự cố kéo dài gần 10 tiếng, xảy ra chưa đầy hai tuần sau khi bản cập nhật của hãng bảo mật CrowdStrike khiến hàng triệu thiết bị Windows tê liệt.
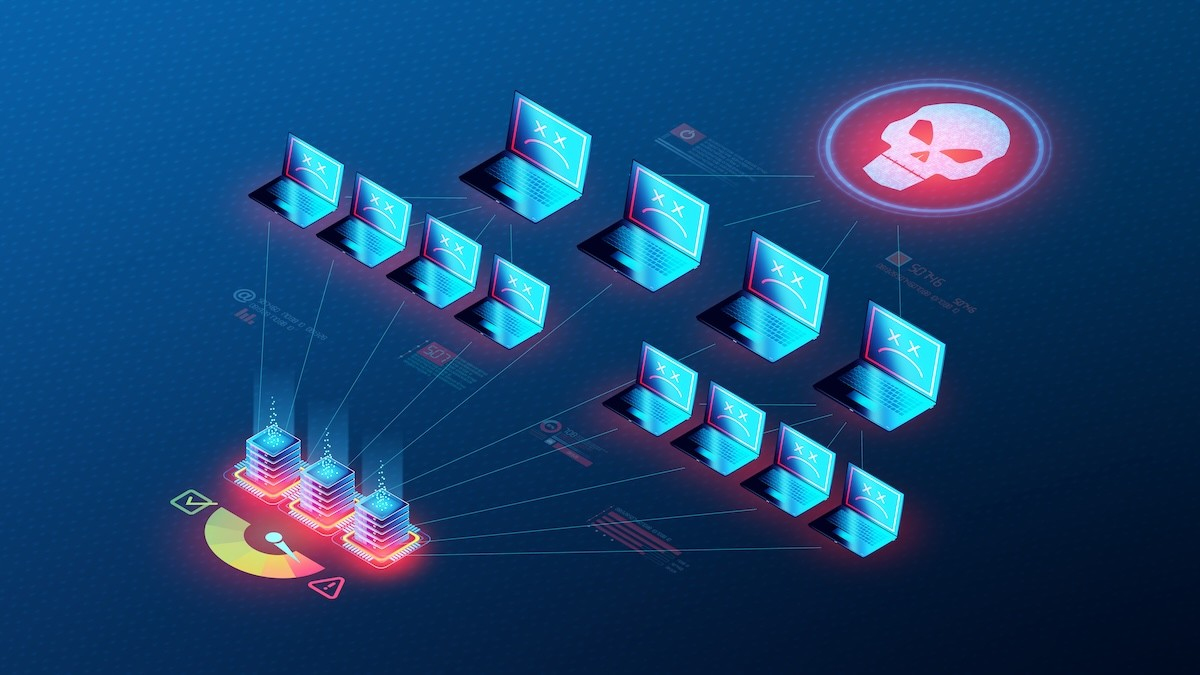
Trên trang lịch sử trạng thái Azure, Microsoft nêu, sự cố bắt đầu vào khoảng 18h45 ngày 30/7 và được xử lý vào khoảng 2h43 ngày 31/7. Các dịch vụ bị ảnh hưởng bao gồm Azure App Services, Application Insights, Azure IoT Central, Azure Log Search Alerts, Azure Policy cùng một bộ phận nhỏ dịch vụ Microsoft 365 và Microsoft Purview.
Theo truyền thông, sự cố tác động đến các đơn vị cung cấp nước, tòa án, ngân hàng và nhiều tổ chức khác.
Microsoft xác nhận, ban đầu, công ty ghi nhận lượng sử dụng bất ngờ tăng đột biến, dẫn đến các thành phần Azure Front Door và Azure Content Delivery Network hoạt động dưới ngưỡng chấp nhận được, gây ra các vấn đề độ trễ, lỗi và thời gian chờ.
Cuộc điều tra cho thấy, cuộc tấn công DDoS đã kích hoạt cơ chế bảo vệ, song lỗi triển khai trong các hệ thống phòng thủ lại khuếch đại ảnh hưởng của vụ tấn công thay vì giảm nhẹ. Theo Sean Wright, Giám đốc bảo mật ứng dụng tại công ty phòng chống gian lận và rửa tiền Featurespace, tương tự như vụ CrowdStrike, sự cố Azure xảy ra ngay trong phần mềm dùng để bảo vệ hệ thống trước các cuộc tấn công DDoS. Điều này nhấn mạnh tầm quan trọng của việc thử nghiệm phần mềm một cách kỹ lưỡng.
Microsoft cam kết công bố bản đánh giá sơ bộ trong vòng 72 tiếng để chia sẻ chi tiết hơn về những gì đã xảy ra và bài học rút ra từ sự cố.
Tháng 6/2023, Microsoft xác nhận nhóm tin tặc Anonymous Sudan đã đánh sập các cổng web Azure, Outlook và OneDrive trong các cuộc tấn công DDoS Layer 7. Đầu tháng này, hàng chục nghìn khách hàng Microsoft 365 bị ảnh hưởng vì một sự cố khác do thay đổi trong cấu hình Azure gây ra.
Theo Du Lam (VietNamNet)
Bài đọc nhiều