Công nghệ
02/04/2021 16:33Phần mềm Android đánh cắp toàn bộ dữ liệu người dùng cực kì tinh vi

Theo tạp chí khoa học The Scientist, một phần mềm độc hại mới đã được phát hiện có khả năng tự ngụy trang dưới dạng Software Update cho thiết bị Android của người dùng.
Phần mềm độc hại này cực kỳ mạnh mẽ có khả năng đánh cắp tất cả dữ liệu được lưu trữ trên thiết bị của người dùng, bao gồm tin nhắn, ảnh, lịch sử truy cập trình duyệt, tin nhắn WhatsApp và hơn nữa. Nó thậm chí có khả năng kiểm soát hoàn toàn thiết bị Android bị nhiễm.
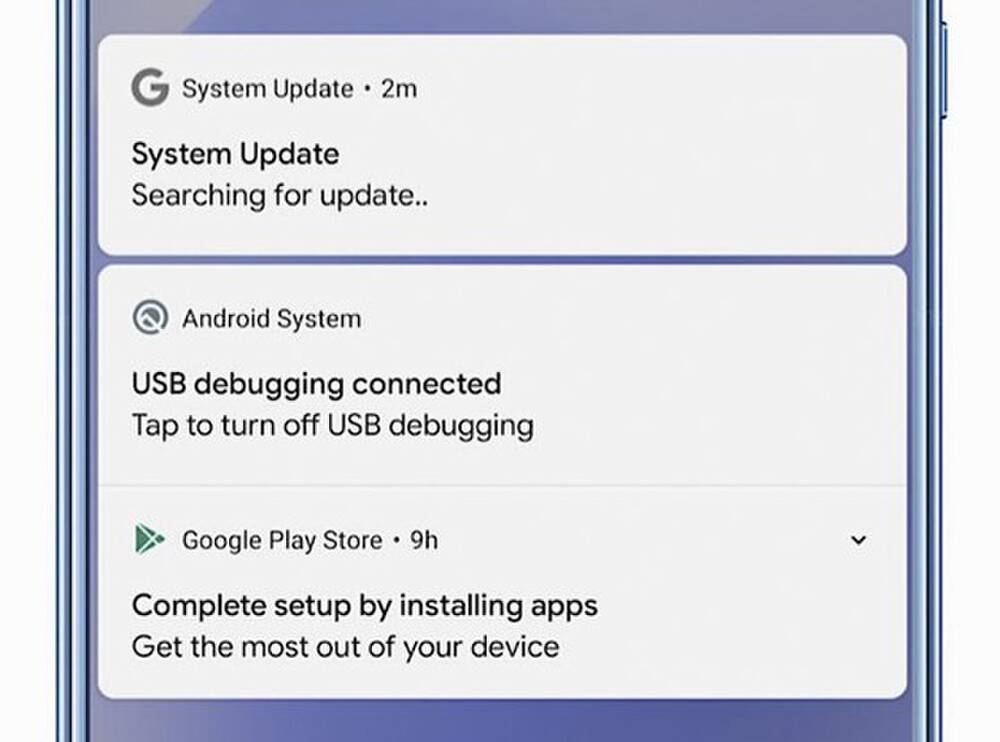
Các nhà nghiên cứu tại zLabs của Zimperium đã phát hiện ra phần mềm độc hại Sofware Update có thể hoạt động như một Trojan truy cập từ xa (RAT). Điều này có nghĩa là phần mềm độc hại có thể nhận và thực thi các lệnh từ máy chủ từ xa và lấy dữ liệu được lưu trữ trên thiết bị của họ. Nó cũng có thể theo dõi vị trí thiết bị và bí mật ghi âm hoặc cuộc gọi điện thoại.
Sau khi được cài đặt thông qua một ứng dụng đi kèm bên ngoài Google Play, phần mềm gián điệp sẽ tự “ẩn mình” bằng cách tạo ra thông báo giống như một bản cập nhật đã được xác minh từ Google, theo báo Pháp luật TP.HCM.
Phần mềm gián điệp có thể đọc tin nhắn, danh bạ, lịch sử tìm kiếm và bookmark (dấu trang). Ngoài ra, người dùng còn bị thu thập dữ liệu vị trí, theo dõi thông qua camera, ghi âm cuộc gọi và lấy cắp nội dung được sao chép trong bộ nhớ tạm (mã OTP, mã xác thực hai lớp…).
Được biết, phần mềm độc hại này không tồn tại trên Google Play, tuy nhiên, chúng được phát tán thông qua các kho ứng dụng của bên thứ ba. Do đó, người dùng nên hạn chế cài đặt các ứng dụng bên ngoài Google Play để tránh bị chiếm quyền điều khiển điện thoại, đồng thời thường xuyên cập nhật hệ điều hành và các bản vá bảo mật (nếu có).
Theo Quốc Tiệp (Nguoiduatin.vn)
Bài đọc nhiều