Công nghệ
06/04/2018 22:24Thiết bị mạng giá rẻ và phần mềm lậu đang 'tiếp tay' cho tội phạm mạng
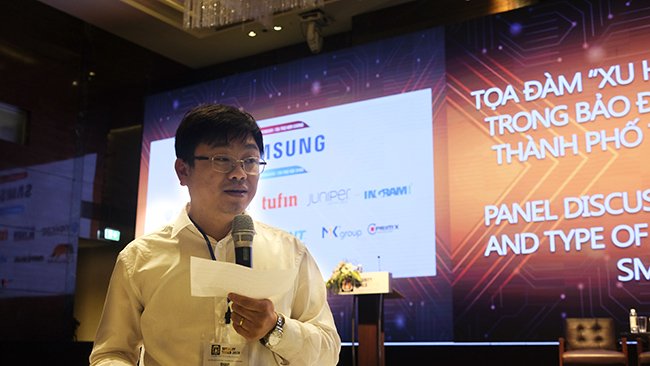
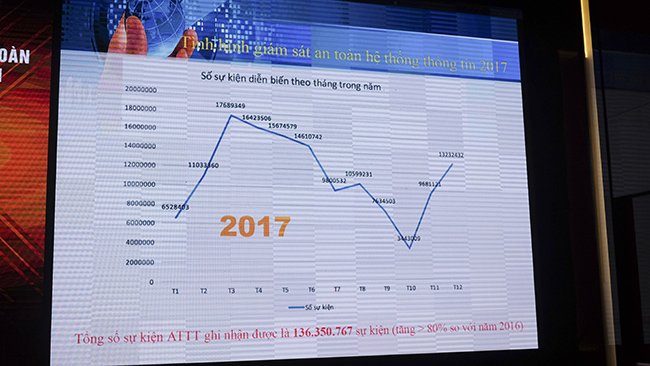
Theo thông tin từ thạc sĩ Ngô Quang Huy, Phó Giám đốc Trung tâm Ứng cứu khẩn cấp máy tính Việt Nam (VNCERT), trong năm 2017, VNCERT ghi nhận tổng cộng 136 triệu sự kiện về tấn công an ninh mạng. Theo ông Huy, con số này tăng tới 80% so với thống kê của cùng kỳ năm 2016.
Trong năm qua, VNCERT đã đưa ra tổng cộng 66 cảnh báo. Trong đó có 2 cảnh báo liên quan đến các cuộc tấn công có chủ đích APT, 3 cảnh báo liên quan đến các cuộc tấn công dịch vụ phân tán, có những cuộc tấn công lên đến 10Gbps. Ngoài ra, còn có hơn 45 cảnh báo liên quan đến các cuộc tấn công mã độc và tính sẵn sàng của các hệ thống thông tin.
Ông Huy cũng đã chia sẻ một số kỹ thuật tấn công điển hình mà bộn tội phạm mạng thường xuyên sử dụng. Một trong số đó là hình thức tấn công dò quét các thiết bị định tuyến Trung Quốc giá rẻ có sẵn lỗ hổng bảo mật backdoor.
Các thiết bị định tuyến có nguồn gốc từ Trung Quốc tiềm ẩn rất nhiều nguy cơ nghiêm trọng về bảo mật. VNCERT liên tục phát hiện ra việc dò quét của các tin tặc nhằm khai thác các lỗ hổng từ những thiết bị thiết bị định tuyến này. Theo ông Huy, nếu sử dụng các thiết bị không đảm bảo chất lượng, ngay lập tức các lỗ hổng đó sẽ bị khai thác và tấn công.
Việc sơ hở lỗ hổng backdoor có thể giúp các tin tặc truy nhập và tấn công trái phép ngay từ bên trong tổ chức. “Các thiết bị định tuyến là những cửa ngõ đầu tiên của một hệ thống CNTT, nếu chúng bị tấn công thì hậu quả sẽ rất lớn”, vị Phó Giám đốc VNCERT chia sẻ.
Để khắc phục điều này, VNCERT khuyến cáo các tổ chức, doanh nghiệp cần thiết lập hệ thống giám sát để phát hiện sớm việc dò quét của các tin tặc. Điều này giúp hạn chế một cách tối đa các tổn thất đối với hệ thống. Bên cạnh đó, cần kiểm tra các thiết bị một cách kỹ lưỡng để đảm bảo an toàn ngay từ trước khi đưa vào sử dụng. VNCERT cũng khuyến cáo nên hạn chế tối đa việc sử dụng các thiết bị có chất lượng không đảm bảo.
Loại tấn công thứ 2 là việc khai thác lỗ hổng của phần mềm soạn thảo văn bản Microsoft Word mang mã số CVE 2012 0158. Các tin tặc sau khi khai thác được lỗ hổng này sẽ chiếm được quyền điều khiển máy tính.
“Những phần mềm Office sử dụng các bản crack lậu vốn khá phổ biến ở Việt Nam. Hầu hết các phần mềm Microsoft Office từ năm 2007 trở về trước đều rất dễ bị khai thác. Dù đã cũ nhưng ở Việt Nam lỗi này vẫn đang được khai thác một cách triệt để”, ông Huy cho biết.
Theo lời vị Phó Giám đốc VNCERT, các phần mềm antivirus cũng không thể đảm bảo được an toàn nếu sử dụng các phần mềm Microsoft Office không có bản vá. Bên cạnh việc cài đầy đủ các phần mềm antivirus, chúng ta nên sử dụng các phần mềm có bản quyền. Trong trường hợp không có bản quyền, chúng ta nên sử dụng các phần mềm mã nguồn mở, vị chuyên gia an ninh mạng này chia sẻ.
Loại tấn công thứ 3 là DDOS (tấn công từ chối dịch vụ phân tán) các hệ thống thư điện tử thông qua cổng dịch vụ Memcache (11211). Hình thức tấn công này mới có từ tháng 3, nhưng tốc độ lây nhiễm của nó rất khủng khiếp, có thể lây lan trên phạm vi toàn cầu trong 4-5 tiếng. Đặc điểm của phương thức này là tuy số gói tin gửi đến không lớn (chỉ 1.423 byte) nhưng lợi dụng lỗ hổng memcache, các tin tặc có thể khuyếch đại lượng dữ liệu gửi đi lên tới 51.000 lần (714MB).
Theo ông Ngô Quang Huy, một hình thức tấn công khác hiện khá phổ biến tại Việt Nam là việc sử dụng mã độc để đào tiền ảo trên máy tính của người sử dụng.
Phương thức lây lay của loại hình này là tin tặc gửi rất nhiều thư chứa mã độc đào tiền ảo. Thậm chí những mã độc này còn được cài đặt trên web server. Chỉ cần vô tình xem trang người dùng cũng có thể bị dính mã độc.
“Khi bị nhiễn mã độc, máy tính của người dùng sẽ bị chiếm dụng trái phép để tham gia đào tiền ảo cho tin tặc. Điều này còn đem tới những nguy cơ như việc điều khiển trái phép, ăn cắp dữ liệu, hoặc sử dụng máy tính của nạn nhân làm bàn đạp để tấn công máy tính khác”, ông Huy cho biết.
Cuối cùng, ông Huy lưu ý đến việc sử dụng hệ thống active directory để đánh cắp dữ liệu, gửi thông tin ăn cắp về máy chủ nước ngoài. Nếu khai thác được lỗ hổng này, tin tặc sẽ cướp quyền điều khiển toàn bộ hệ thống máy tính của tổ chức bị tấn công. Khi dữ liệu của hệ thống active directory bị mắc lỗ hổng, tất cả tài khoản do hệ thống này quản lý bị rơi vào tay tin tặc.
Theo Trọng Đạt (VietNamNet)


Bài đọc nhiều