Công nghệ
03/11/2024 17:215 nhóm mã độc mã hóa dữ liệu, đánh cắp thông tin hoạt động mạnh tại Việt Nam
Tấn công ransomware vẫn có xu hướng gia tăng mạnh
Trong các tháng đầu năm nay, không gian mạng Việt Nam ghi nhận một số sự cố tấn công mạng, đặc biệt là tấn công bằng mã độc mã hóa dữ liệu tống tiền - ransomware.
Những sự cố không những đã gây gián đoạn hoạt động và thiệt hại về vật chất, hình ảnh với các cơ quan, tổ chức, doanh nghiệp bị tấn công; mà còn ảnh hưởng đến hoạt động bảo đảm an toàn không gian mạng quốc gia.
Cũng trong 10 tháng qua, Cục An toàn thông tin (Bộ TT&TT) đã nhiều lần khuyến cáo các cơ quan, tổ chức, doanh nghiệp trong nước về xu hướng gia tăng các sự cố tấn công ransomware.
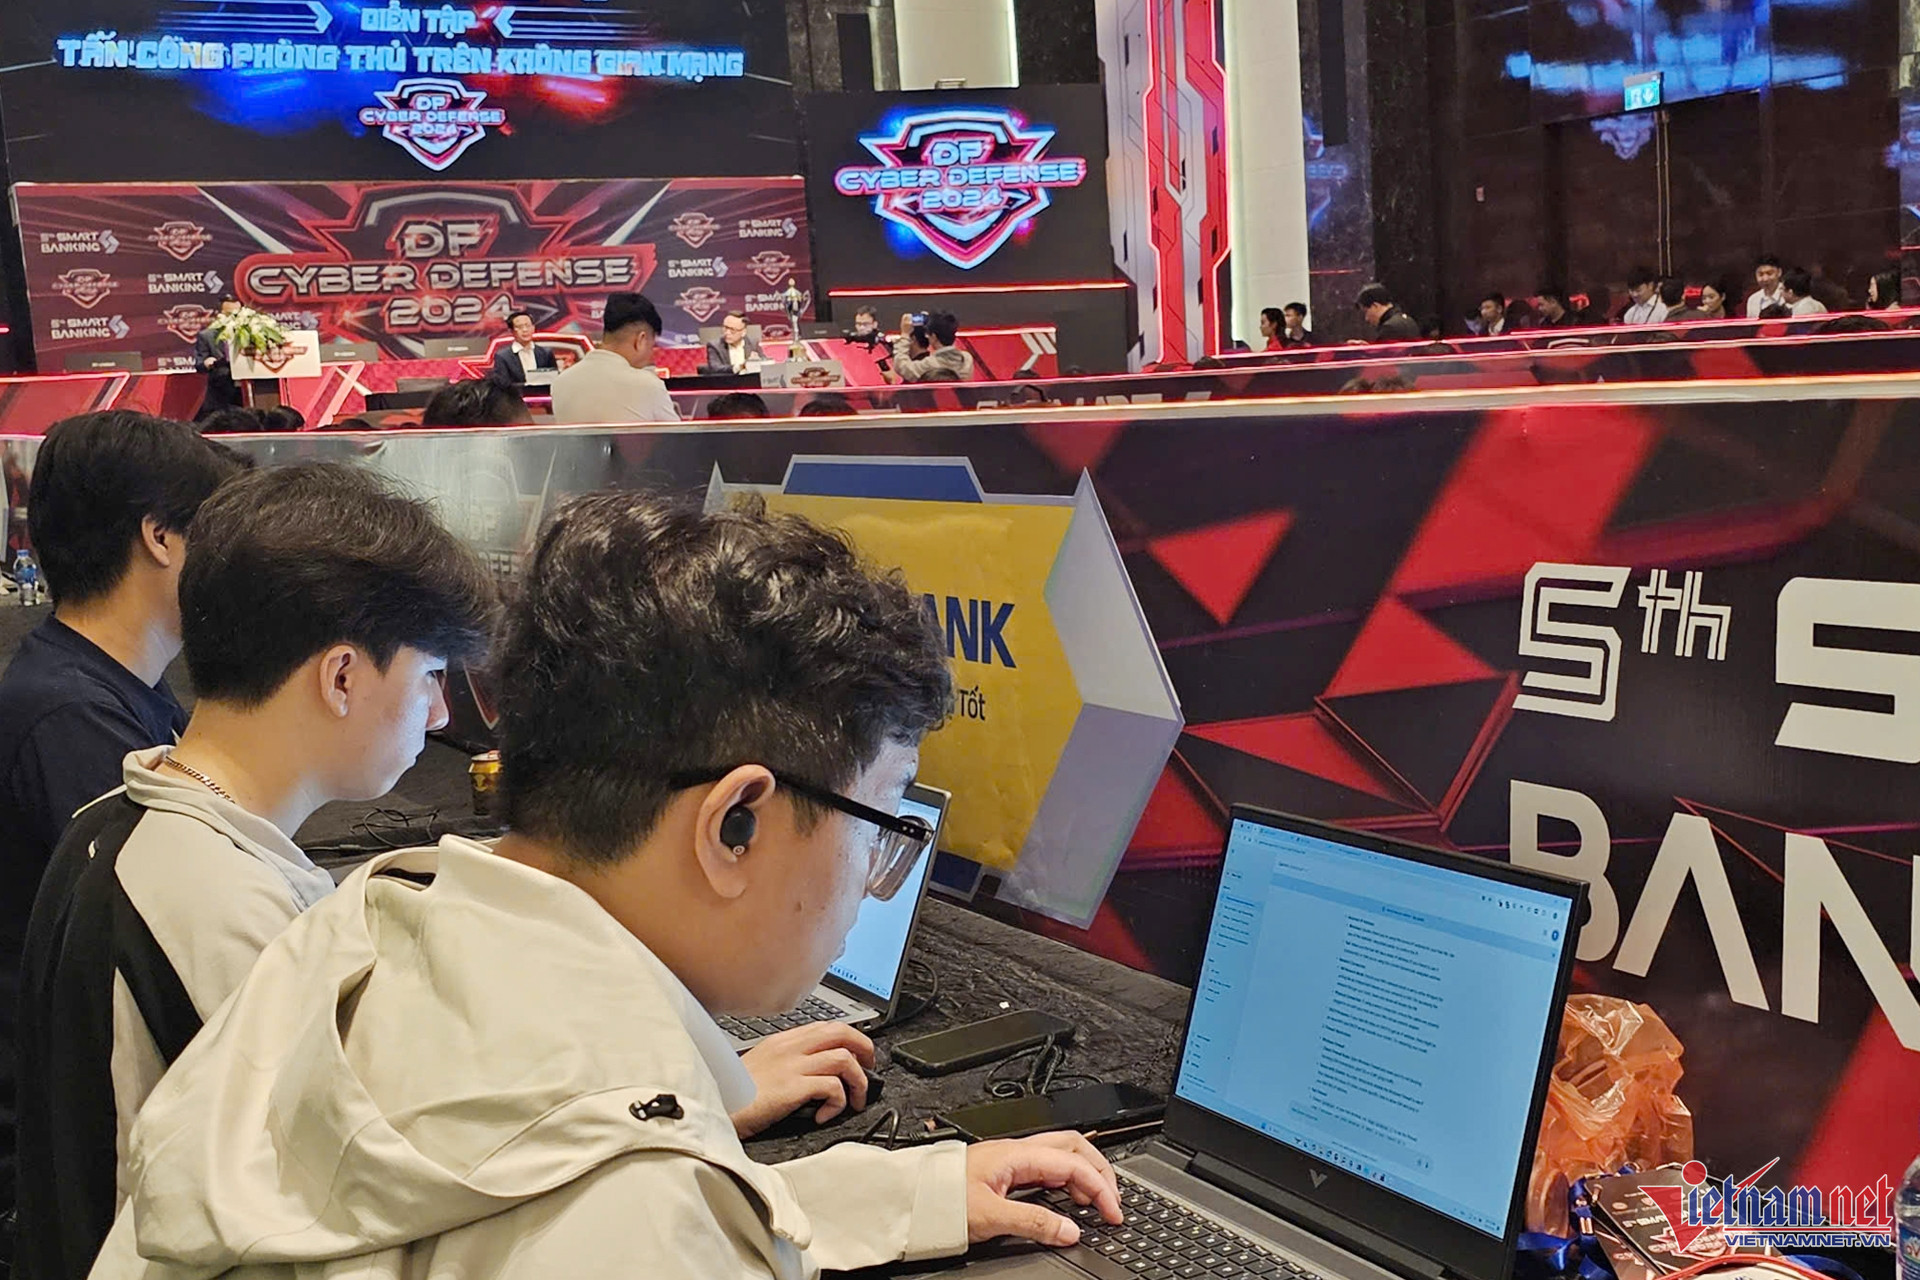
Trao đổi tại sự kiện khai mạc diễn tập DF Cyber Defense 2024 mới đây, quyền Cục trưởng Cục CNTT - Ngân hàng Nhà nước Lê Hoàng Chính Quang lưu ý đội ngũ nhân sự làm an toàn thông tin của gần 50 ngân hàng, tổ chức tài chính về các vụ tấn công nghiêm trọng bằng mã độc ransomware vào tổ chức, doanh nghiệp tại Việt Nam trong thời gian gần đây; thậm chí có 1 tổ chức trong lĩnh vực tài chính là nạn nhân chịu ảnh hưởng, thiệt hại nặng nề từ tấn công ransomware.
Tại nghiên cứu mới về tình hình nguy cơ mất an toàn thông tin tại Việt Nam quý III/2024 vừa thực hiện, Viettel Cyber Security cho hay, mã độc ransomware và mã độc đánh cắp thông tin - stealer là những dòng mã độc hoạt động mạnh, thường xuyên được sử dụng trong các vụ tấn công vào hệ thống trong nước.
So với 2 quý đầu năm 2024, các vụ tấn công ransomware trong quý III được nhận định là có dấu hiệu giảm về số lượng nhưng mức độ ảnh hưởng vẫn rất lớn khi các công ty, tổ chức lớn trở thành mục tiêu bị nhắm đến nhiều hơn cả.
Các nhóm tin tặc thường tận dụng nhiều phương thức để phát tán ransomware gồm email lừa đảo, tạo ra các website giả mạo và sử dụng những lỗ hổng bảo mật để xâm nhập vào hệ thống. Một mục tiêu chính của ransomware là các máy chủ dễ bị tấn công, nơi có nhiều dữ liệu quan trọng và cơ hội lớn để đòi tiền chuộc.
Đặc biệt, nhiều nguy cơ tấn công ransomware mã hóa dữ liệu và hạ tầng ảo hóa của các doanh nghiệp, tổ chức tại Việt Nam được ghi nhận trong quý III.
Các đối tượng đã tấn công leo thang, nằm sâu trong hệ thống và thực hiện mã hóa bằng các phương thức: Lợi dụng lỗ hổng của các ứng dụng công khai trong tổ chức như email, website…; tài khoản đăng nhập các hệ thống quan trọng của tổ chức bị đánh cắp; những chính sách phân vùng, sao lưu dữ liệu không đảm bảo…
Cùng với đó, quý III vừa qua, các chuyên gia đã có nhiều cảnh báo về các loại mã độc stealer khác nhau nhắm mục tiêu vào ASEAN và Việt Nam; loại stealer mới phát tán qua các gói phần mềm độc hại trên Github.
5 nhóm mã độc ransomware, stealer hoạt động mạnh tại Việt Nam
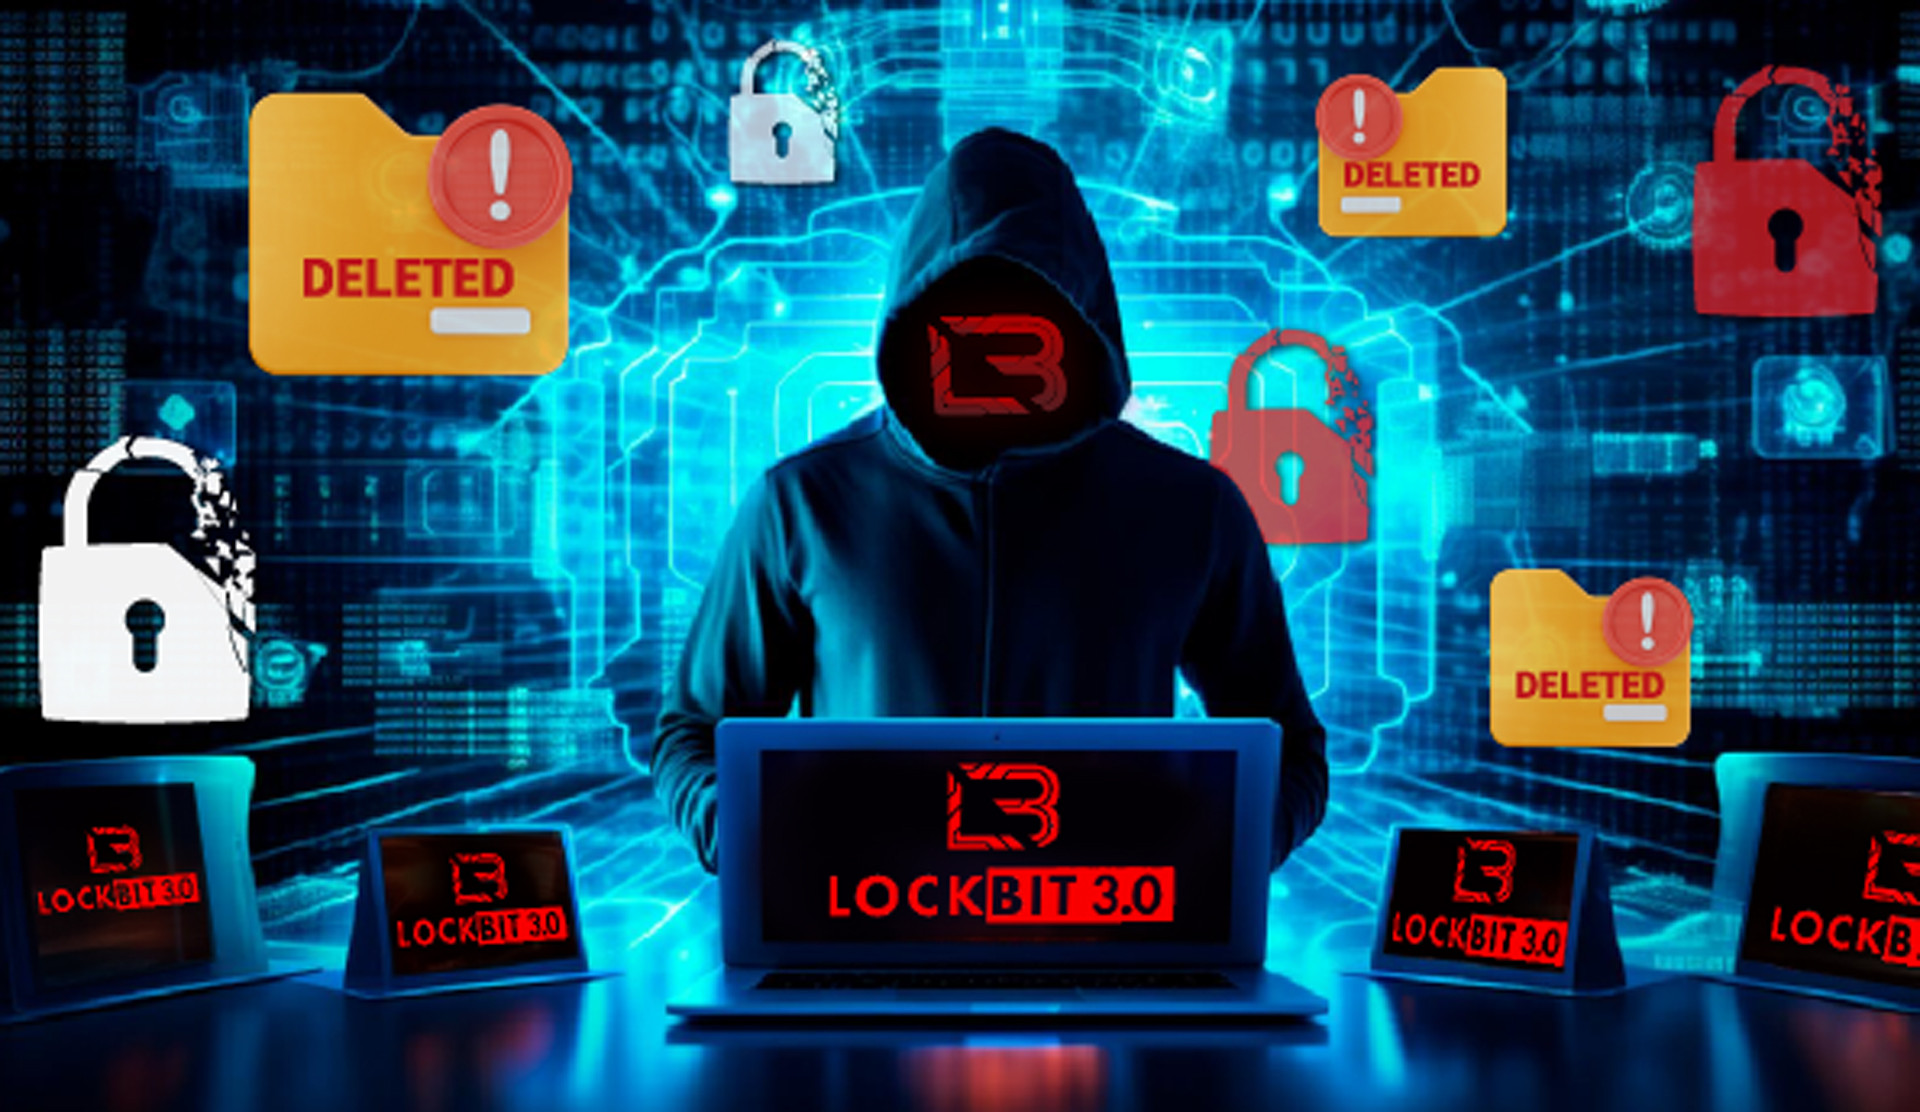
Đáng chú ý, báo cáo mới của Viettel Cyber Security cũng chỉ rõ các nhóm ransomware và stealer hoạt động mạnh tại Việt Nam trong quý III/2024, gồm có 2 nhóm ransomware Lockbit, Blackcat cùng 3 nhóm stealer Atomic, Braodo và Golden Pickaxe.
Cả 2 nhóm ransomware Lockbit và Blackcat đều hoạt động theo mô hình ‘Ransomware as a service’; trong đó Lockbit chủ yếu nhắm vào các doanh nghiệp và tổ chức, còn Blackcat ảnh hưởng đến người dùng Windows.
Với 3 nhóm stealer phổ biến, Atomic nhắm vào hệ điều hành MacOS, được bán rộng rãi trên Telegram theo dạng dịch vụ, và có chức năng đánh cắp thông tin xác thực ví tiền điện tử, các mật khẩu.
Golden Pickaxe dùng tấn công phi kỹ thuật để lừa nạn nhân cung cấp quyền truy cập và thông tin cá nhân gồm cả video khuôn mặt, và từ đó đánh cắp tiền trong tài khoản ngân hàng của nạn nhân.
Là mã độc được phát tán qua việc lừa người dùng tải tệp đính kèm chứa đoạn mã độc hại như BAT, HTA hay MSI, Braodo đánh cắp thông tin tài khoản của nạn nhân trên nhiều trình duyệt phổ biến như Chrome, Firefox, Opera...
Các chuyên gia khuyến nghị cơ quan, tổ chức cần triển khai đồng bộ nhiều giải pháp để phòng ngừa và ứng phó kịp thời trước sự cố tấn công, bao gồm cả tấn công bằng các dòng mã độc ransomware và stealer.
Trong đó, chủ động săn tìm các nguy cơ, rủi ro tiềm ẩn và giám sát thường xuyên, liên tục 24/7 để phát hiện và phản ứng sớm với các cuộc tấn công là 2 biện pháp được đặc biệt lưu ý.
Theo Vân Anh (VietNamNet)








Bài đọc nhiều