Công nghệ
07/04/2019 18:05Lỗi từ app 'bảo vệ', 150 triệu điện thoại Xiaomi có thể bị hack
Các chuyên gia của hãng bảo mật Check Point Research vừa phát hiện lỗ hổng lớn trong ứng dụng cài sẵn trên smartphone Xiaomi, nhà sản xuất có thị phần lớn thứ 4 thế giới, đứng đầu thị trường Ấn Độ. Ước tính có đến 150 triệu thiết bị chịu ảnh hưởng bởi sự cố nghiêm trọng này.
Đó là ứng dụng bảo mật mang tên Guard Provider, được giới thiệu có chức năng bảo vệ người dùng trước phần mềm độc hại. Tuy nhiên, Check Point Research phát hiện phần mềm này tiến hành cập nhật cơ sở dữ liệu virus trên một cổng kết nối không được mã hóa. Điều này khiến người dùng Xiaomi có thể bị tấn công khi tiến hành truy cập vào các điểm Wi-Fi công cộng.
Sau khi kết nối vào cùng mạng không dây với các nạn nhân tại nhà hàng, quán cafe, trung tâm mua sắm... tin tặc có thể truy cập vào hình ảnh, video và dữ liệu nhạy cảm khác của chủ sở hữu điện thoại hoặc thêm vào bất kỳ phần mềm độc hại nào.
Ứng dụng Guard Provider cho phép người dùng lựa chọn 3 phần mềm diệt virus khác nhau để bảo vệ điện thoại của mình, bao gồm Avast, AVL và ứng dụng từ Tencent. Yaniv Balmas, người đứng đầu bộ phận nghiên cứu bảo mật Check Point, nói rằng các lỗ hổng sẽ bị khai thác nếu người dùng chọn Avast làm chương trình bảo vệ.
Việc tấn công trải qua nhiều giai đoạn, nhưng bước đầu tiên thực hiện thông qua quá trình Xiaomi tiến hành cập nhật cơ sở dữ liệu virus và các bản cập nhật khác trên một cổng HTTP không được mã hóa.
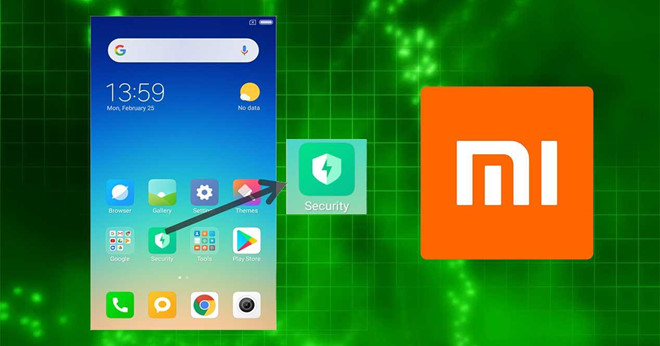
Những kẻ tấn công có thể sử dụng phương thức MiTM để phát hiện ra thời điểm ứng dụng Avast trên điện thoại Xiaomi tiến hành cập nhật, dự đoán tên của gói APK. Từ đó, tin tặc sẽ chặn phần phản hồi của kết nối APK, đồng thời ngăn các bản cập nhật cơ sở dữ liệu virus Avast.
Sau khi các bản cập nhật Avast bị chặn, kẻ tấn công có thể chuyển ứng dụng chống virus mặc định sang hai tùy chọn chống virus còn lại. Các lỗ hổng bổ sung trong quá trình giải nén ứng dụng cho phép kẻ tấn công ghi đè bất kỳ file nào trong sandbox của ứng dụng, cuối cùng dẫn đến việc mở ra một lối vào dành cho mã độc.
Check Point nói rằng Xiaomi đã phát hành một bản vá ngay sau khi được họ thông báo về lỗ hổng nghiêm trọng này. Tuy nhiên, vấn đề được phát hiện trong ứng dụng Guard Provider của Xiaomi đặt ra câu hỏi đáng lo ngại về việc người dùng có thật sự được bảo vệ. Ngay cả ứng dụng bảo mật do nhà sản xuất thiết bị tạo ra cũng không an toàn.
Theo Nguyễn Hiếu (Tri Thức Trực Tuyến)




Bài đọc nhiều