Công nghệ
20/02/2023 02:13Người dùng Windows tại Việt Nam cần cảnh giác với 4 lỗ hổng mới trong Microsoft Exchange
Ngay sau khi Microsoft phát hành danh sách bản vá tháng 2/2023 của hơn 70 lỗ hổng bảo mật trong các sản phẩm của hãng, Cục An toàn thông tin thuộc Bộ TT&TT đã lưu ý các đơn vị chuyên trách CNTT, an toàn thông tin; các tập đoàn, tổng công ty nhà nước cùng các ngân hàng, tổ chức tài chính về 12 lỗ hổng có mức độ ảnh hưởng cao và nghiêm trọng.
Có mức ảnh hưởng nghiêm trọng với điểm CVSS 9.8, lỗ hổng bảo mật CVE-2023-21716 trong Microsoft Word cho phép đối tượng tấn công thực thi mã từ xa.
Lỗ hổng CVE-2023-21715 tồn tại trong Microsoft Publisher có mức ảnh hưởng cao, cho phép đối tượng tấn công thực hiện tấn công vượt qua cơ chế bảo mật. Lỗ hổng này đang bị khai thác trên thực tế.
Cùng có ảnh hưởng mức cao, 2 lỗ hổng CVE-2023-23376 và CVE-2023-21812 trong Windows Common Log File System (CLFS) cho phép đối tượng tấn công thực hiện tấn công nâng cao đặc quyền. Cả 2 lỗ hổng này, theo Cục An toàn thông tin, đều đang bị khai thác.
Ba lỗ hổng CVE-2023-21705, CVE-2023-21713, CVE-2023-21528 trong Microsoft SQL Server cho phép đối tượng tấn công thực thi mã từ xa.
Lỗ hổng bảo mật CVE-2023-21717 trong Microsoft SharePoint Server cho phép đối tượng tấn công thực hiện nâng cao đặc quyền.
Các chuyên gia Cục An toàn thông tin đặc biệt lưu ý 4 lỗ hổng CVE-2023-21529, CVE-2023-21710, CVE-2023-21707 và CVE-2023-21706 trong Microsoft Exchange Server (phần mềm máy chủ thử điện tử được nhiều cơ quan, tổ chức, doanh nghiệp tại Việt Nam sử dụng – PV). Các lỗ hổng bảo mật cho phép đối tượng tấn công thực thi mã từ xa.
Theo đánh giá của Cục An toàn thông tin, Microsoft Exchange Server đã và đang là mục tiêu hàng đầu được các nhóm tấn công có chủ đích - APT. Vì vậy, các cơ quan, tổ chức cần đặc biệt chú ý cũng như có kế hoạch khắc phục và tăng cường giám sát nhằm giảm thiểu và tránh nguy cơ bị tấn công thông qua các lỗ hổng này.
Trao đổi với VietNamNet, một chuyên gia bảo mật cho hay, trong số 12 lỗ hổng bảo mật tồn tại trong các hệ thống phần mềm của Microsoft mới được Bộ TT&TT cảnh báo, nguy hiểm hơn cả là những lỗ hổng cho phép đối tượng tấn công thực thi mã từ xa, chủ yếu là trong Microsoft Exchange và Microsoft SQL. Đây là các ứng dụng trên server nên nếu có lỗ hổng bảo mật, hacker có thể chiếm quyền điều khiển server.
Nhận định các lỗ hổng tồn tại trong Microsoft Exchange vẫn là chỗ các nhóm tấn công “nhòm ngó” nhiều nhất, vị chuyên gia này lý giải thêm: “Sở dĩ hacker tập trung vào hệ thống phần mềm Microsoft Exchange vì nếu chiếm được mail server, họ sẽ có rất nhiều thông tin, từ đó sẽ tấn công rộng ra các hệ thống khác như hệ thống cơ sở dữ liệu, hệ thống nghiệp vụ của cơ quan, tổ chức, doanh nghiệp”.
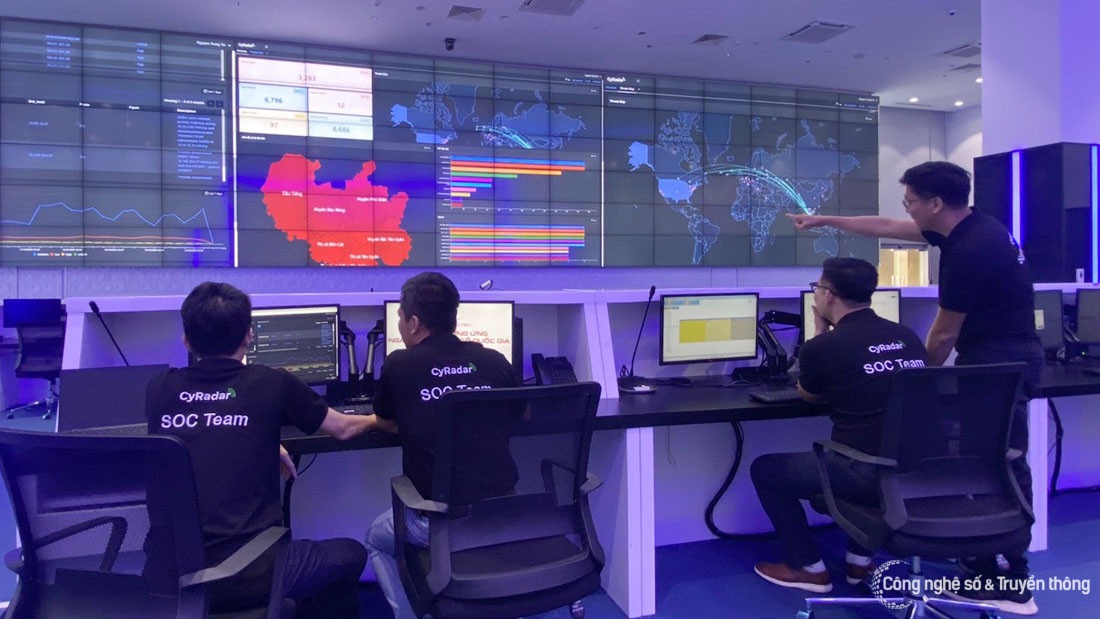
Để đảm bảo an toàn thông tin cho hệ thống thông tin của cơ quan, tổ chức, doanh nghiệp, đồng thời góp phần bảo đảm an toàn cho không gian mạng Việt Nam, Cục An toàn thông tin khuyến nghị các đơn vị kiểm tra, rà soát, xác định những máy sử dụng hệ điều hành Windows có khả năng bị ảnh hưởng. “Biện pháp tốt nhất để khắc phục, tránh nguy cơ bị tấn công là cập nhật kịp thời bản vá cho các lỗ hổng bảo mật nói trên theo hướng dẫn của hãng”, chuyên gia Cục An toàn thông tin hướng dẫn.
Các cơ quan, tổ chức, doanh nghiệp cũng được đề nghị tăng cường giám sát và sẵn sàng phương án xử lý khi phát hiện có dấu hiệu bị khai thác, tấn công mạng; đồng thời thường xuyên theo dõi kênh cảnh báo của các cơ quan chức năng và các tổ chức lớn về an toàn thông tin để phát hiện kịp thời các nguy cơ tấn công mạng.
Trường hợp cần thiết, các đơn vị có thể liên hệ đầu mối hỗ trợ của Cục An toàn thông tin – Bộ TT&TT là Trung tâm Giám sát an toàn không gian mạng quốc gia (NCSC) theo điện thoại 02432091616 và địa chỉ thư điện tử ais@mic.gov.vn.
Lỗ hổng bảo mật là một trong những nguyên nhân hàng đầu gây ra các cuộc tấn công mạng nhắm vào các tổ chức, doanh nghiệp. Theo các chuyên gia, sản phẩm của các hãng công nghệ lớn như Apple, Google, Oracle hay Microsoft luôn là đích ngắm yêu thích của hacker. Các “ông lớn” công nghệ luôn quan tâm đến việc phát hiện những lỗ hổng bảo mật tiềm ẩn trong các sản phẩm, ứng dụng, hệ thống thông tin của mình.
Theo số liệu được NCSC tổng hợp, trong 5 tuần đầu năm 2023, các tổ chức quốc tế đã công bố và cập nhật ít nhất 3.066 lỗ hổng bảo mật, gồm 486 lỗ hổng mức cao, 298 lỗ hổng mức trung bình, 10 lỗ hổng mức thấp và 2.272 lỗ hổng chưa đánh giá. Trong đó, có ít nhất 413 lỗ hổng cho phép chèn và thực thi mã lệnh.
Theo Vân Anh (ICT News)



Bài đọc nhiều