Công nghệ
25/09/2025 06:39Phát hiện lỗ hổng "ma" trên ChatGPT, hàng triệu doanh nghiệp gặp nguy
Một lỗ hổng bảo mật cực kỳ nguy hiểm vừa được phát hiện trên ChatGPT, cho phép tội phạm mạng có thể đánh cắp dữ liệu kinh doanh nhạy cảm một cách hoàn toàn bí mật. Được đặt tên là "ShadowLeak", cuộc tấn công này không cần bất kỳ tương tác nào từ người dùng và gần như không thể bị phát hiện bởi các phương pháp bảo mật truyền thống.
Cụ thể, các chuyên gia an ninh mạng từ công ty Radware vừa đưa ra cảnh báo khẩn cấp về một lỗ hổng "zero-click" (không cần nhấp chuột), hoạt động hoàn toàn ở phía máy chủ (server-side) trong tác tử Deep Research của ChatGPT. Đây là công cụ được hàng triệu doanh nghiệp trên toàn cầu, bao gồm cả Việt Nam, tin dùng để phân tích các dữ liệu nhạy cảm như email, báo cáo nội bộ, và dữ liệu khách hàng (CRM).
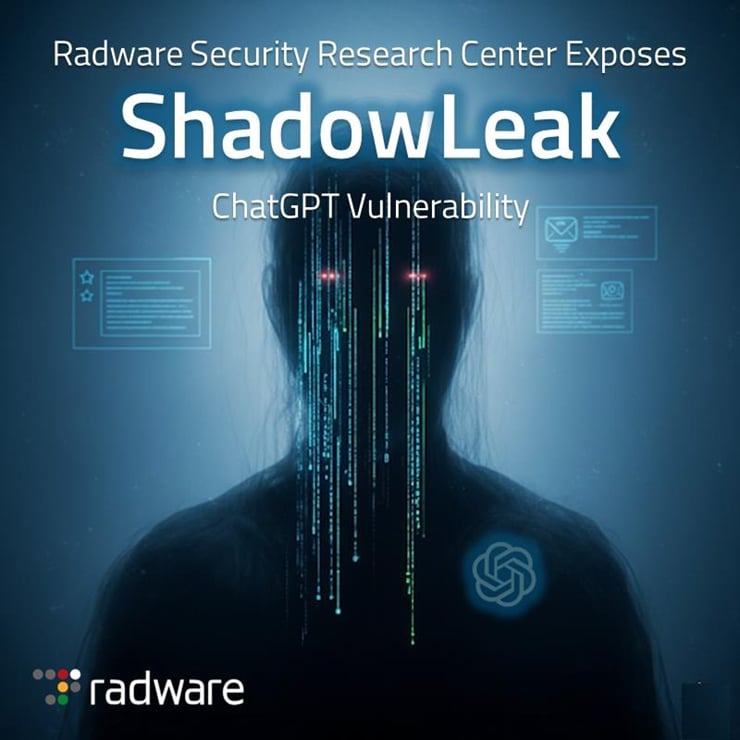
Lỗ hổng ShadowLeak này tạo ra một tiền lệ nguy hiểm chưa từng có, mở ra một kỷ nguyên tấn công mạng mới nhắm vào các nền tảng AI.
Điểm đáng sợ nhất của ShadowLeak nằm ở cơ chế hoạt động "vô hình" của nó. Kẻ tấn công có thể kích hoạt lỗ hổng chỉ bằng cách gửi một email chứa các chỉ dẫn ẩn. Khi tác tử AI của ChatGPT xử lý email này, nó sẽ tự động thực hiện lệnh và làm rò rỉ dữ liệu trực tiếp từ máy chủ của OpenAI.
Giám đốc công nghệ David Aviv tại Radware cho biết: "Đây là một cuộc tấn công zero-click điển hình nhất. Không cần hành động của người dùng, không có dấu hiệu rõ ràng, và nạn nhân không có cách nào biết được dữ liệu của họ đã bị xâm phạm".
Bởi vì cuộc tấn công diễn ra hoàn toàn trên máy chủ của OpenAI và không liên quan đến thiết bị hay mạng lưới của doanh nghiệp, các đội ngũ bảo mật gần như không thể phát hiện ra nó.
Với hơn 5 triệu doanh nghiệp đang trả phí sử dụng ChatGPT, quy mô của mối đe dọa là khổng lồ. Lỗ hổng này cho thấy việc chỉ tin tưởng vào các biện pháp bảo mật tích hợp sẵn của AI là không đủ. Các quy trình do AI điều khiển có thể bị thao túng theo những cách không lường trước được.
Đặc biệt, các chuyên gia nhấn mạnh, khi kết nối dữ liệu nhạy cảm với các tác tử AI tự động, sự giám sát của con người và việc kiểm soát truy cập nghiêm ngặt là tối quan trọng.
Nguồn: TechRadar
Bài đọc nhiều