Công nghệ
28/08/2025 10:46Ứng dụng vừa bị Google gỡ bỏ mà người dùng nên xoá ngay
Một báo cáo mới từ nhóm Threat Labs của Zscaler vừa khiến cộng đồng công nghệ xôn xao khi công bố danh sách 77 ứng dụng Android độc hại bị phát hiện trên Google Play, với tổng số lượt tải về lên tới hơn 19 triệu. Dù hiện tại toàn bộ đã được Google gỡ bỏ, chuyên gia an ninh mạng vẫn khuyến cáo người dùng nên kiểm tra và xóa ngay nếu lỡ cài đặt để tránh rủi ro.
Các ứng dụng này phát tán nhiều loại mã độc, nguy hiểm nhất là trojan ngân hàng Anatsa (hay còn gọi là Tea Bot) chuyên nhắm đến người dùng ứng dụng tài chính. Ngoài ra, Joker - loại phần mềm độc hại chiếm gần 25% số ứng dụng - có thể bí mật đọc và gửi tin nhắn, chụp ảnh màn hình, thực hiện cuộc gọi, đánh cắp danh bạ cũng như tự động đăng ký dịch vụ trả phí mà không cần sự đồng ý của người dùng.
Một số ứng dụng khác chứa “maskware” - ngụy trang như game hay công cụ chỉnh sửa ảnh - nhưng lại âm thầm đánh cắp thông tin đăng nhập và dữ liệu nhạy cảm. Zscaler cũng phát hiện biến thể Harly của Joker ẩn trong mã nguồn, khiến việc phát hiện càng khó khăn.
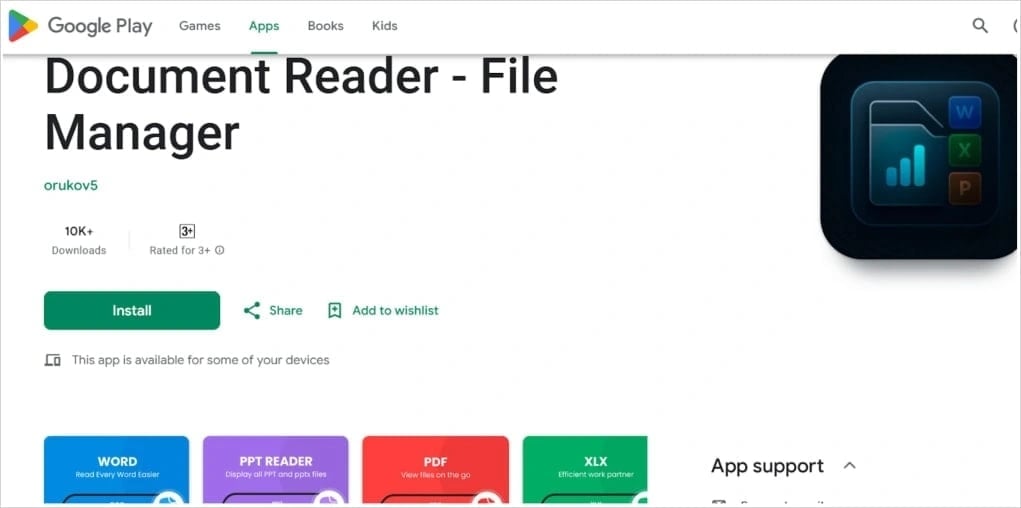
Riêng trojan Anatsa đã nhắm mục tiêu vào hơn 831 ứng dụng ngân hàng và ví điện tử trên toàn cầu. Những kẻ đứng sau đã sử dụng chiêu mới như ngụy trang dưới ứng dụng Document Reader - File Manager, và cài cắm mã độc sau khi người dùng đã cài đặt ứng dụng lên thiết bị. Đặc biệt, chiến dịch mới còn thay đổi phương thức từ tải mã động DEX sang cài đặt trực tiếp qua kho APK bị lỗi để tránh các công cụ phân tích, đồng thời lợi dụng quyền trợ năng Android để tự động cấp quyền nâng cao.
Trước cảnh báo này, Google đã kịp thời xóa toàn bộ ứng dụng độc hại ra khỏi Play Store. Tuy nhiên, để đảm bảo an toàn, người dùng được khuyên nên bật tính năng Play Protect, rà soát lại toàn bộ ứng dụng đang cài đặt và xóa ngay những ứng dụng khả nghi. Nếu nghi ngờ đã bị nhiễm Anatsa, cần nhanh chóng đổi mật khẩu, liên hệ ngân hàng để khóa tài khoản hoặc theo dõi giao dịch bất thường.
Các chuyên gia cũng nhấn mạnh, để giảm thiểu nguy cơ, người dùng chỉ nên tải app từ nhà phát hành uy tín, đọc kỹ đánh giá, đồng thời chỉ cấp những quyền thật sự cần thiết thay vì cho phép truy cập toàn bộ dữ liệu trên thiết bị.







Bài đọc nhiều