Công nghệ
04/12/2022 17:00Vụ mã độc Schoolyard Bully đánh cắp tài khoản: Người dùng Facebook Việt cần làm gì?
Như VietNamNet đã đưa tin, theo báo cáo mới từ Zimperium, có hơn 300.000 người dùng Android, chủ yếu tại Việt Nam, là nạn nhân của chiến dịch đánh cắp tài khoản Facebook bằng mã độc Schoolyard Bully.
Mã độc Schoolyard Bully được cho là đã hoạt động từ năm 2018 và gần đây hacker đã sử dụng các ứng dụng học tập trên Google Play Store và các chợ khác để phát tán mã độc.
Các ứng dụng học tập này chứa 1 tùy chọn trò chuyện, nơi người dùng phải đăng nhập bằng tài khoản Facebook trước khi sử dụng. Khi cố đăng nhập, Schoolyard Bully sẽ dùng JavaScript để đánh cắp thông tin rồi gửi về máy chủ C&C do những kẻ tấn công vận hành.
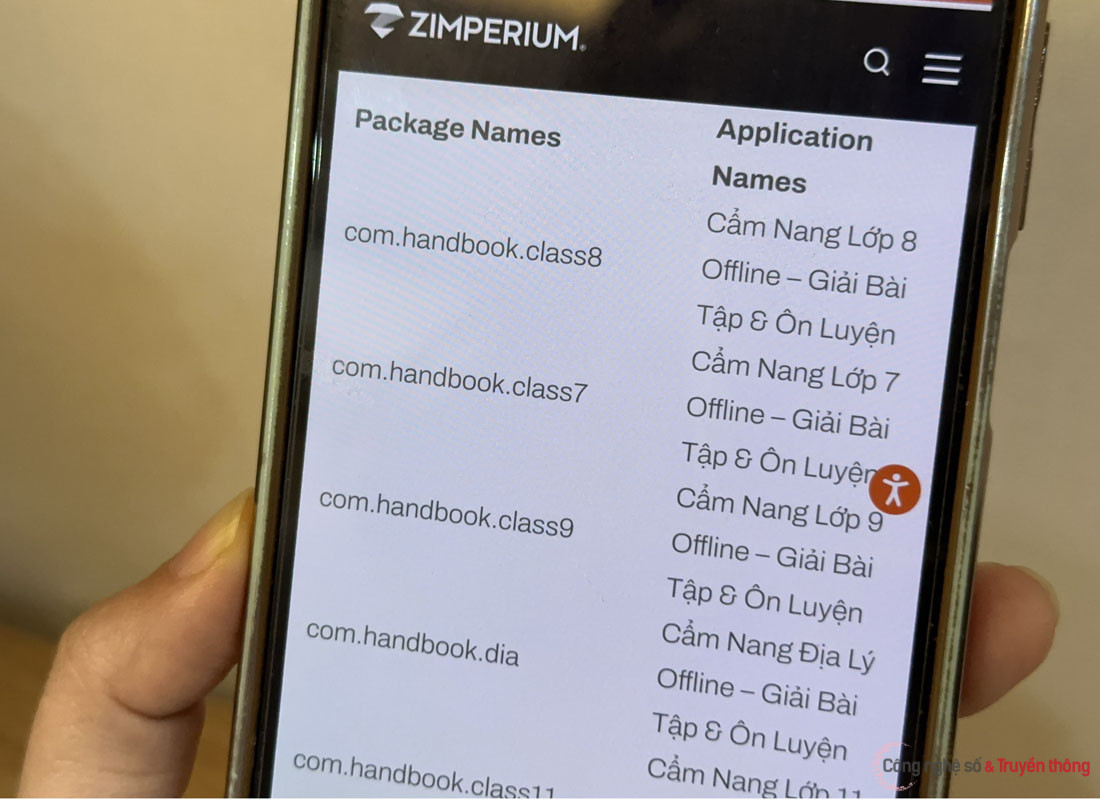
Trao đổi với VietNamNet về vụ việc kể trên, chuyên gia bảo mật Vũ Ngọc Sơn, Giám đốc Công nghệ Công ty NCS cho rằng, sở dĩ mã độc Schoolyard Bully đã hoạt động từ năm 2018 đến nay mà không bị phát hiện là do các ứng dụng độc hại này thực tế có cung cấp thông tin cho người dùng đúng như những mô tả của phần mềm. Tuy nhiên, hacker đã chèn thêm các đoạn mã script để lấy cắp tài khoản, mật khẩu, sau đó mã hoá và gửi về máy chủ điều khiển nên có thể qua mặt cơ chế kiểm duyệt của Google.
Đối với những người dùng Facebook có thể bị ảnh hưởng bởi chiến đánh cắp tài khoản Facebook bằng mã độc Schoolyard Bully, chuyên gia bảo mật khuyến nghị, ngoài việc xóa ngay ứng dụng độc hại có trong danh sách được Zimperium liệt kê, người dùng cũng cần đăng xuất tài khoản Facebook trên tất cả các thiết bị và thực hiện đổi mật khẩu tài khoản.
Chuyên gia NCS cũng khuyên người dùng không nên cài đặt các phần mềm từ các nhà sản xuất không uy tín, kể cả là các ứng dụng trên Google Play.
“Thông thường các nhà sản xuất uy tín là sẽ có thông tin liên lạc cụ thể, địa chỉ rõ ràng”, ông Vũ Ngọc Sơn chia sẻ thêm.
Ngoài ra, theo các chuyên gia, người dùng cũng nên định kỳ vào phần cài đặt mật khẩu và bảo mật trên Facebook và chọn “Nơi bạn đã đăng nhập” để kiểm tra các thiết bị đã đăng nhập tài khoản Facebook của mình. Trường hợp phát hiện thiết bị lạ, người dùng cần đăng xuất ngay khỏi thiết bị đó và đổi mật khẩu tài khoản Facebook của mình.
Theo Vân Anh (ICT News)

Bài đọc nhiều