Công nghệ
03/12/2022 21:00Trojan đánh cắp hơn 300.000 tài khoản Facebook, chủ yếu tại Việt Nam
Theo báo cáo mới từ Zimperium, Schoolyard Bully Trojan hoạt động từ năm 2018. Gần đây, hacker đã sử dụng các ứng dụng học tập trên Google Play Store và các chợ khác để phát tán trojan.
Facebook hiện có hơn 2,96 tỷ người dùng hàng tháng. Đó là lý do hacker tiếp tục nhằm vào nền tảng này. Trojan có khả năng đánh cắp email, số điện thoại, mật khẩu, ID và họ tên người dùng. Do tình trạng sử dụng một mật khẩu cho nhiều nền tảng là khá phổ biến, mật khẩu Facebook bị đánh cắp có thể dùng để truy cập các tài khoản khác của người dùng.
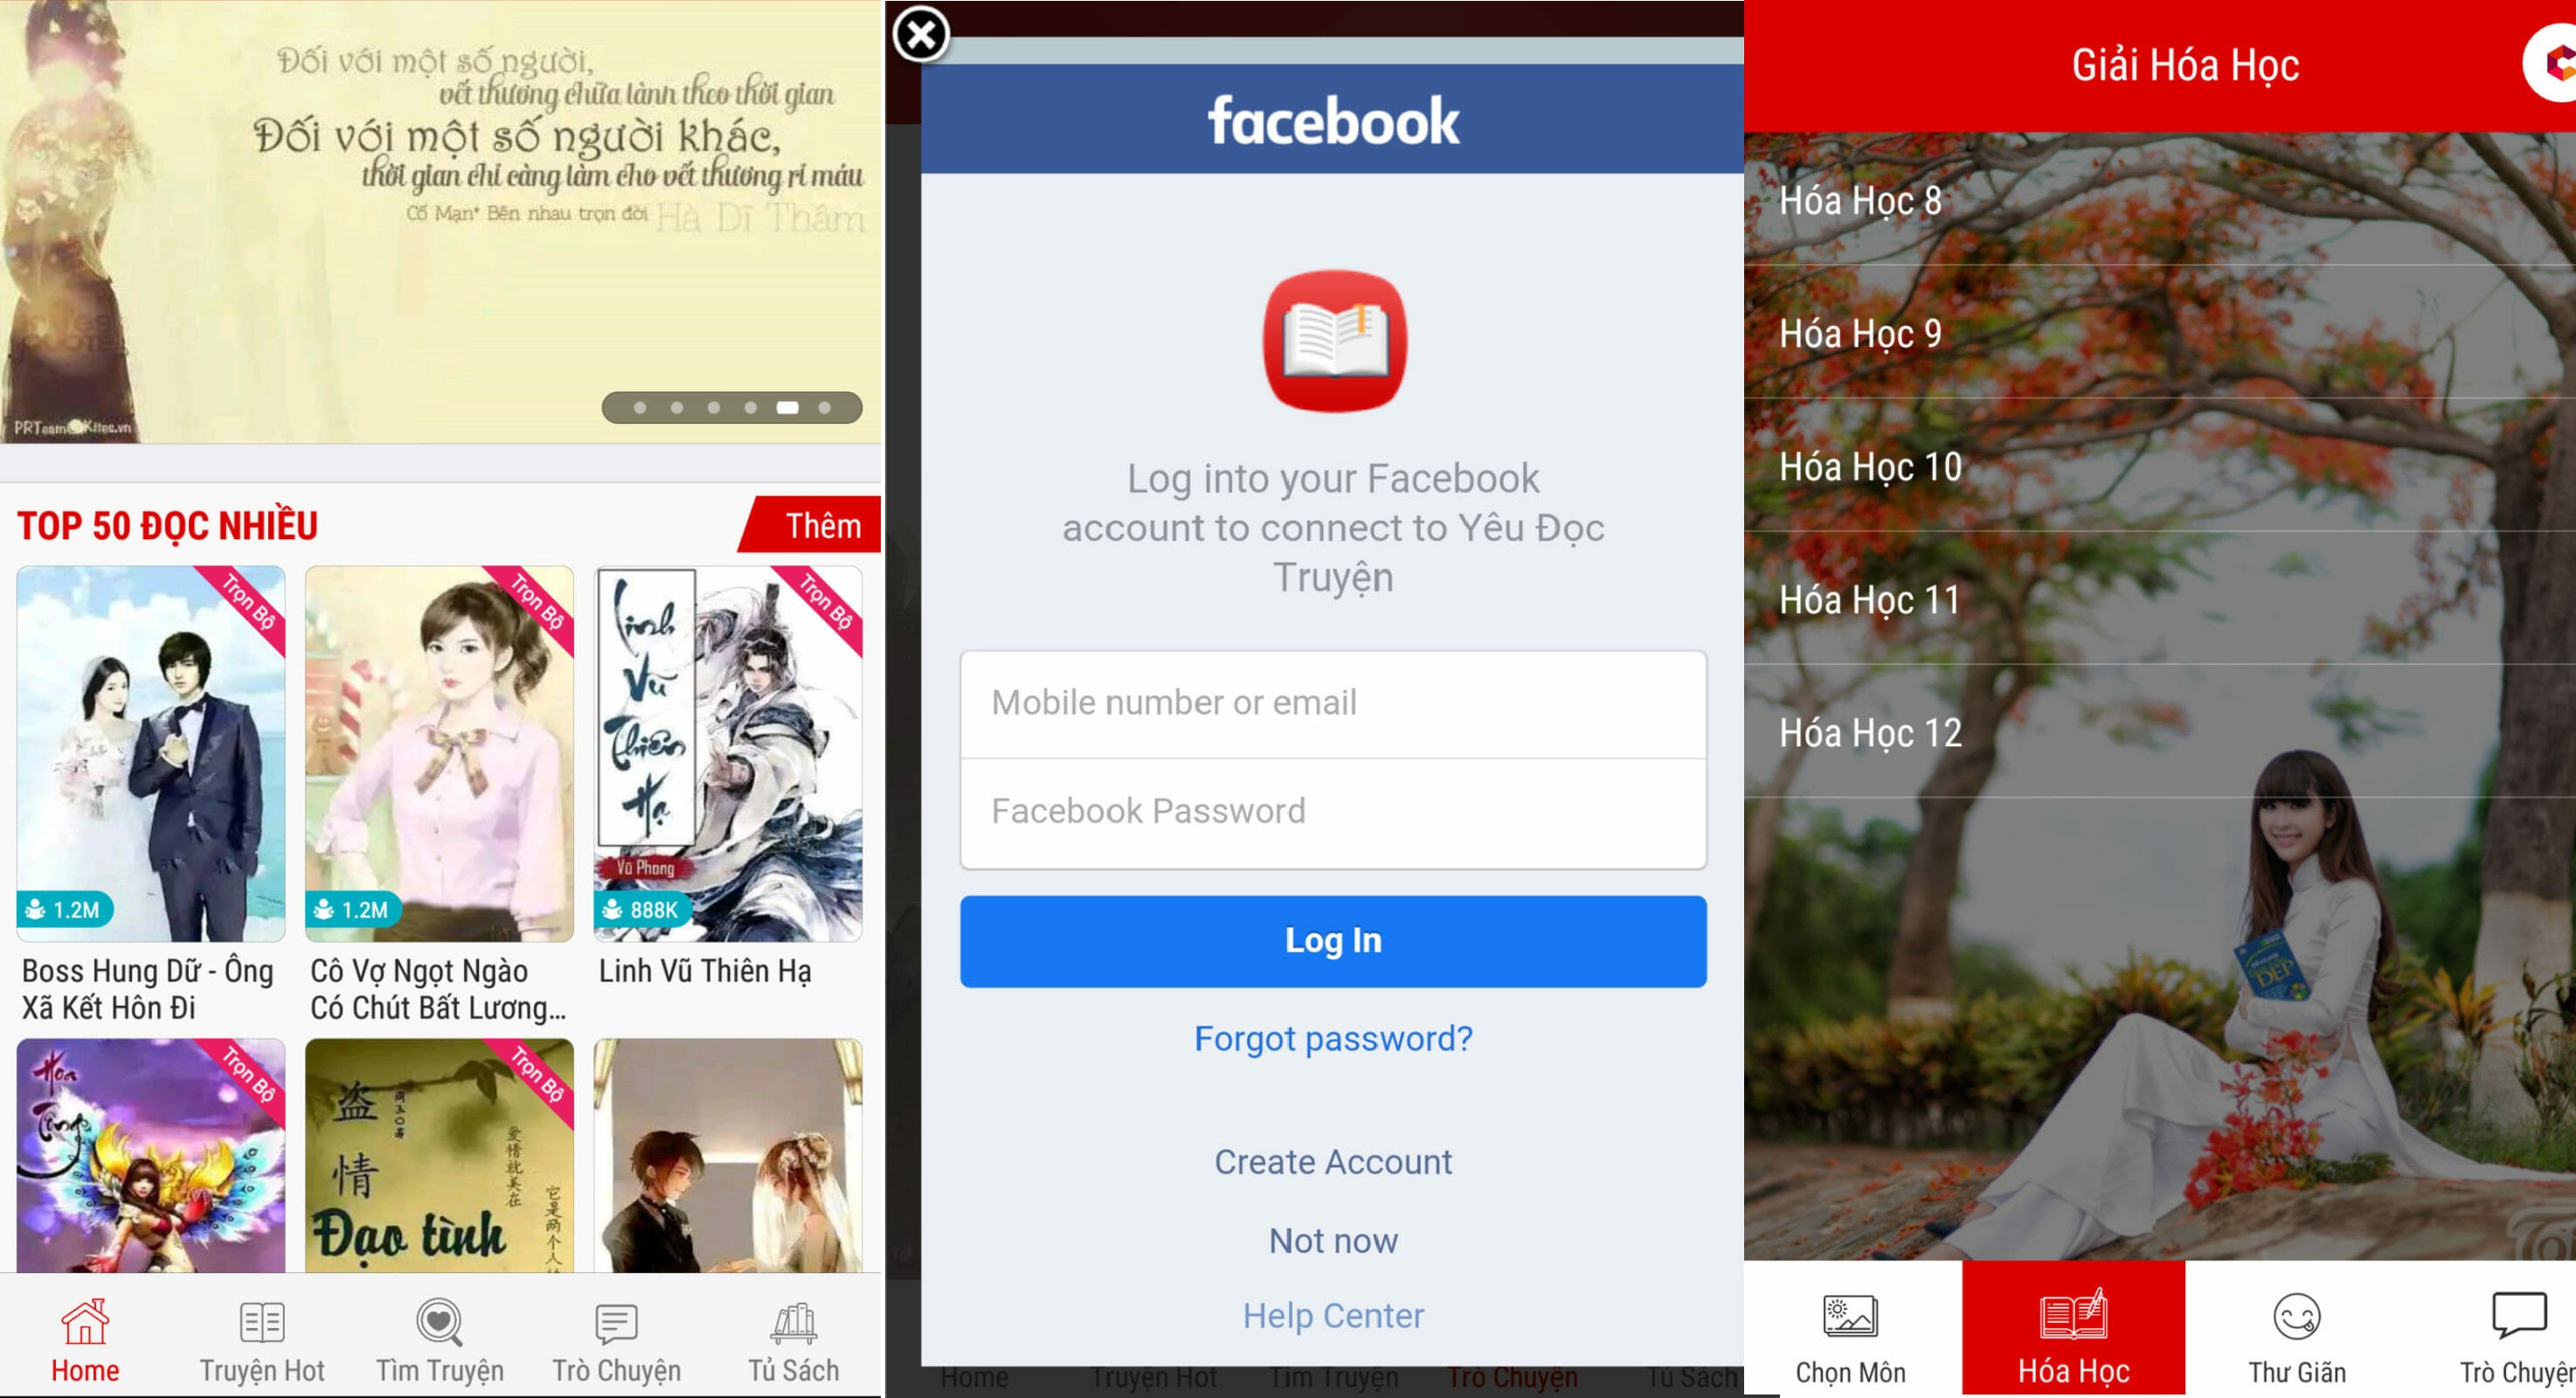
Zimperium cho biết, trong chiến dịch mới nhất, các ứng dụng học tập dùng để phát tán Schoolyard Bully Trojan chủ yếu nhắm tới người dùng Việt Nam. Chúng chứa một tùy chọn trò chuyện, nơi người dùng phải đăng nhập bằng tài khoản Facebook trước khi sử dụng.
Khi cố đăng nhập, Schoolyard Bully sẽ dùng JavaScript để đánh cắp thông tin rồi gửi về máy chủ C&C do những kẻ tấn công vận hành. Trojan còn trốn được phần mềm diệt virus bằng cách sử dụng các thư viện gốc để lưu trữ dữ liệu C&C.
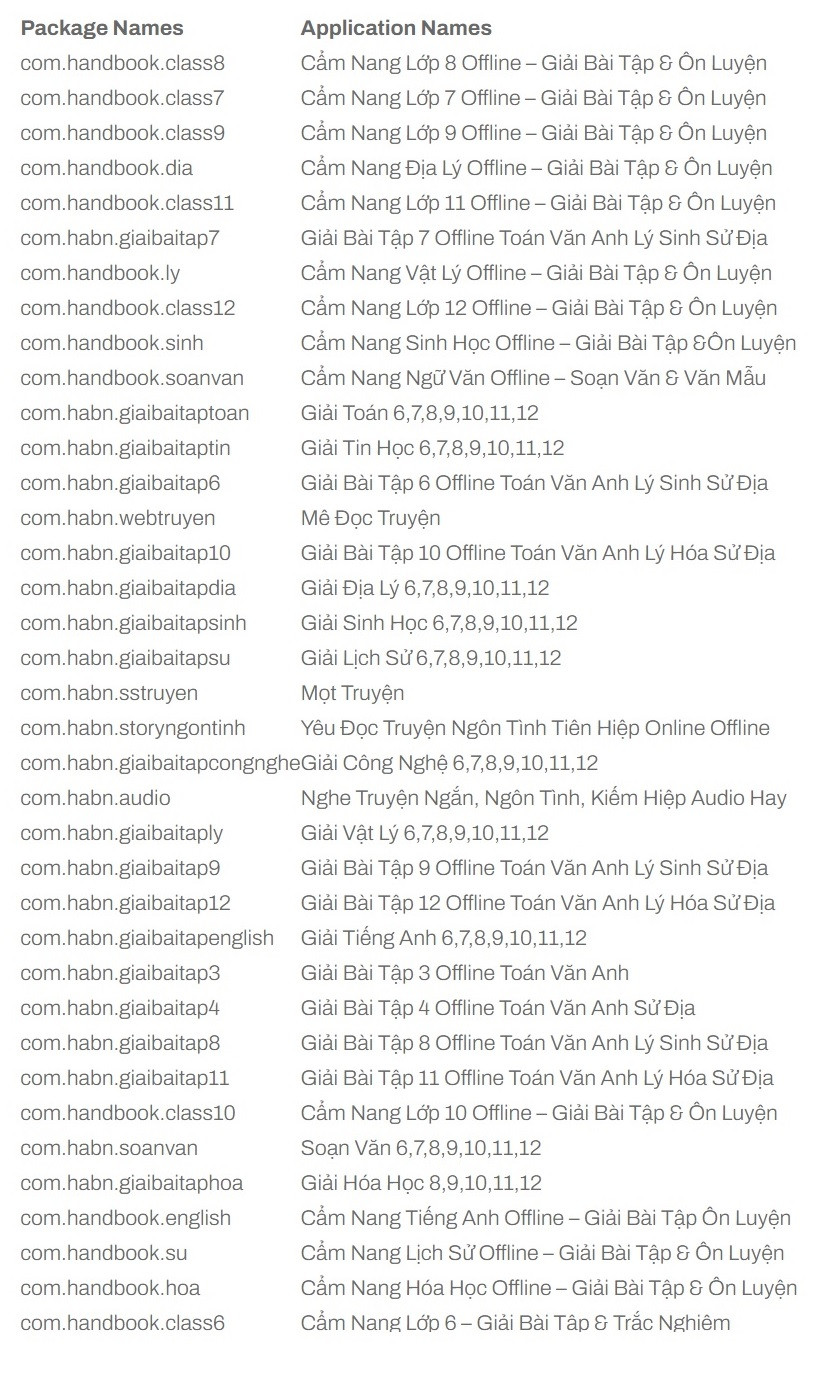
Ngoài Việt Nam, các nước như Mỹ, Canada, Australia, Brazil, Anh, Ấn Độ… cũng bị nhắm đến. Zimperium điểm tên một số ứng dụng chứa trojan như Cẩm Nang Lớp 8 Offline – Giải Bài Tập & Ôn Luyện, Cẩm Nang Lớp 7 Offline – Giải Bài Tập & Ôn Luyện, Giải Bài Tập 7 Offline Toán Văn Anh Lý Sinh Sử Địa, Mê Đọc Truyện…
Để tránh bị đánh cắp tài khoản Facebook, điều đầu tiên nên làm là không cài đặt ứng dụng từ các chợ không chính thức và nguồn không rõ ràng (sideload). Sideload là một trong nhiều ưu điểm của Android nhưng cũng sẽ gây nguy hiểm nếu không chú ý.
Ngoài ra, nên đảm bảo đã kích hoạt Google Play Protect để quét bất kỳ ứng dụng nào mới tải và cài đặt. Cuối cùng, suy nghĩ thận trọng trước khi cài đặt ứng dụng mới. Các ứng dụng xấu đôi lúc sẽ lọt qua cửa kiểm duyệt. Vì vậy, nên đọc thêm các đánh giá bên ngoài và tài khoản nhà phát triển trước khi bấm nút tải về.
Theo Du Lam (ICT News)


Bài đọc nhiều