Công nghệ
24/08/2024 20:536 lỗ hổng bảo mật mới trong sản phẩm Microsoft đang bị hacker khai thác

Các sản phẩm, giải pháp của Microsoft hiện đang được nhiều cơ quan, tổ chức và doanh nghiệp tại Việt Nam sử dụng nhiều. Cũng vì thế, mỗi khi hãng công nghệ toàn cầu này phát hành danh sách bản vá các lỗ hổng bảo mật, Cục An toàn thông tin (Bộ TT&TT) đều đánh giá và có khuyến nghị tới các đơn vị tại Việt Nam.
Với lần cảnh báo các lỗ hổng bảo mật ảnh hưởng cao và nghiêm trọng trong sản phẩm Microsoft công bố tháng 8/2024, Cục An toàn thông tin khuyến nghị các cơ quan, tổ chức, doanh nghiệp tại Việt Nam lưu ý 17 lỗ hổng có thể bị hacker lợi dụng, khai thác để thâm nhập và tấn công vào hệ thống thông tin do đơn vị quản lý, bao gồm 7 lỗ hổng ảnh hưởng mức cao, nghiêm trọng và 10 lỗ hổng khác có mức ảnh hưởng thấp hơn.
Cụ thể, 7 lỗ hổng bảo mật ảnh hưởng mức cao và nghiêm trọng mới mà các cơ quan, đơn vị sử dụng hệ điều hành Windows cần đặc biệt quan tâm rà soát, xác định và cập nhật bản vá cho máy tính bị ảnh hưởng gồm có: Các lỗ hổng CVE-2024-38063 trong Windows TCP/IP, CVE-2024-38199 trong Windows Line Printer Daemon (LPD) Service, CVE-2024-38189 trong Microsoft Project, CVE-2024-38218 và CVE-2024-38219 trong Microsoft Edge đều cho phép kẻ tấn công thực thi mã từ xa; 2 lỗ hổng CVE-2024-38193 trong Windows Ancillary Function Driver for WinSock và CVE-2024-38107 trong Windows Power Dependency Coordinator cùng cho phép đối tượng tấn công thực hiện leo thang đặc quyền.
Mười lỗ hổng an toàn thông tin mới khác trong sản phẩm Microsoft cũng có thể bị hacker lợi dụng để tấn công vào hệ thống thông tin của các cơ quan, tổ chức, doanh nghiệp tại Việt Nam là: CVE-2024-38170 và CVE-2024-38172 trong Microsoft Excel; CVE-2024-38171 trong Microsoft PowerPoint; CVE-2024-38178 trong Scripting Engine; CVE-2024-38202 trong Windows Update Stack; CVE-2024-38106 trong Windows Kernel; CVE-2024-21302 trong Windows Secure Kernel Mode; CVE-2024-38173 trong Microsoft Outlook; CVE-2024-38200 trong Microsoft Office; CVE-2024-38213 trong Windows Mark of the Web Security.
Đáng chú ý, trong 17 lỗ hổng an toàn thông tin mới được Cục An toàn thông tin cảnh báo, có 6 lỗ hổng đang bị hacker khai thác trong thực tế, đó là: CVE-2024-38189 trong Microsoft Project; CVE-2024-38193 trong Windows Ancillary Function Driver for WinSock; CVE-2024-38107 trong Windows Power Dependency Coordinator; CVE-2024-38178 rong Scripting Engine; CVE-2024-38106 trong Windows Kernel; và CVE-2024-38213 trong Windows Mark of the Web Security.
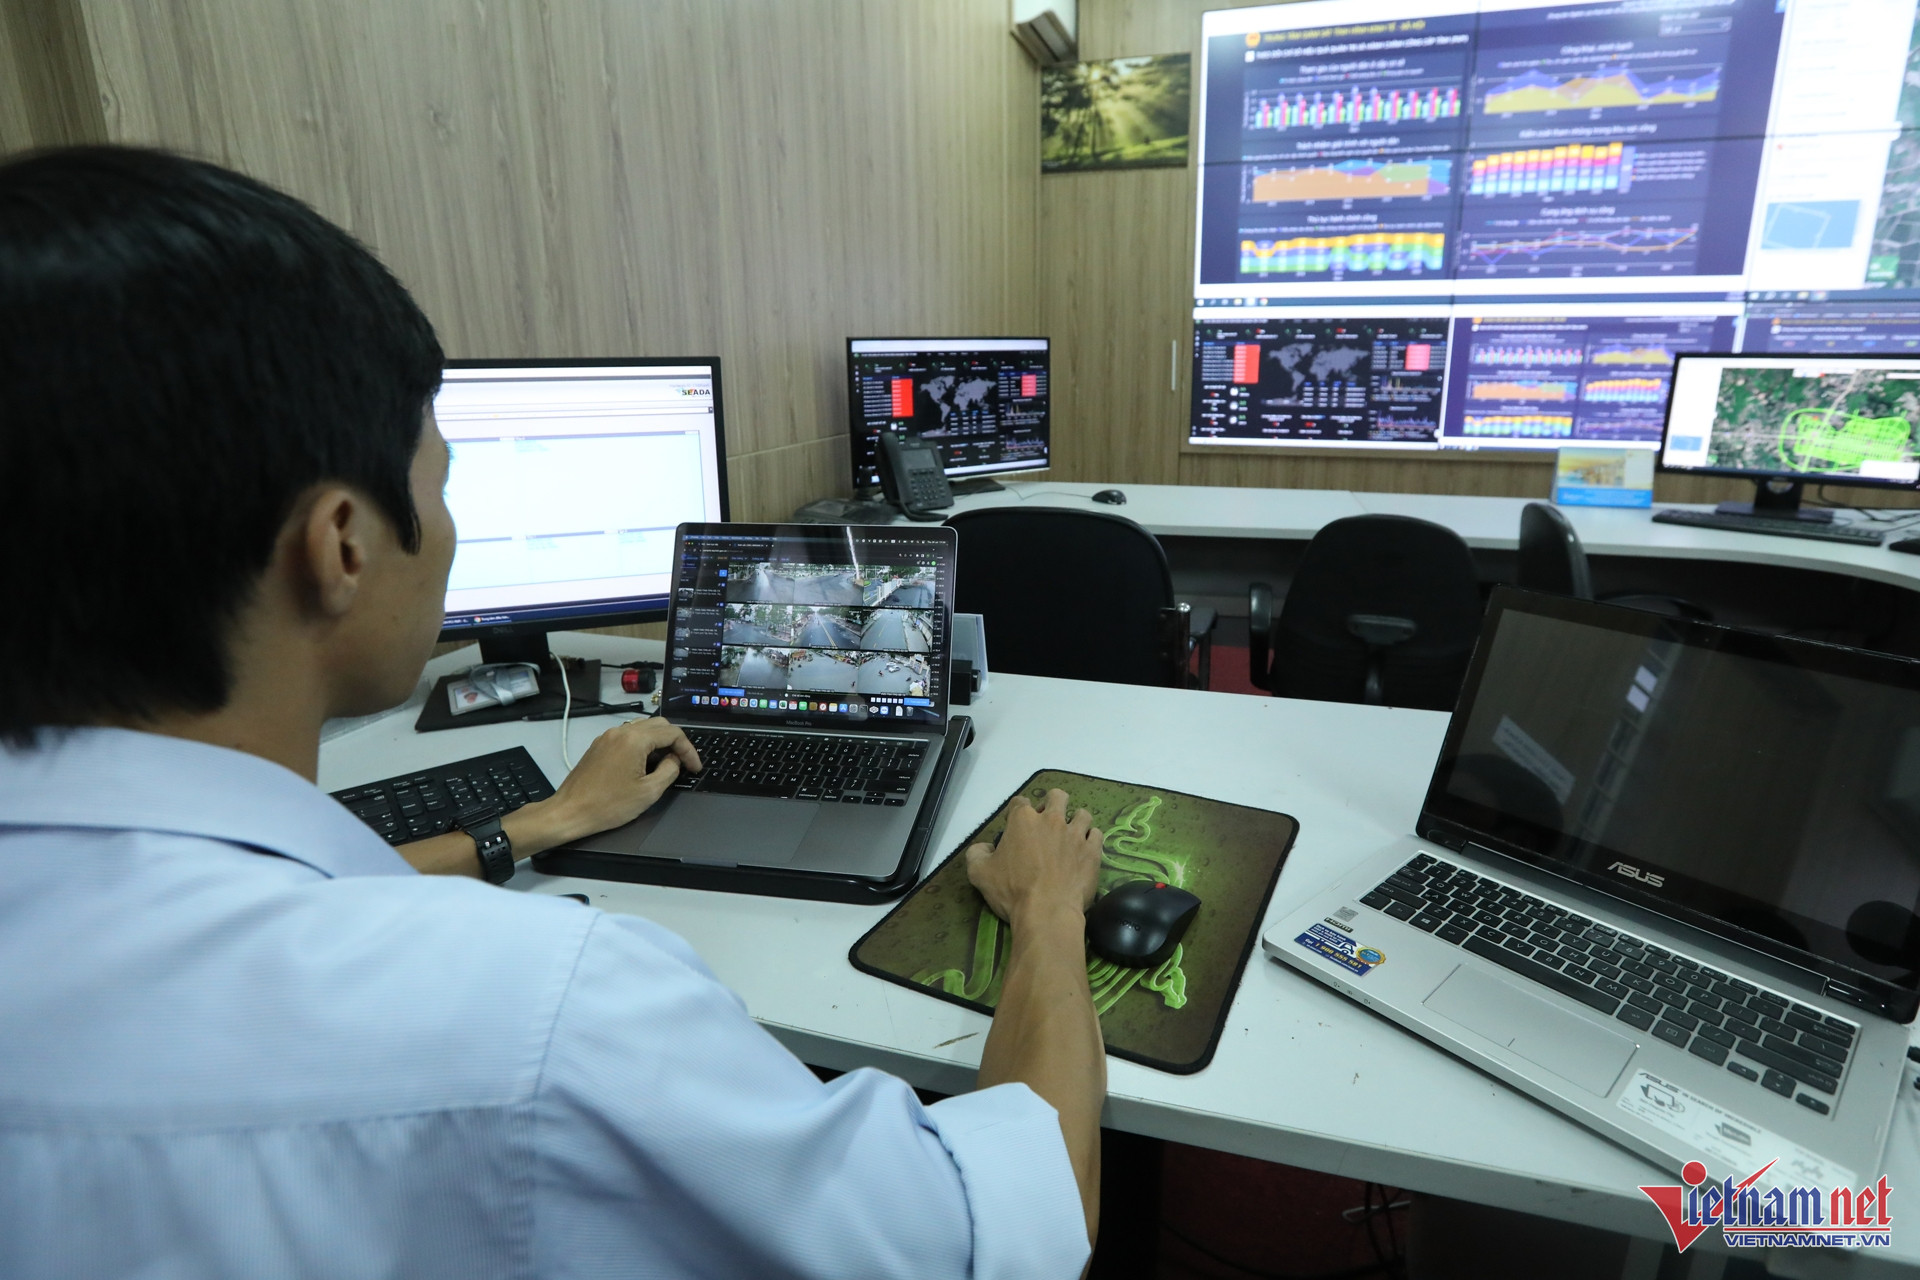
Cùng với việc kiểm tra, rà soát để xác định các máy tính sử dụng hệ điều hành Windows của đơn vị mình có có khả năng bị ảnh hưởng bởi các lỗ hổng an toàn thông tin kể trên, Cục An toàn thông tin nhấn mạnh: Để tránh nguy cơ bị tấn công mạng từ khai thác lỗ hổng, biện pháp khắc phục tốt nhất là kịp thời cập nhật bản vá các lỗ hổng.
Các cơ quan, tổ chức và doanh nghiệp tại Việt Nam cũng được khuyến nghị tăng cường giám sát và sẵn sàng phương án xử lý khi phát hiện có dấu hiệu bị khai thác, tấn công mạng. Đồng thời, thường xuyên theo dõi kênh cảnh báo của các cơ quan chức năng và các tổ chức lớn về an toàn thông tin để phát hiện kịp thời các nguy cơ tấn công mạng.
Khi cần hỗ trợ, các cơ quan, đơn vị có thể liên hệ với Trung tâm Giám sát an toàn không gian mạng quốc gia thuộc Cục An toàn thông tin, theo số điện thoại ‘02432091616’ và địa chỉ thư điện tử ‘ncsc@ais.gov.vn’.
Theo Vân Anh (VietNamNet)


Bài đọc nhiều