-
Bích Phương và Tăng Duy Tân cùng sang Maldives nghỉ dưỡng, loạt khoảnh khắc tình tứ gây chú ý -
Ngày càng nhiều người tử vong vì ung thư phổi, bác sĩ cảnh báo: Sáng trời lạnh chớ vội làm 4 việc này -
Chiếu miễn phí "Mưa đỏ", "Trại buôn người" dịp Ngày Văn hóa Việt Nam -
Quách Ngọc Ngoan và Phượng Chanel sau 5 năm chia tay: Động thái mới hé lộ mối quan hệ hiện tại -
Nghiêm cấm anh, chị, em ruột, họ hàng gần nhận nhau làm con nuôi -
Hiện trường vụ cháy tại nhà máy giấy lớn nhất Cần Thơ, lửa bao trùm 30.000m² -
Mẹo buộc gừng vào chân để chữa ho cho con khi trời lạnh: Bác sĩ cảnh báo hiểm họa khó lường -
Tìm thấy thêm 2 hài cốt liệt sĩ tại nơi phát hiện bình tông khắc tên “Sinh” và “Quốc Khánh” -
12 ngân hàng tăng lãi suất cho vay bình quân trong tháng 10 -
Bệnh ung thư siêu mẫu Dương Yến Ngọc mắc thường tiến triển âm thầm
Công nghệ
16/02/2024 17:00Cảnh báo: Người dùng iPhone tại Việt Nam đang bị tấn công bởi mã độc ăn cắp tài khoản ngân hàng, mức độ nguy hiểm 'chưa từng có tiền lệ'
Securitylab đưa tin, các chuyên gia an ninh mạng quốc tế tại Group-IB vừa lên tiếng cảnh báo phần mềm độc hại mới có tên là GoldDigger, nhắm mục tiêu vào người dùng ngân hàng tại Việt Nam.
Trojan (phần mềm độc hại) này được thiết kế để nhắm mục tiêu hơn 50 ứng dụng tài chính, ngân hàng, ví điện tử,... Nó ban đầu được tạo ra cho Android, nhưng hiện đã được chuyển sang tấn công cả iPhone và iPad.
Đây có thể là trojan đầu tiên nhắm vào iOS, với khả năng đánh cắp dữ liệu dạng nhận dạng khuôn mặt, giấy tờ tùy thân, thậm chí cả tin nhắn SMS. Từ các dữ liệu này, tin tặc sử dụng công cụ AI để tạo deepfake (giả mạo hình ảnh, video) nhằm truy cập trái phép tài khoản ngân hàng của nạn nhân. Khi nạn nhân phát hiện mọi chuyện thì có thể đã quá muộn.
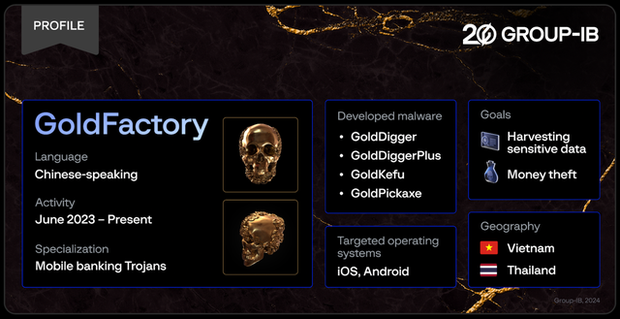
Các chuyên gia tại Group-IB phát hiện trojan lần đầu tiên vào tháng 8/2023, mặc dù có bằng chứng cho thấy nó đã hoạt động từ tháng 6/2023.
Đại diện Group-IB tại Việt Nam cảnh báo, hiện tại, GoldDigger chủ yếu tập trung vào các mục tiêu ở Việt Nam. Tuy nhiên, nhóm Threat Intelligence của Group-IB đã phát hiện ra rằng, ngoài tiếng Việt, phần mềm độc hại này đã bắt đầu xuất hiện các phiên bản ngôn ngữ khác.
Dù đang sử dụng phiên bản iOS và iPadOS mới nhất, người dùng vẫn có thể bị trojan này tấn công. Group-IB đã thông báo cho Apple về vấn đề này, và có khả năng công ty đang tiến hành cập nhật vá lỗi. Hiện tại, cách tốt nhất để tránh bị tấn công là không cài đặt ứng dụng từ nguồn không tin cậy.
Minh Ngọc (SHTT)
- Nàng dâu phát hiện mình bị đứng ngoài nhóm chat gia đình chồng, lời giải thích của chồng gây tranh cãi (16:15)
- Bích Phương và Tăng Duy Tân cùng sang Maldives nghỉ dưỡng, loạt khoảnh khắc tình tứ gây chú ý (16:04)
- Khối ngoại bán ròng 126.000 tỷ từ đầu năm 2026 (39 phút trước)
- Hoàn tất kiểm tra hiện trạng 15 thửa đất cạnh hồ Sông Ray của người có nghệ danh Lý Nhã Kỳ (40 phút trước)
- Giả làm người thuê xe giúp khách sạn, người phụ nữ thuê liên tiếp 22 xe máy để lấy tiền trả nợ (45 phút trước)
- Ngày càng nhiều người tử vong vì ung thư phổi, bác sĩ cảnh báo: Sáng trời lạnh chớ vội làm 4 việc này (1 giờ trước)
- Hà Nội tạm cấm, hạn chế phương tiện nhiều tuyến đường gần sân Mỹ Đình (1 giờ trước)
- Vì sao Nhà Trắng thu điện thoại của các phóng viên tháp tùng ông Trump rời Trung Quốc? (1 giờ trước)
- Ổ dịch bí ẩn bùng phát trên du thuyền 4.000 người, gần 150 người đã có triệu chứng đáng lo ngại (1 giờ trước)
- Ronaldo đứng trước cơ hội đá cặp cùng con trai (1 giờ trước)