Công nghệ
31/07/2024 21:27Chiến dịch đánh cắp mã OTP nhằm vào người dùng Android 113 nước
Hãng bảo mật Zimperium phát hiện ra chiến dịch và bắt đầu theo dõi từ tháng 2/2022. Họ phát hiện ít nhất 107.000 mẫu mã độc khác nhau liên kết trực tiếp với chiến dịch.
Mã độc theo dõi tin nhắn chứa mã OTP của hơn 600 thương hiệu toàn cầu, một số có hàng trăm triệu người dùng. Động cơ của kẻ tấn công là tài chính.
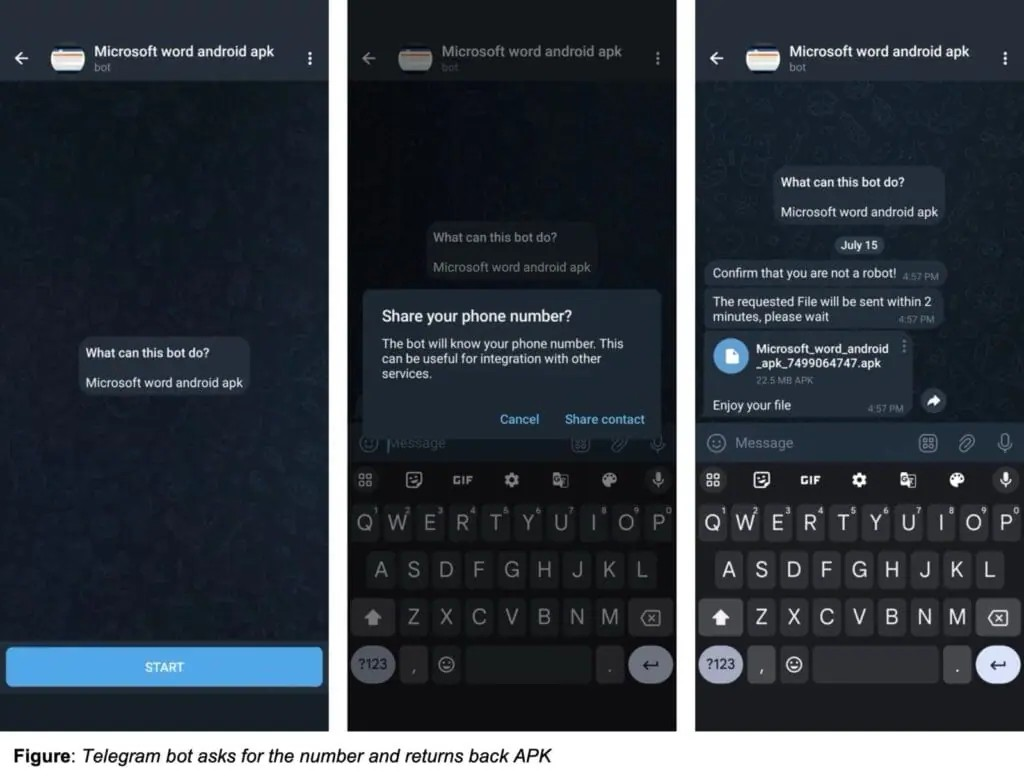
Theo Zimperium, mã độc đánh cắp SMS (SMS stealer) được phát tán qua quảng cáo độc hại hoặc bot Telegram, tự động giao tiếp với nạn nhân. Trong trường hợp đầu tiên, nạn nhân bị lừa truy cập các trang giả mạo Google Play; trường hợp còn lại, bot Telegram hứa hẹn cho người dùng ứng dụng Android lậu nhưng trước tiên, họ phải cung cấp số điện thoại để nhận được file APK. Con bot này dùng số điện thoại đó để tạo ra một file APK mới, cho phép kẻ xấu theo dõi hoặc tấn công nạn nhân trong tương lai.
Zimperium cho biết, chiến dịch sử dụng 2.600 bot Telegram để quảng bá nhiều APK Android khác nhau, được điều khiển bằng 13 máy chủ Command & Control. Nạn nhân trải dài tại 113 quốc gia nhưng hầu hết ở Ấn Độ và Nga. Tại Brazil, Mexico và Mỹ, số lượng nạn nhân cũng khá lớn. Những con số này phác họa bức tranh đáng lo ngại về hoạt động quy mô lớn và vô cùng tinh vi đứng sau chiến dịch.
Các chuyên gia phát hiện mã độc truyền tin nhắn SMS chụp lại được đến một điểm cuối API tại website 'fastsms.su”. Website này bán quyền truy cập số điện thoại ảo tại nước ngoài, từ đó dùng để ẩn danh và xác thực nền tảng, dịch vụ trực tuyến. Nhiều khả năng những thiết bị nhiễm độc đã bị lợi dụng mà nạn nhân không hề hay biết.
Bên cạnh đó, khi cấp quyền truy cập SMS, nạn nhân tạo điều kiện cho mã độc khả năng đọc tin nhắn SMS, đánh cắp thông tin nhạy cảm, bao gồm mã OTP trong quá trình đăng ký tài khoản và xác thực hai yếu tố. Kết quả là, nạn nhân có thể chứng kiến hóa đơn điện thoại tăng vọt hoặc vô tình bị vướng vào các hoạt động bất hợp pháp, truy dấu về thiết bị và số điện thoại của họ.
Để tránh sập bẫy kẻ xấu, người dùng Android không nên tải các file APK bên ngoài Google Play, không cấp quyền truy cập cho các ứng dụng không liên quan, bảo đảm kích hoạt Play Protect trên thiết bị.
Theo Du Lam (VietNamNet)




Bài đọc nhiều