Công nghệ
07/08/2025 14:40Điện thoại Android tại Việt Nam đang bị tấn công bởi hacker có nguồn gốc từ Trung Quốc
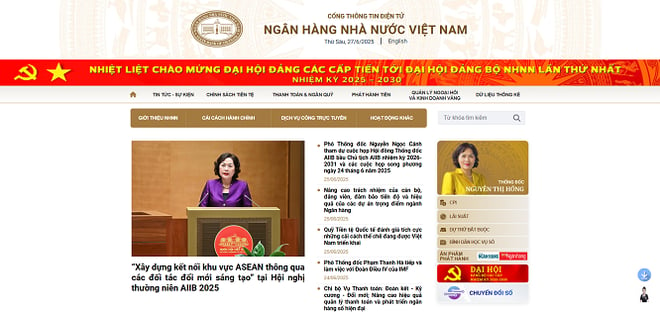
Theo Bkav, hacker tạo ra các website giả mạo cơ quan nhà nước hay các tổ chức tài chính uy tín như: Ngân hàng nhà nước Việt Nam (SBV), Sacombank (Sacombank Pay), Tổng công ty Điện lực miền Trung (EVNCPC), Hệ thống đặt lịch đăng kiểm ô tô (TTDK)… cài mã độc lên dưới vỏ bọc là các ứng dụng, rồi lừa người dùng tải về điện thoại, bằng nhiều kịch bản khác nhau như gửi email, nhắn tin qua các ứng dụng chat hoặc chạy quảng cáo trên các công cụ tìm kiếm…
Ứng dụng giả mạo được ngụy trang với tên giống ứng dụng thật, chỉ khác đuôi (ví dụ SBV.apk) và được lưu trữ trên đám mây Amazon S3, giúp tin tặc dễ dàng cập nhật, thay đổi và che giấu nội dung độc hại.
Ngay khi được cài đặt xong, ứng dụng giả mạo yêu cầu người dùng cấp quyền truy cập sâu vào hệ thống, bao gồm quyền trợ năng (Accessibility) và quyền hiển thị lớp phủ (Overlay). Kết hợp hai quyền này, hacker có thể theo dõi thao tác người dùng, đọc nội dung tin nhắn SMS, lấy mã OTP, truy cập danh bạ, thậm chí thao tác thay người dùng mà không để lại dấu hiệu rõ ràng.
Dịch ngược mã nguồn của RedHook, các chuyên gia từ Trung tâm phân tích mã độc của Bkav phát hiện virus này tích hợp tới 34 lệnh điều khiển từ xa, bao gồm chụp ảnh màn hình, gửi/nhận tin nhắn, cài hoặc gỡ ứng dụng, khóa/mở thiết bị và thực thi các lệnh hệ thống. Chúng sử dụng API MediaProjection ghi lại toàn bộ nội dung hiển thị trên màn hình thiết bị rồi chuyển về máy chủ điều khiển. RedHook có cơ chế xác thực bằng JSON Web Token (JWT), giúp kẻ tấn công duy trì quyền kiểm soát thiết bị trong thời gian dài, kể cả khi thiết bị được khởi động lại.
Trong quá trình phân tích, Bkav phát hiện nhiều đoạn mã và chuỗi giao diện sử dụng ngôn ngữ Trung Quốc cùng nhiều dấu vết rõ ràng khác về nguồn gốc phát triển của nhóm tin tặc cũng như chiến dịch phát tán RedHook có liên hệ với các hoạt động lừa đảo từng xuất hiện tại Việt Nam.
Chẳng hạn, việc sử dụng tên miền mailisa[.]me, một dịch vụ làm đẹp nổi tiếng bị lợi dụng trước đây, để phát tán mã độc cho thấy RedHook không hoạt động đơn lẻ mà là sản phẩm của chuỗi chiến dịch tấn công có tổ chức, được dàn dựng tinh vi cả về kỹ thuật lẫn chiến thuật lừa đảo.
Các tên miền máy chủ điều khiển được sử dụng trong chiến dịch này bao gồm api9.iosgaxx423.xyz và skt9.iosgaxx423.xyz, đều là những địa chỉ ẩn danh đặt tại nước ngoài, không thể truy vết dễ dàng.
Smartphone giờ đây là một công cụ thiết yếu, lưu trữ nhiều thông tin nhạy cảm liên quan đến tài chính, đời sống của mỗi người. Chính vì vậy, thiết bị luôn là đích nhắm tấn công hacker cùng với mã độc, virus mới được chúng tạo ra mỗi ngày.
Bkav khuyến cáo người dùng tuyệt đối không cài đặt các ứng dụng ngoài Google Play, đặc biệt là các tệp APK nhận qua tin nhắn, email hoặc mạng xã hội; Không cấp quyền trợ năng (Accessibility) cho các ứng dụng không rõ nguồn gốc.
Các tổ chức cần triển khai biện pháp giám sát truy cập, lọc DNS và thiết lập cảnh báo các kết nối đến tên miền bất thường có liên quan hạ tầng điều khiển của mã độc. Nếu nghi ngờ bị lây nhiễm, lập tức ngắt kết nối Internet, sao lưu dữ liệu quan trọng, khôi phục cài đặt gốc (factory reset), thay đổi toàn bộ mật khẩu tài khoản, đồng thời liên hệ ngân hàng để kiểm tra tình trạng tài khoản.







Bài đọc nhiều