Công nghệ
14/06/2021 21:30Hacker có thể khai thác các ứng dụng cài đặt sẵn trên smartphone Samsung để tấn công người dùng
Theo trang Thehackernews, nhiều lỗ hổng bảo mật đã được phát hiện trong các ứng dụng Android cài đặt sẵn trên smartphone của Samsung. Các lỗ hổng mới nhất vừa được tiết lộ dễ dàng tạo điều kiện cho phép tội phạm mạng truy cập vào dữ liệu cá nhân, thậm chí kiểm soát các thiết bị mà người dùng không hề hay biết.
Cụ thể lỗ hổng cho phép kẻ tấn công truy cập và chỉnh sửa danh bạ, cuộc gọi, SMS/MMS của nạn nhân, cài đặt ứng dụng tùy ý với quyền quản trị thiết bị hoặc đọc và ghi các file hệ thống tùy ý, dẫn tới thay đổi cài đặt của thiết bị.
Toshin đã tiết lộ các lỗ hổng bảo mật cho Samsung vào tháng 2/2021 và Samsung đang nỗ lực vá lỗ hổng thông qua các bản cập nhật firmware mới nhất vừa tung ra vào tháng 4 và tháng 5.
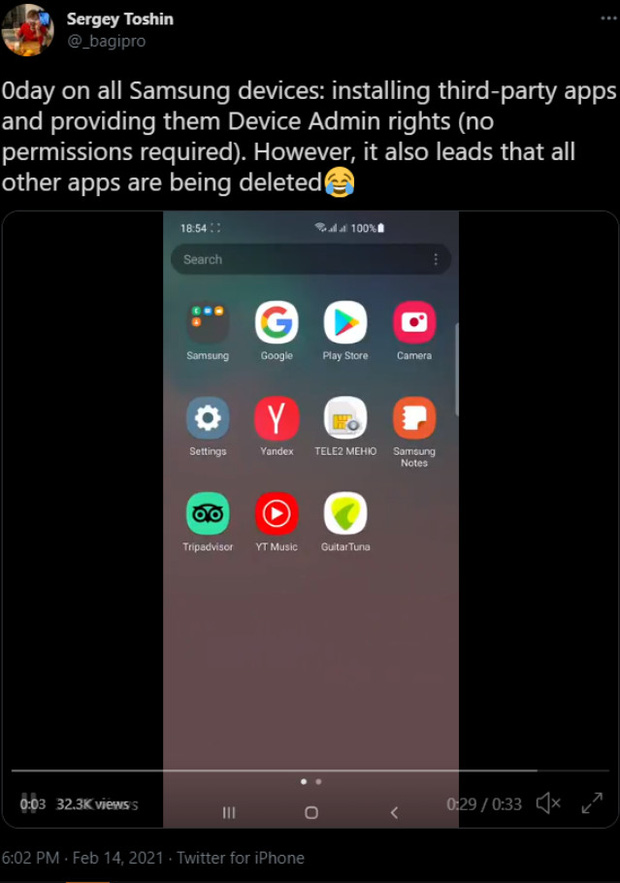
Các nhà nghiên cứu bảo mật cảnh báo rằng, các lỗ hổng mới được phát hiện dễ dàng bị lợi dụng để cài đặt các ứng dụng bên thứ ba, từ đó cấp quyền quản trị viên thiết bị cho tin tặc. Sau đó tin tặc có thể gỡ cài đặt các ứng dụng đã cài đặt khác hoặc lấy cắp các file nhạy cảm, đọc hoặc ghi các file tùy ý với tư cách là người dùng hệ thống và thậm chí thực hiện các đặc quyền.
Trong bản demo bằng chứng có thể thấy, lỗ hổng trong PhotoTable và Insecure Folder sẽ chiếm quyền truy cập ứng dụng qua thẻ SD và đọc danh bạ lưu trữ trên điện thoại. Tương tự, các lỗ hổng như CVE-2021-25397 và CVE-2021-25392 giúp kẻ tấn công có thể viết lại file tin nhắn SMS/MMS với nội dung độc hại và đánh cắp dữ liệu từ các thông báo của người dùng.
Để tránh các mối đe dọa bảo mật, chủ sở hữu các thiết bị Samsung nên cài đặt các bản nâng cấp firmware mới nhất từ hãng càng sớm càng tốt.
Những lỗ hổng trên là một phần trong rất nhiều các báo cáo của các nhà nghiên cứu bảo mật tham gia chương trình tìm lỗi đổi lấy tiền thưởng của Samsung.
Chỉ tính riêng từ Samsung, chuyên gia bảo mật Toshin đã kiếm được hơn 30 ngàn USD kể từ đầu năm sau khi tìm thấy 14 vấn đề và hiện chỉ còn 3 vấn đề đang tiếp tục chờ vá.
Toshin đã báo cáo hơn 550 lỗ hổng tính tới nay và kiếm được hơn 1 triệu USD tiền thưởng từ nhiều công ty, thông qua nền tảng HackerOne và các chương trình tìm lỗi đổi tiền thưởng khác.
Theo: Bleepingcomputer
Theo Thiên Long (Pháp Luật & Bạn Đọc)





Bài đọc nhiều