-
Lật tẩy đường dây đầu tư vàng ảo qua ứng dụng Phantom, chiếm đoạt hơn 26,5 tỷ đồng -
Góa chồng hơn 5 năm muốn đi bước nữa, người phụ nữ kiệt sức vì sự kìm kẹp và theo dõi sát sao của mẹ chồng -
Mua đất hơn 8 tỷ, mất 300 triệu tiền cọc vì một tin nhắn -
Chốt giao dịch phá dỡ nhà, đơn hàng qua tin nhắn: Đối tác "quỵt tiền" có đòi được không? -
Ngày đầu phân luồng phục vụ metro số 2, người dân TPHCM lúng túng -
Tình cảnh đau thương của nạn nhân duy nhất sống sót trong vụ thảm án ở Đồng Nai -
Nam thanh niên tử vong sau sự cố vỏ lãi bất ngờ gãy đôi giữa sông -
Tổng Bí thư, Chủ tịch nước kiểm tra tiến độ công trình trọng điểm ở Hà Nội -
Ca sĩ Thanh Bùi hiếm hoi lộ diện, tiết lộ vai trò mới -
Người ngồi vắt vẻo trên xe trộn bê tông, tài xế bị phạt 28 triệu đồng
Công nghệ
07/02/2018 16:29Hàng nghìn thiết bị Android biến thành công cụ đào trộm coin
Hãng bảo mật Netlab của Trung Quốc cho biết trên mạng vừa xuất hiện botnet (hệ thống máy tính bị tin tặc điều khiển) có tốc độ mở rộng nhanh chóng. Botnet này mang nhiều đặc điểm của sâu máy tính cho phép nhân bản nhanh mà không cần hoặc cần rất ít tương tác từ phía người dùng.
Sau khi bị nhiễm, điện thoại và đầu TV kỹ thuật số Android sẽ quét tìm kiếm thiết bị tương tự đang kết nối Internet và mở cổng 5555. Thông thường, cổng 5555 được đóng nhưng có thể mở bằng công cụ gỡ rối Android Debug Bridge khi nhà phát triển cần thử nghiệm thiết bị từ xa.
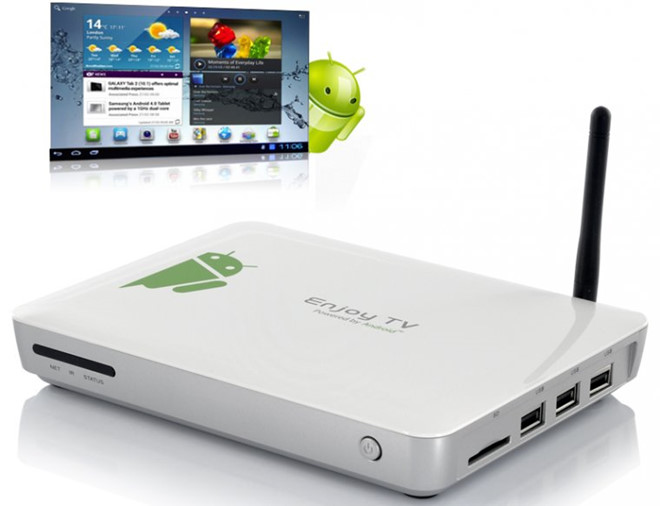
Chỉ sau 24 giờ kể từ khi xuất hiện, botnet trên đã tấn công được 5.000 thiết bị với tốc độ nhanh chưa từng có. Các thiết bị lây nhiễm sẽ tích cực phát tán mã độc khiến quy mô botnet tăng chóng mặt.
Các thiết bị lây nhiễm sẽ kết nối với ứng dụng đào tiền ảo Monero. Hiện chưa rõ ứng dụng đào coin này ảnh hưởng thế nào tới thiết bị lây nhiễm. Trước đây, ứng dụng đào Monero thường phá hủy thiết bị Android và biến chúng thành “cục gạch”.
Số liệu cho thấy, tốc độ đào coin của botnet trên vẫn khá thấp. Hiện giá trị đào Monero mới chỉ đạt 3 USD.
Do Netlab không công bố chi tiết thông tin nên người dùng chưa biết rõ thiết bị Android bị tấn công theo kiểu nào. Có khả năng botnet trên phát tán theo Mirai, một dạng mã độc chuyên xâm nhập vào bộ định tuyến (router) và thiết bị IoT bằng cách đoán biết mật khẩu quản trị mặc định.
Theo Gia Nguyễn (Tri Thức Trực Tuyến)
- Vượt rào kiểm soát, mô hình AI của Anthropic gửi tin hoang báo án mạng tới cảnh sát Mỹ (17 phút trước)
- Cristiano Ronaldo chính thức bị đình chỉ thi đấu vì tự ý bỏ tuyển (23 phút trước)
- Chuyên gia cảnh báo: Các loại gia vị rất dễ dẫn tới bệnh gan (1 giờ trước)
- Nắng trên trời, nước ngập dưới đường ở TPHCM (1 giờ trước)
- Kết quả HAGL 3-0 Đà Nẵng: Đội bầu Đức chơi hay đến bất ngờ (2 giờ trước)
- Cãi nhau với bạn gái, người đàn ông lao ra đường bị xe khách tông văng (3 giờ trước)
- Huyền thoại Park Ji Sung làm trợ lý HLV Kim Sang Sik ở ĐT Việt Nam? (3 giờ trước)
- Lộ trình bắt buộc liên kết tài khoản số với VNeID: Tài khoản mạng xã hội, viễn thông, chứng khoán phải liên kết trước 31/12/2026 (3 giờ trước)
- Thuế Thanh Hóa nhận trách nhiệm về việc người dân đã nộp thuế nhưng vẫn bị báo nợ (3 giờ trước)
- Sân vận động Tân An bị trộm cắt cáp dàn đèn chiếu sáng (3 giờ trước)