Công nghệ
29/10/2017 17:38Ransomware mới có tên Bad Rabbit đang lây lan trên toàn châu Âu


Các mục tiêu ban đầu của ransomware Bad Rabbit bao gồm Bộ Cơ sở hạ tầng của Ukraine và hệ thống giao thông công cộng của Kiev. Hãng tin Interfax của Nga cũng vừa đưa ra bản cập nhật chính thức cho biết họ đã bị tấn công và đang cố gắng khôi phục hệ thống. Công ty bảo mật Kaspersky báo cáo tập đoàn tin tức Fontanka.ru của Nga cũng bị ảnh hưởng. Cho đến nay, các hãng bảo mật Kaspersky và ESET đều nhận thấy mối liên kết giữa malware Bad Rabbit với NotPetya hay ExPetr.
"Các nhà nghiên cứu của chúng tôi đã phát hiện ra một số trang web bị xâm nhập, tất cả đều là các trang tin tức hoặc truyền thông", công ty an ninh mạng của Nga viết trên blog. "Dựa trên điều tra của chúng tôi, đây là một cuộc tấn công nhắm mục tiêu vào mạng lưới các công ty, bằng cách sử dụng các phương pháp tương tự như trong cuộc tấn công ExPetr. Tuy nhiên, chúng tôi không thể xác nhận nó có liên quan đến ExPetr".
Không giống như các virus gần đây, Bad Rabbit yêu cầu nạn nhân tải xuống và thực hiện tệp tin cài đặt Adobe Flash giả mạo, từ đó lây nhiễm vào máy tính của họ. Các nhà nghiên cứu về an ninh mạng cũng đã có liều "văcxin" nhằm chống lại phần mềm độc hại này.
Theo trang tin Tech Crunch, có vẻ hacker tạo ra Bad Rabbit là một fan của Game of Thrones, vì phần mềm độc hại này tham chiếu đến con rồng Daenerys Targaryen và Grey Worm.
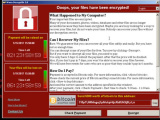
Các máy tính bị nhiễm phần mềm độc hại chuyển người dùng đến một tên miền đuôi .onion, ở đó họ được yêu cầu phải trả 0,05 Bitcoin hoặc khoảng 276 USD để đổi lấy dữ liệu. Đồng hồ đếm ngược trên trang web cho thấy giá tiền chuộc tăng lên khi thời gian tăng lên.
Năm 2017 này đã chứng kiến một số trường hợp phần mềm độc hại phá hoại được ngụy trang thành ransomware, song vẫn chưa hoàn toàn rõ ràng về việc Bad Rabbit có thực sự thu thập được khoản tiền chuộc nào không và có giải mã các tệp tin hay không.
Như mọi khi, bất cứ ai bị nhiễm virus đều được khuyên không nên trả tiền chuộc. Bởi vì, không có gì đảm bảo bạn sẽ nhận được dữ liệu trở lại nhưng điều quan trọng là từ chối trả tiền chuộc sẽ làm nản lòng các cuộc tấn công ransomware trong tương lai.
Bad Rabbit đang gia nhập vào đội ngũ ransomware NotPetya và WannaCry, hai vụ phá hoại phần mềm độc hại lớn trong năm 2017.
Theo Hoàng Lan (Vnreview.vn)


Bài đọc nhiều