Công nghệ
09/04/2019 16:45Thêm một lỗ hổng nghiêm trọng liên quan đến smartphone Xiaomi
Nếu bạn đang sử dụng điện thoại thông minh của Xiaomi như dòng Mi hoặc Redmi, bạn nên ngừng ngay lập tức sử dụng trình duyệt được tích hợp sẵn trong máy. Ngoài ra, với người dùng không xài điện thoại Xiaomi thì hãng tránh xa trình duyệt Mint của Xiaomi (có sẵn trên chợ ứng dụng Play Store) cho đến khi “bản vá” được phát hành.
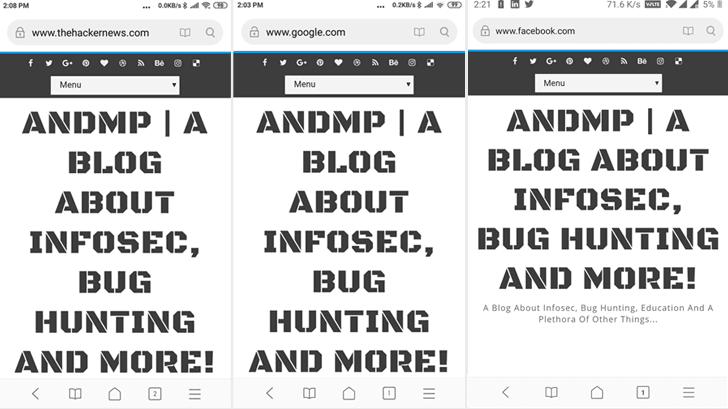
Nguyên nhân là vì cả hai ứng dụng trình duyệt web do Xiaomi tạo ra đều dễ bị hacker khai thác khi chưa vá lỗi. Lỗ hổng có mã CVE-2019-10875 được phát hiện bởi nhà nghiên cứu bảo mật Arif Khan cho thấy, hacker hoàn toàn có thể giả mạo thanh địa chỉ trình duyệt, điều này dẫn đến tình trạng bạn đang vào một trang web độc hại nhưng được hiển thị trên thanh địa chỉ là một trang web hoàn toàn vô hại.
Lỗi này bắt nguồn từ tham số q trên trình duyệt. Cụ thể, ví dụ một hacker “câu” được một nạn nhân mở một trang web có địa chỉ https://phishing-site.com?q=facebook.comphishing-site.com/?q=facebook.com thì trên thanh địa chỉ trình duyệt Xiaomi lại chỉ hiển thị http://facebook.com và có cả hình khoá SSL kế bên. Do thanh địa chỉ của trình duyệt web là chỉ số bảo mật quan trọng và đáng tin cậy nhất, nên lỗ hổng có thể được sử dụng để dễ dàng lừa người dùng Xiaomi nghĩ rằng họ đang truy cập một trang web đáng tin cậy trong khi lại đang ở một trang lừa đảo hoặc độc hại.
Các cuộc tấn công lừa đảo ngày nay tinh vi hơn và ngày càng khó phát hiện hơn và lỗ hổng giả mạo URL này đưa nó đến một cấp độ khác, cho phép một người bỏ qua các chỉ số cơ bản như URL và SSL, đây là điều đầu tiên người dùng kiểm tra để xác định xem trang web có phải là giả mạo.
Hiện tại lỗ hổng này vẫn tồn tại trong hai phiên bản trình duyệt mới nhất của Xiaomi bao gồm MI Browser (v10.5.6-g) và Mint Browser (v1.5.3). Một tình tiết rất bất ngờ kèm theo thông tin này đó là chỉ các thiết bị Xiaomi bản quốc tế mới gặp lỗ hổng này, trong khi đó các thiết bị Xiaomi nội địa (bán tại thị trường Trung Quốc) lại không tồn tại lỗi trên.
Hiện tại Xiaomi vẫn chưa có phản hồi gì về sự việc này. Đây là vấn đề nghiêm trọng thứ hai được tiết lộ gần đây mà các nhà nghiên cứu đã xác định trong các ứng dụng được cài đặt sẵn trên hơn 150 triệu thiết bị Android do Xiaomi sản xuất.
Theo An Nhiên (VietNamNet)




Bài đọc nhiều