







Công nghệ
13/11/2017 15:47WikiLeaks tiết lộ mã nguồn hệ thống kiểm soát malware của CIA
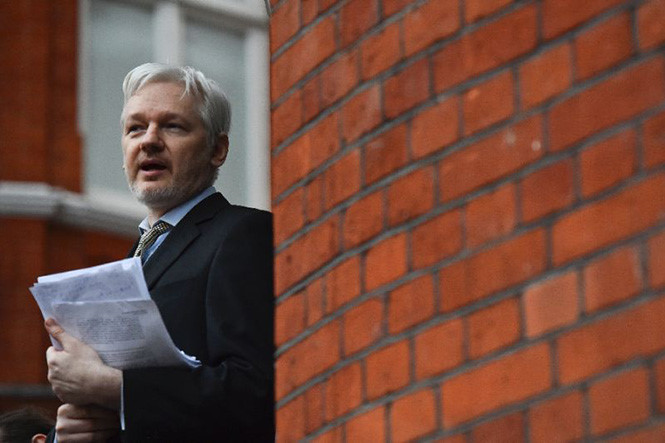
Theo Thehackernews, Vault 8 được WikiLeaks đăng tải chứa mã nguồn và các bản ghi phát triển của Project Hive - thành phần phụ trợ quan trọng được Cơ quan Tình báo Trung ương Mỹ (CIA) sử dụng để điều khiển phần mềm độc hại từ xa một cách bí mật.
Vào tháng 4 năm nay, WikiLeaks tiết lộ một thông tin ngắn gọn về Project Hive, cho biết dự án này là một máy chủ điều khiển và kiểm soát tiên tiến (hệ thống kiểm soát phần mềm độc hại) liên lạc với phần mềm độc hại nhằm gửi lệnh để thực hiện các nhiệm vụ cụ thể trên các mục tiêu và tiếp nhận thông tin trả về.
Hive là một hệ thống đa người dùng tất cả trong một, có thể được nhiều thành viên CIA khai thác để điều khiển từ xa nhiều phần mềm độc hại sử dụng trong các hoạt động khác nhau. Cơ sở hạ tầng của Hive đã được thiết kế đặc biệt, trong đó bao gồm một trang web giả mạo chạy trên một dịch vụ máy chủ ảo (Virtual Private Server - VPS) thuê từ các dịch vụ thương mại, vì vậy ngay cả khi phần mềm độc hại bị phát hiện thì cũng rất khó để theo dõi và phát hiện chúng liên kết với CIA.
Sau khi được xác thực, phần mềm độc hại sẽ giao tiếp với VPS, sau đó chuyển tiếp lưu lượng truy cập đến máy chủ bí mật của CIA gọi là Blot thông qua một kết nối VPN an toàn. Máy chủ Blot sau đó chuyển tiếp lưu lượng truy cập tới cổng quản lý điều khiển malware được gọi là “Honeycomb”. Để tránh bị phát hiện bởi các quản trị mạng, phần mềm độc hại đó sử dụng giấy chứng nhận kỹ thuật số giả mạo của Kaspersky Lab.
WikiLeaks cho biết đã phát hành mã nguồn Project Hive cho bất cứ ai, bao gồm các nhà điều tra và chuyên gia bảo mật, để tải xuống và tìm hiểu chức năng làm việc của nó. Theo WikiLeaks, mã nguồn xuất bản trong Vault 8 chỉ chứa phần mềm độc hại được thiết kế để chạy trên các máy chủ do CIA kiểm soát. WikiLeaks đảm bảo tổ chức không phát hành bất kỳ lỗ hổng bảo mật zero-day hoặc tương tự để kẻ gian lợi dụng.
Theo Kiến Văn (Thanh Niên Online)
Bài đọc nhiều