Công nghệ
31/07/2025 16:30Công an TPHCM cảnh báo phần mềm gián điệp mạo danh Tiktok để đánh cắp thông tin
Mới đây, Phòng An ninh mạng và phòng chống tội phạm sử dụng công nghệ cao (PA05) Công an TPHCM phát đi cảnh báo về phần mềm SparkKitty – gián điệp mạo danh ứng dụng TikTok để đánh cắp dữ liệu người dùng.
Cảnh báo này dựa trên sự phát hiện của các chuyên gia bảo mật Kaspersky về phần mềm gián điệp mới mang tên SparkKitty.
Được biết, SparkKitty đang nhắm đến người dùng iPhone và Android. Phần mềm gián điệp này sử dụng công nghệ nhận diện ký tự quang học (tức OCR) để quét ảnh chụp màn hình, tìm mật khẩu hoặc mã khôi phục ví tiền điện tử và gửi về máy chủ tin tặc nhằm đánh cắp dữ liệu, thông tin cá nhân người dùng nhằm mục đích chiếm đoạt tài sản.
Các chuyên gia Kaspersky cho biết, phần mềm gián điệp SparkKitty ẩn mình trong các ứng dụng liên quan đến phiên bản TikTok giả mạo hoặc các trò chơi mang tính cá cược, cờ bạc.
Phòng PA05 chỉ rõ về phương thức hoạt động của phần mềm gián điệp SparkKitty qua các bước, cụ thể:
Một là, cài đặt ứng dụng giả mạo TikTok trên App Store/ Google Play, ứng dụng sẽ yêu cầu quyền truy cập vào thư viện ảnh.
Hai là, sau khi được cấp quyền, SparkKitty âm thầm sử dụng công nghệ nhận diện ký tự quang học (tức OCR) để rà quét toàn bộ ảnh trong thư viện ảnh tải lên các ảnh chứa thông tin nhạy cảm lên máy chủ của kẻ tấn công.
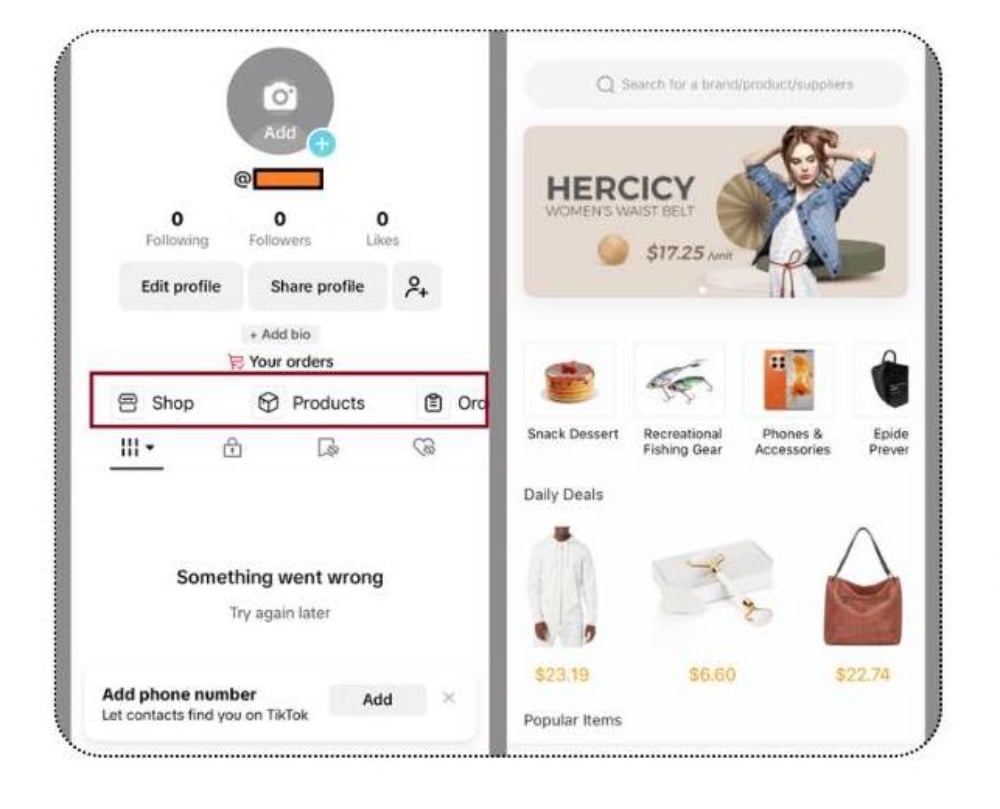
Ngoài ra, Phòng PA05 cũng chỉ ra, có một số biến thể mã độc này bí mật chèn một số đường dẫn vào trang cá nhân của nạn nhân liên kết dẫn đến một cửa hàng trực tuyến, như TikTok shop mà có thể liên quan đến thanh toán bằng tiền điện tử.
Trước phương thức hoạt động ngầm của SparkKitty gây nguy hại cho người dùng, Phòng PA05 có những khuyến cáo nhằm đảm bảo an toàn dữ liệu cá nhân và phòng tránh rủi ro bị đánh cắp thông tin.
Một là, không lưu trữ hình ảnh chứa thông tin nhạy cảm như: căn cước công dân, tài khoản ngân hàng, mã OTP… trên điện thoại hoặc các thiết bị số.
Hai là, tuyệt đối không cài đặt, sử dụng các ứng dụng không rõ nguồn gốc hoặc chưa được kiểm chứng về độ an toàn, để tránh bị phần mềm độc hại lợi dụng truy cập và đánh cắp dữ liệu.
Ba là, thận trọng khi cho phép các ứng dụng truy cập vào thư viện ảnh hoặc theo dõi thiết bị của mình.





Bài đọc nhiều