-
Nam sinh lớp 10 bị bạn đánh thủng màng nhĩ ngay trong lớp học, dưới sự chứng kiến của giáo viên -
3 thanh niên bị xử phạt vì màn giả làm "cương thi" trên xe BMW mui trần đang chạy -
Thanh Hóa: Người dân gửi hình ảnh qua VNeTraffic, tài xế đỗ xe sai quy định nhận kết đắng -
Âm thầm xét nghiệm ADN vì nghi ngờ con trai không cùng huyết thống, người đàn ông nhận cái kết ngoài sức tưởng tượng -
Bị CSGT Hà Nội phát hiện vi phạm nồng độ cồn, nhiều tài xế nói "vẫn tỉnh táo" -
Những loại đồ uống không nên uống trước khi đi ngủ -
VETC, ePass dự thu phí 6.600 đồng/tháng: Phó Thủ tướng yêu cầu rà soát, xử lý -
Tang lễ huyền thoại Choi Bool Am: Kim Hye Soo khóc nghẹn, “bà nội quốc dân” tiều tụy tiễn biệt người đồng nghiệp thân thiết -
Mr Pips nói về khoản tiền chuyển cho nhóm cố vấn: “Bị cáo đâu bị điên mà nói với công an về hoạt động của mình” -
Hai đợt không khí lạnh liên tiếp, miền Bắc giảm bao nhiêu độ?
Công nghệ
09/11/2018 16:45Nhóm hacker từng phát tán WannaCry trộm hàng chục triệu USD
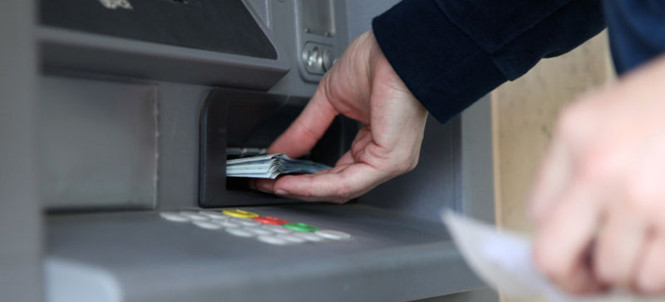
Báo cáo từ công ty an ninh mạng Symantec mới đây cho hay nhóm tin tặc được cho là có liên quan tới chính phủ Triều Tiên sử dụng loại malware Trojan tinh vi có tên Trojan.Fastcash để đánh cắp hàng chục triệu USD từ các máy ATM tại châu Á, châu Phi.
Theo TheVerge, nhóm tin tặc có tên Lazarus sử dụng malware để lây nhiễm vào các máy chủ kiểm soát ATM, cho phép chúng can thiệp và đẩy các giao dịch phi pháp vào để yêu cầu rút tiền.
Những vụ tấn công ATM tương tự từng diễn ra và dấy lên hồi chuông cảnh tỉnh từ cuối năm 2016, dựa trên dữ liệu được Cơ quan Ứng cứu máy tính khẩn cấp của Mỹ (USCERT) công bố tháng trước. Đơn vị này có trách nhiệm phân tích và hoạt động nhằm làm giảm các nguy cơ tấn công mạng.
Một sự kiện diễn ra năm 2017 cũng có màn minh hoạ thủ thuật rút tiền từ ATM tại 30 quốc gia khác nhau trên thế giới. Đầu năm nay, giới an ninh cũng có được thông tin từ một vụ rút tiền tại 23 nước.
Đại diện Symantec cho biết mọi vụ tất công bằng FastCash tới thời điểm này đều nhắm vào các máy chủ chạy phiên bản hệ điều hành AIX không còn được hỗ trợ. Đồng thời cũng cho biết các lỗ hổng bị hacker khai thác tới lúc này đều đã được vá.
Symantec tin rằng Lazarus đứng sau những vụ tấn công ATM này và sẽ hăng hái hơn trong các phi vụ tương lai khi hành động trót lọt, thu lợi bất chính số tiền hàng chục triệu USD.
Nhóm này lần đầu được cộng đồng quốc tế biết đến khi thực hiện vụ đột nhập vào hãng Sony Pictures và làm lộ bộ phim The Interview, một tác phẩm hài hước nhắm vào Triều Tiên. Sau vụ đó, Lazarus thực hiện những phi vụ “đầy mùi tiền”, trong đó có lần đánh cắp 81 triệu USD trong ngân hàng Bangladesh hay phát tán mã độc tống tiền WannaCry.
Theo Anh Quân (Thanh Niên Online)
- Nam sinh lớp 10 bị bạn đánh thủng màng nhĩ ngay trong lớp học, dưới sự chứng kiến của giáo viên (10:16)
- Apple kêu gọi người dùng iPhone bỏ Chrome, chuyển sang Safari để tải trang nhanh và tiết kiệm pin hơn (10:16)
- "Chị chị em em 3" gây tranh cãi gay gắt vì tràn ngập cảnh nóng táo bạo (43 phút trước)
- Quá trình bỏ trốn ra nước ngoài rồi "hội ngộ" tại tòa của Mr Hunter và vợ cũ (45 phút trước)
- 3 thanh niên bị xử phạt vì màn giả làm "cương thi" trên xe BMW mui trần đang chạy (51 phút trước)
- Thanh Hóa: Người dân gửi hình ảnh qua VNeTraffic, tài xế đỗ xe sai quy định nhận kết đắng (1 giờ trước)
- Cristiano Ronaldo bất ngờ bị gạch tên khỏi đội hình dự cúp C1 châu Á của Al Nassr (1 giờ trước)
- Ông Trump tiết lộ Iran liên tục muốn đàm phán, hé lộ khả năng xung đột sớm kết thúc (1 giờ trước)
- Chồng cũ lao đao, gánh nợ ngân hàng ngập đầu sau khi Britney Spears cắt tiền cấp dưỡng (1 giờ trước)
- Âm thầm xét nghiệm ADN vì nghi ngờ con trai không cùng huyết thống, người đàn ông nhận cái kết ngoài sức tưởng tượng (1 giờ trước)