




Công nghệ
21/10/2019 16:02Phát hiện lỗ hổng giúp hacker tấn công hệ thống của nhà mạng Việt Nam

Công ty Cổ Phần An Ninh Mạng Việt Nam (VSEC) vừa phát đi cảnh báo về một lỗ hổng mã CVE-2019-17059, cho phép kẻ tấn công truy cập vào thiết bị Cyberoam và thực thi lệnh trái phép từ xa mà không cần cung cấp bất kỳ tên người dùng hoặc mật khẩu.
Cyberoam là một thiết bị bảo mật dựa trên cơ sở xác thực người sử dụng, cung cấp khả năng bảo vệ trong thời gian thực đối với những dạng tấn công và mối đe dọa an ninh mạng.
Lỗ hổng này được phát hiện trên phiên bản CyberoamOS trước 10.6.6 MR-6 và được các chuyên gia bảo mật đánh giá là một lỗ hổng nghiêm trọng, có thể ảnh hưởng lớn đến nhiều doanh nghiệp Việt Nam.
Để khai thác lỗ hổng này, tin tặc sẽ truy cập vào giao diện quản trị web hoặc bảng điều khiển SSL VPN (SSL VPN Consoles), sau đó gửi các gói tin chứa mã khai thác đến 2 giao diện đó để chiếm quyền điều khiển thiết bị.
Nguy hiểm hơn, quyền truy cập được cấp là quyền cao nhất, giúp kẻ tấn có thể làm bất kỳ hoạt động tùy ý trên thiết bị Cyberoam như tấn công sâu hơn vào hệ thống hay cài đặt backdoor, theo dõi toàn bộ các dữ liệu tin nhắn, giao dịch,… được truyền trong mạng.
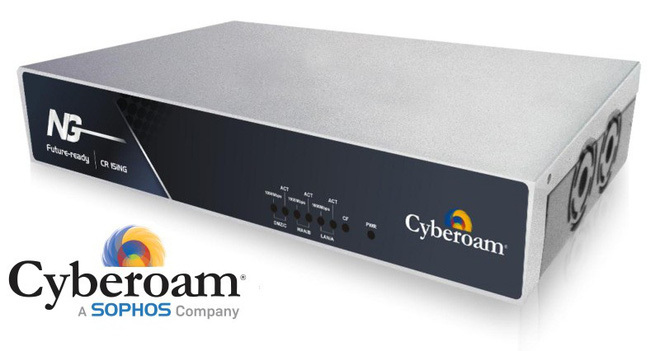
Theo kết quả thống kê từ Shodan (shodan.io), có hơn 96.000 thiết bị Cyberoam công khai trên Internet ở khắp nơi trên thế giới. Hầu hết các thiết bị này được cài đặt trong các doanh nghiệp, trường đại học và ngân hàng nổi tiếng thế giới.
Đây là thiết bị giúp chống spam, virus, lọc nội dung trang web, phòng chống thâm nhập trái phép, quản lý băng thông. Do vậy, nếu hacker khai thác thành công lỗ hổng này cho các cuộc tấn công mạng, hậu quả sẽ rất khôn lường.
Tại Việt Nam hiện có rất nhiều ngân hàng và công ty viễn thông đang sử dụng thiết bị Cyberoam. Trong trường hợp hệ thống bị khống chế, kẻ tấn công có thể chiếm quyền điều khiển thiết bị, tắt các chức năng bảo vệ hệ thống, thực hiện tấn công vào mạng nội bộ, đặc biệt là các hệ thống chứa các thông tin nhạy cảm và dữ liệu liên quan đến tài chính.
Để đảm bảo an toàn cho các tổ chức và doanh nghiệp Việt, VSEC khuyến cáo các đơn vị đang sử dụng tường lửa Cyberoam cần ngay lập tức cập nhật phiên bản CyberoamOS mới nhất, sử dụng các giao thức mã hóa để truyền dữ liệu kể cả trong mạng nội bộ, nâng cao năng lực, nhận thức của người dùng về an toàn bảo mật thông tin.
Cyberoam còn tồn tại lỗ hổng bảo mật. Do vậy, các tổ chức, doanh nghiệp không nên phụ thuộc hoàn toàn vào các thiết bị tường lửa để bảo vệ website. Thay vào đó, cần tiến hành kiểm thử, đánh giá bảo mật để rà soát lỗ hổng thường xuyên các hệ thống công khai, nội bộ, áp dụng các tiêu chuẩn bảo mật thế giới như OWASP, ISO 27008 để bảo vệ hệ thống toàn diện nhất.
Theo Trọng Đạt (VietNamNet)






Bài đọc nhiều