Công nghệ
06/03/2022 15:00Sự nguy hiểm của WhisperGate - mã độc đang tấn công Ukraine

Mã độc WhisperGate là gì?
Gần đây, cùng với sự leo thang của cuộc xung đột giữa Nga và Ukraine, một cuộc xung đột khác của các nhóm hacker cũng đang dần nhen nhóm trên thế giới mạng.
Chỉ trong ít ngày qua, hàng loạt những cuộc tấn công công nghệ cao đã được thực hiện nhằm vào chính phủ Ukraine. Nhiều hệ thống công nghệ thông tin của các cơ quan chính phủ, ngân hàng, tổ chức tài chính tại Ukraine bị tấn công từ chối dịch vụ (DDoS) và nhiễm mã độc xóa dữ liệu.
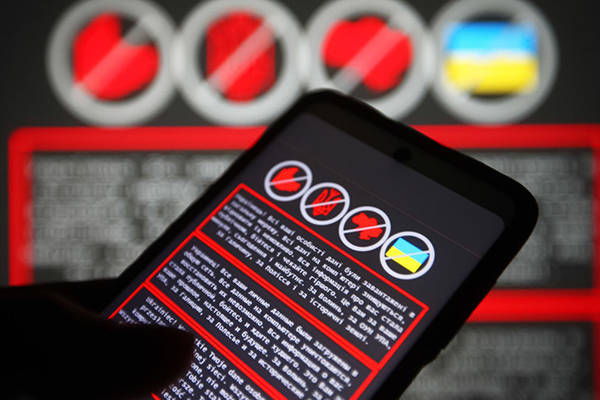
Thủ phạm chính trong các cuộc tấn công này là một loại mã độc mới mang tên WhisperGate. Đây là loại mã độc nguy hiểm với khả năng vô hiệu hóa khả năng phòng thủ của Windows Defender, đồng thời phá hoại hoàn toàn dữ liệu máy tính.
WhisperGate được thiết kế ngụy trang tương tự như ransomware (mã độc tống tiền). Tuy nhiên, WhisperGate thiếu cơ chế khôi phục dữ liệu và đươc tung ra nhằm mục đích phá hoại, khiến các hệ thống công nghệ thông tin mục tiêu bị tê liệt và không thể hoạt động được.
Sự xuất hiện của loại mã độc mới WhisterGateđã làm dấy lên những lo ngại về một cuộc chiến dữ liệu đang ngày một leo thang trên môi trường mạng.
Mã độc WhisperGate thâm nhập và phá hủy dữ liệu như thế nào?
Một bài phân tích được đăng tải mới đây bởi chuyên gia bảo mật Nguyễn Minh Hoàng (Công ty CP An toàn thông tin CyRadar) đã mô tả chi tiết về cách mã độc WhisperGate hoạt động.
Theo đó, hành vi tấn công của mã độc WhisperGate có thể được chia làm 3 giai đoạn.
Ở giai đoạn thứ nhất, mã độc sẽ phá hủy phân vùng Master Boot Record (MBR), khiến cho máy tính nạn nhân không thể khởi động. Khi khởi động, một dòng thông báo sẽ hiện lên màn hình máy tính yêu cầu nạn nhân phải chuyển tiền.
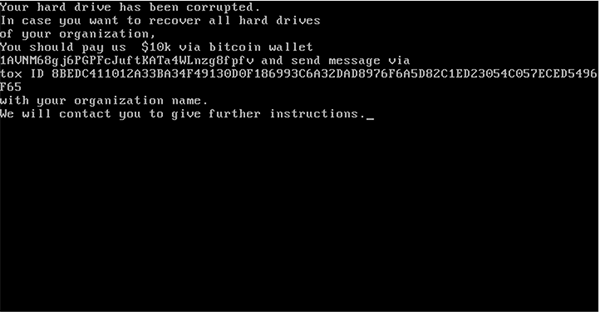
Trong giai đoạn thứ hai, mã độc tiến hành tải một mã độc khác từ server discord về máy tính nạn nhân. Với giai đoạn thứ ba, mã độc vừa được tải về sẽ mã hóa, phá hủy tất cả dữ liệu trong máy tính của nạn nhân.
Những file bị mã hóa có phần tên mở rộng bao gồm:
.HTML .HTM .PHTML .PHP .JSP .ASP .PHPS .PHP5 .ASPX .PHP4 .PHP3 .DOC .DOCX .XLS .XLSX .PPT .PPTX .PST .MSG .EML .TXT .CSV .RTF .WKS .WK1 .PDF .DWG .JPEG .JPG .DOCM .DOT .DOTM .XLSM .XLSB .XLW .XLT .XLM .XLC .XLTX .XLTM .PPTM .POT .PPS .PPSM .PPSX .HWP .SXI .STI .SLDX .SLDM .BMP .PNG .GIF .RAW .TIF .TIFF .PSD .SVG .CLASS .JAR .SCH .VBS .BAT .CMD .ASM .PAS .CPP .SXM .STD .SXD .ODP .WB2 .SLK .DIF .STC .SXC .ODS .3DM .MAX .3DS .STW .SXW .ODT .PEM .P12 .CSR .CRT .KEY .PFX .DER .OGG .JAVA .INC .INI .PPK .LOG .VDI .VMDK .VHD .MDF .MYI .MYD .FRM .SAV .ODB .DBF .MDB .ACCDB .SQL .SQLITEDB .SQLITE3 .LDF .ARC .BAK .TAR .TGZ .RAR .ZIP .BACKUP .ISO .CONFIG
Đáng chú ý, sau khi phá hủy tất cả dữ liệu trong máy nạn nhân, mã độc sẽ tự xóa bản thân để thực hiện việc che đậy dấu vết.
Theo chuyên gia bảo mật Nguyễn Minh Hoàng, trong quá trình phân tích, CyRadar tìm thấy những ký tự tiếng Nga trong thông tin của mã độc. Do vậy, vị chuyên gia này đưa ra nhận định rằng, thủ phạm của các vụ tấn công sử dụng mã độc WhisperGate có thể xuất phát từ các hacker Nga với mục tiêu nhắm tới chủ yếu là hệ thống thông tin Ukraine.
CyRadar Team cũng cho biết, tới thời điểm hiện tại, chưa tìm thấy báo cáo nào cho thấy mã độc WhisperGate đã tấn công vào Việt Nam.
Tuy nhiên, để phòng tránh những trường hợp đáng tiếc có thể xảy ra, CyRadar khuyến cáo người dùng, quản trị viên các hệ thống máy tính cần cập nhật Windows thường xuyên. Trong phiên bản mới nhất, Windows defender đã thêm phương thức để chống lại mã độc WhisperGate.
Theo Trọng Đạt (VietNamNet)
Bài đọc nhiều