Công nghệ
04/08/2025 19:50Thấy ứng dụng này trên điện thoại, xóa ngay kẻo mất tiền trong tài khoản ngân hàng
Theo cảnh báo mới nhất từ nhóm nghiên cứu bảo mật ThreatFabric, một ứng dụng tưởng chừng vô hại mới đây đã bị phát hiện chứa mã độc siêu nguy hiểm, có khả năng đánh cắp tài khoản ngân hàng và tự chuyển trong tài khoản của người dùng.
Chiêu trò của kẻ gian không mới nhưng vẫn cực kỳ hiệu quả. Ban đầu, chúng tung ứng dụng “sạch” lên Google Play để thu hút lượt tải và đánh giá 5 sao. Sau khi đã đủ độ tin cậy, mã độc Anatsa sẽ được cài cắm vào các bản cập nhật tiếp theo, âm thầm hoạt động trong nền và chờ cơ hội ra tay.
Khi người dùng mở ứng dụng ngân hàng, Anatsa sẽ hiển thị một thông báo giả trên màn hình. Thực chất, đây là lớp ngụy trang để che mắt người dùng, trong khi phía sau, mã độc sẽ âm thầm ghi lại thao tác đăng nhập, mật khẩu. Với những thông tin có được, chúng có thể tự động chuyển tiền mà không cần xác thực thêm.
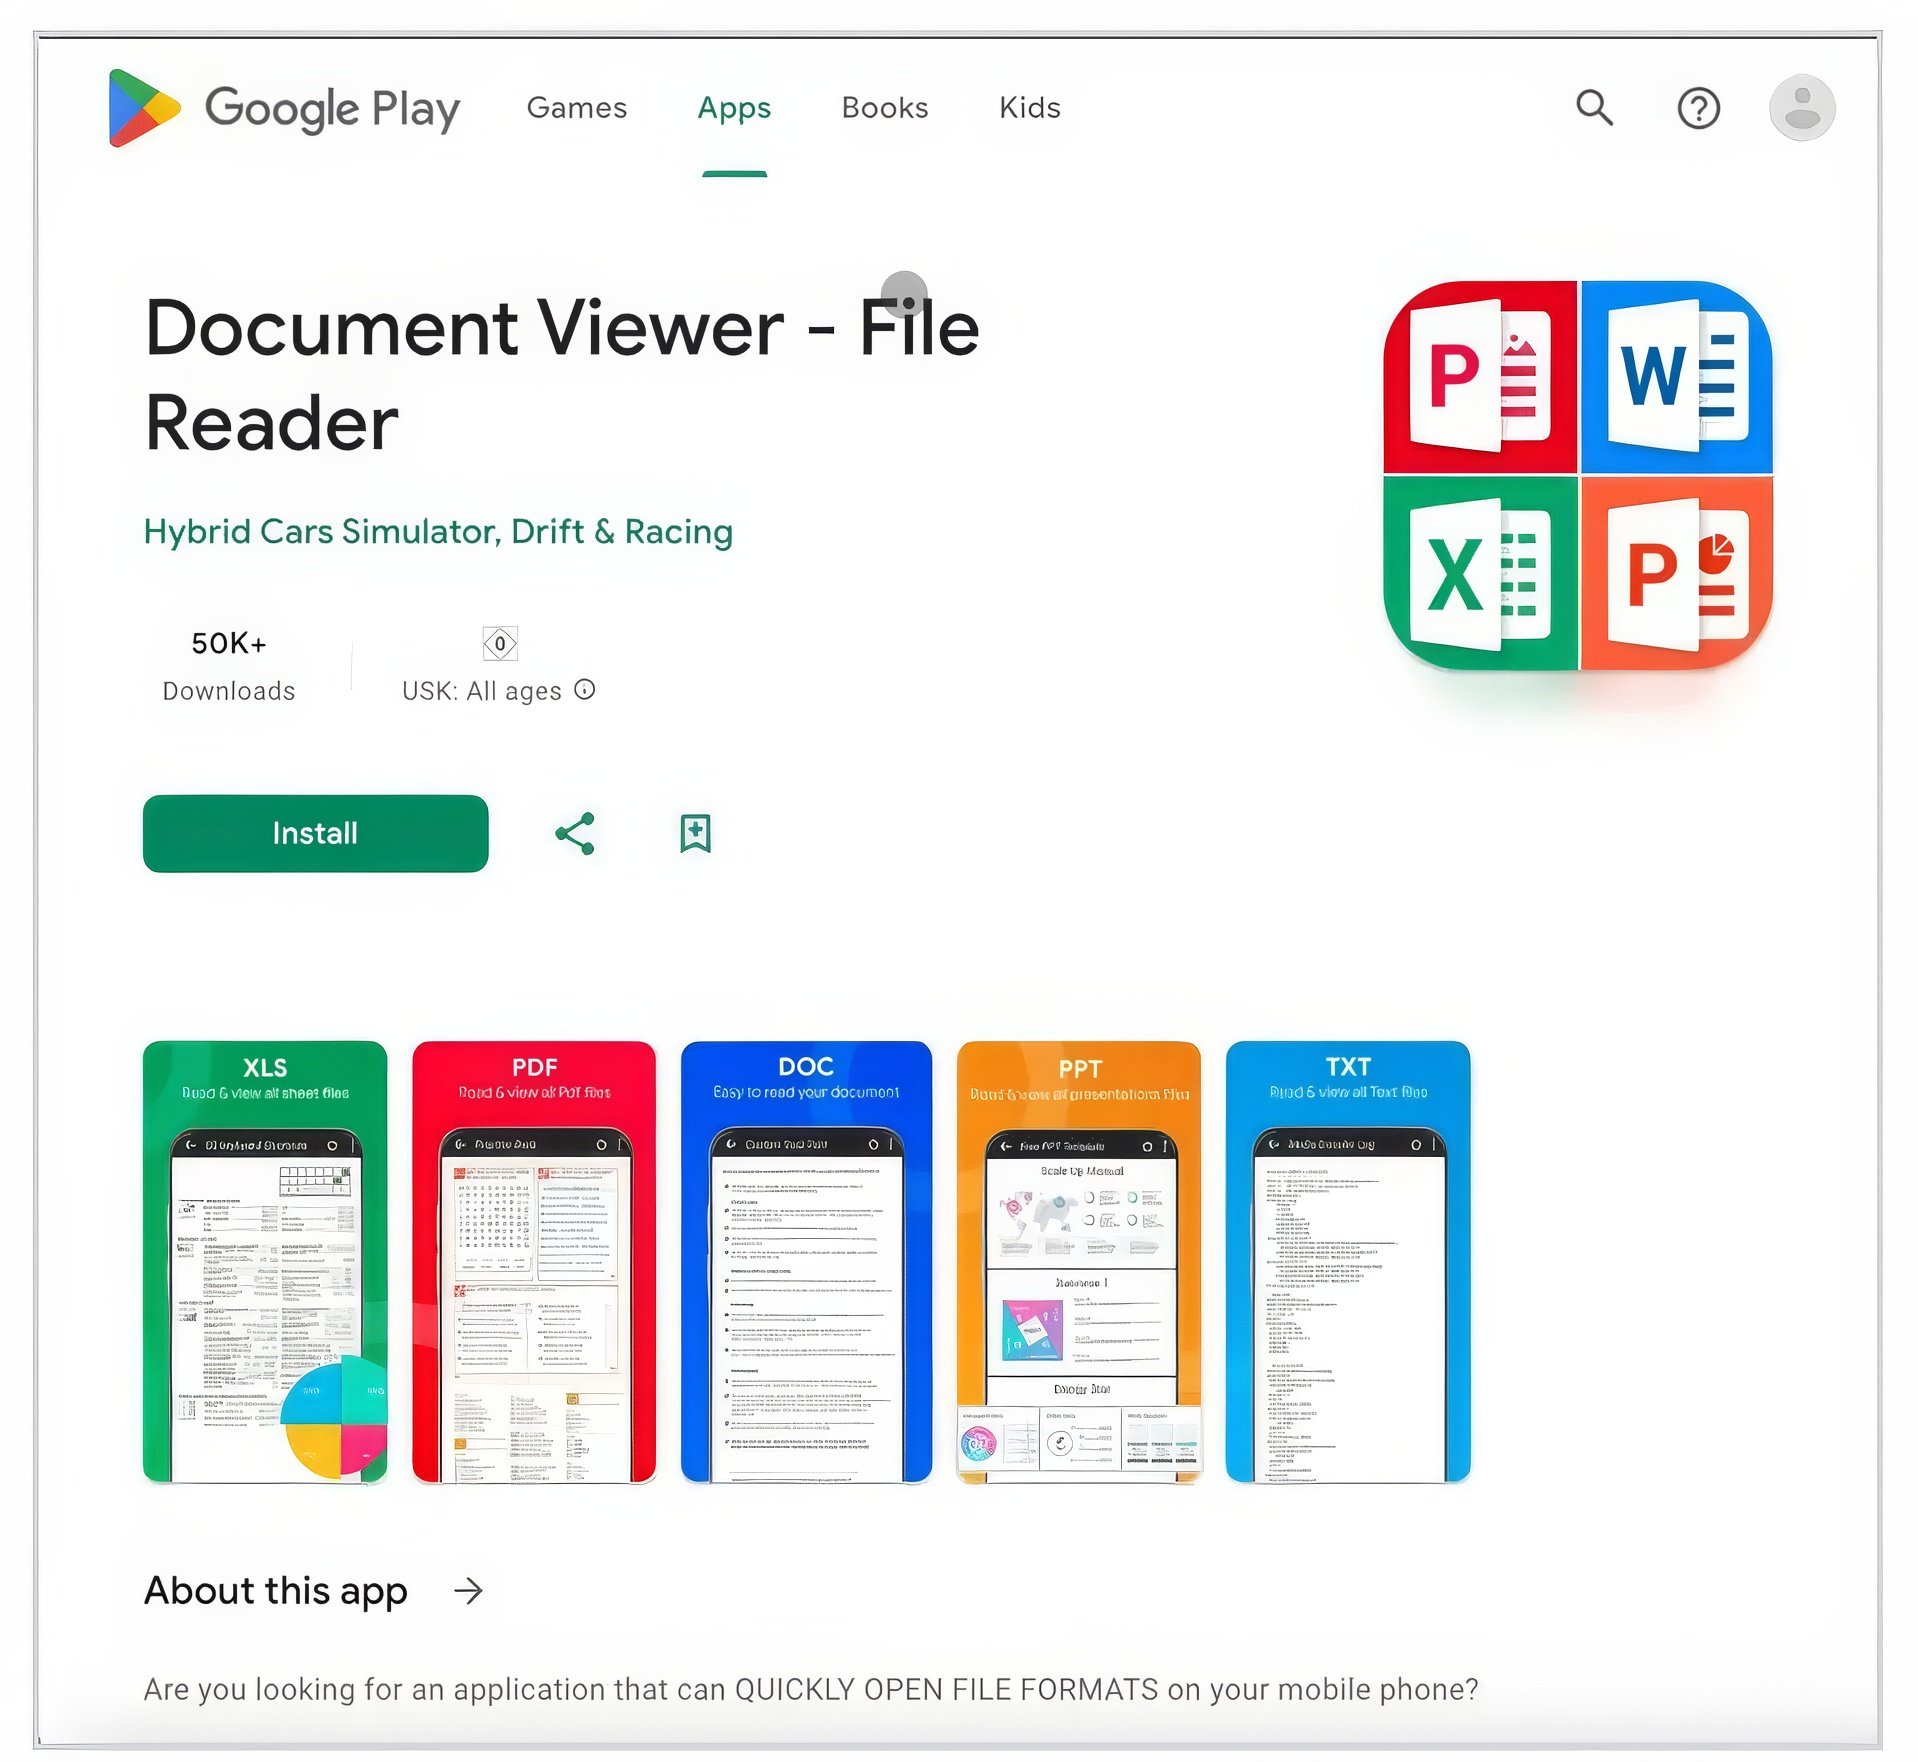
Ứng dụng cài cắm mã độc có tên Document Viewer - File Reader. Hiện tại, Google đã gỡ bỏ Document Viewer - File Reader khỏi kho ứng dụng và cam kết cập nhật hệ thống Play Protect để ngăn ngừa tái nhiễm. Tuy nhiên, nếu bạn đã từng tải ứng dụng này, cần xóa ngay lập tức, kiểm tra lại toàn bộ tài khoản ngân hàng và đổi mật khẩu liên quan để đảm bảo an toàn.
ThreatFabric cũng đưa ra cảnh báo: “Nhóm phát triển Anatsa đã hoạt động nhiều năm và không ngừng hoàn thiện kỹ thuật tấn công. Đây là một trong những nhóm tội phạm mạng di động nguy hiểm nhất hiện nay.”
Đáng nói, trước đó không lâu, nền tảng bảo mật Satori cũng phát hiện hàng trăm ứng dụng Android chứa mã quảng cáo độc hại len lỏi lên Google Play. Dù không nguy hiểm đến mức đánh cắp tiền như Anatsa, nhưng các app này vẫn gây phiền toái, tiêu tốn dữ liệu, ảnh hưởng đến trải nghiệm và tiềm ẩn rủi ro bảo mật.
Người dùng Android một lần nữa được khuyến cáo nên cẩn trọng khi cài đặt bất kỳ ứng dụng nào, kể cả khi app có hàng chục ngàn lượt tải và được đánh giá cao. Hãy luôn kiểm tra kỹ quyền truy cập ứng dụng, đọc bình luận, hạn chế cấp quá nhiều quyền truy cập cho ứng dụng và tuyệt đối không tải ứng dụng không rõ nguồn gốc ngoài kho ứng dụng Play Store.



Bài đọc nhiều